 pkblanks/remediating-cve-2013-3900-enablecertpaddingcheck-
Windows Server 2019 Azure VM에서 CVE-2013-3900에 대한 단계별 수정 보고서, Tenable/Nessus 자격 증명 검사 및 레지스트리 강화를 사용하여 인증서 패딩 검사를 적용합니다.

CVE-2013-3900 (EnableCertPaddingCheck) 수정
Tenable/Nessus를 사용한 인증된 취약점 스캔 중 Microsoft Azure에서 호스팅되는 Windows Server 2019 Datacenter 인스턴스에서 CVE-2013-3900을 확인했습니다. 이 스캔은 유효한 관리자 자격 증명을 사용하여 심층 점검을 수행했으며, OS 수준에서 이 취약점의 존재를 확인했습니다.
CVE-2013-3900은 WinVerifyTrust 서명 확인 취약점으로, 공격자가 특히 악의적으로 수정된 PE 파일을 통해 디지털 서명 확인을 우회할 수 있게 합니다.
이 취약점을 완화하기 위해 Microsoft에서 권장하는 레지스트리 수준 수정을 적용하여 더 엄격한 서명 확인을 시행할 계획입니다. 또한 이 완화 조치가 애플리케이션 호환성을 깨지 않고 환경에 안전하게 적용될 수 있는지 검증할 것입니다.
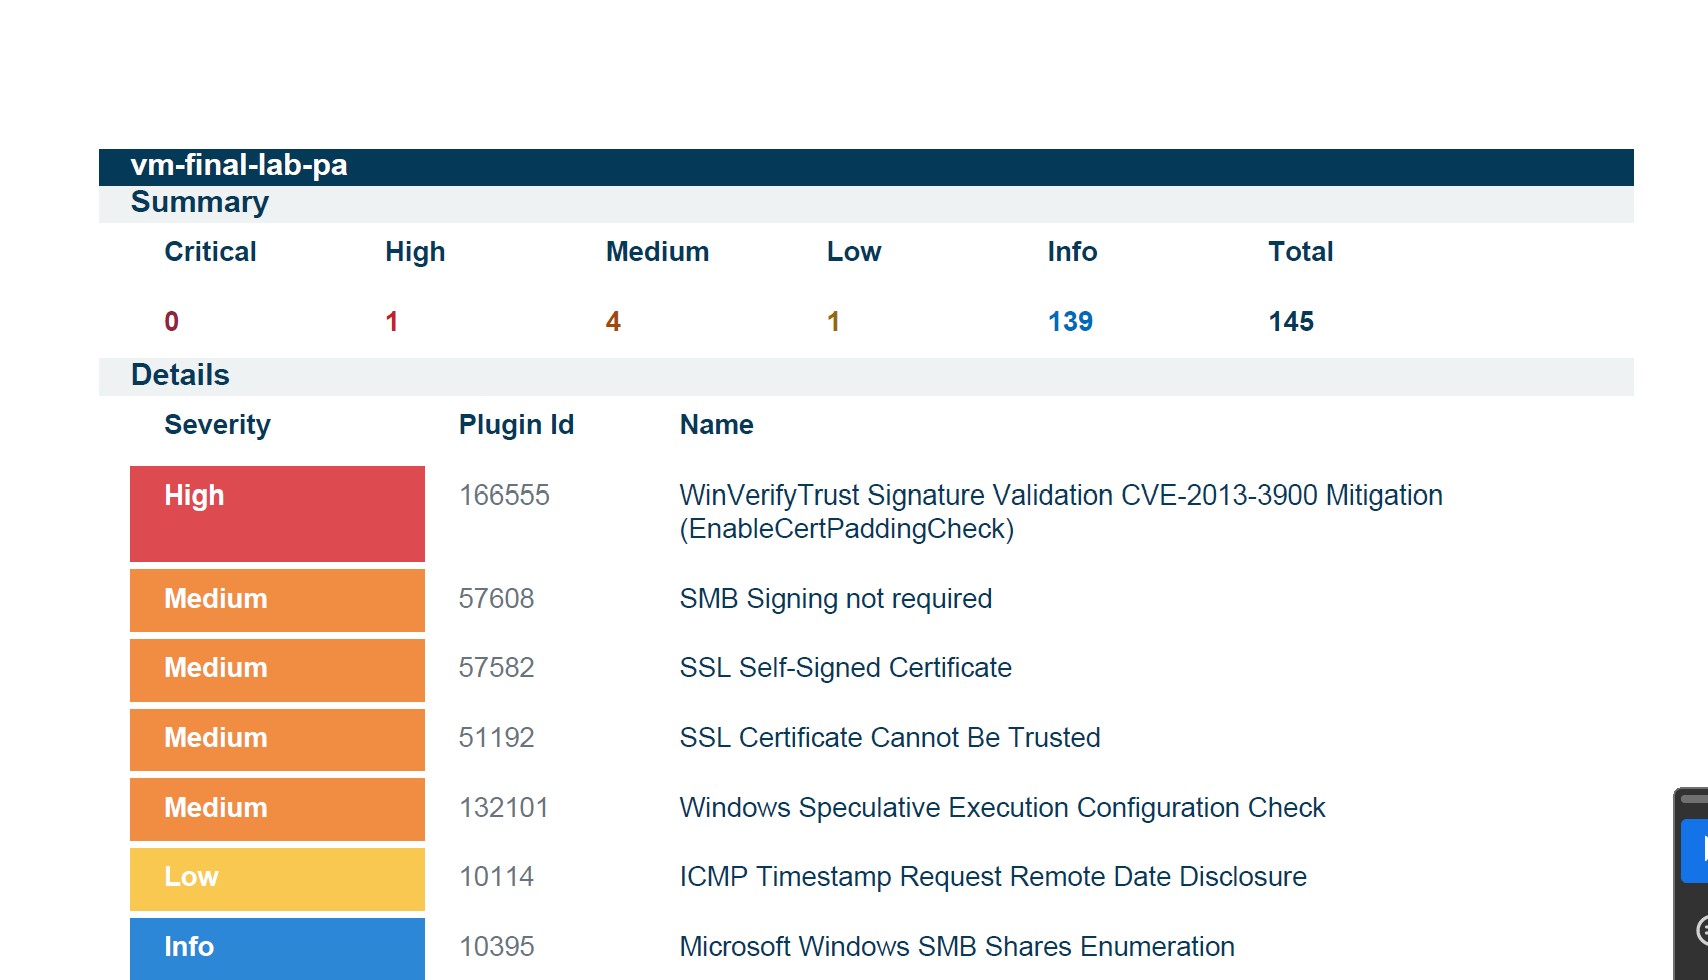
Tenable/Nessus를 사용한 자격 증명/인증된 취약점 스캔 중 내부 스캔 엔진이 Microsoft Azure에서 호스팅되는 Windows Server 2019 Datacenter 인스턴스에서 알려진 높은 심각도의 취약점인 CVE-2013-3900을 플래그했습니다. Nessus는 디지털 서명 확인을 우회하여 악성 페이로드가 신뢰할 수 있는 코드로 나타날 수 있기 때문에 이 취약점을 높음(High)으로 분류합니다. Nessus를 사용한 초기 내부 스캔 결과는 아래와 같습니다:
이 취약점을 완화하기 위해 다음 레지스트리 수준 구성이 적용되었습니다:
cmd를 검색하고, 명령 프롬프트를 마우스 오른쪽 버튼으로 클릭한 후 '관리자 권한으로 실행'을 선택합니다.
reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
이 레지스트리 키는 EnableCertPaddingCheck를 1로 설정하여 엄격한 인증서 패딩 검사를 활성화함으로써 공격자가 서명된 PE 파일의 패딩 결함을 악용하는 것을 방지합니다.
변경 사항이 모든 프로세스 및 서비스에 적용되도록 시스템 재부팅이 수행되었습니다.
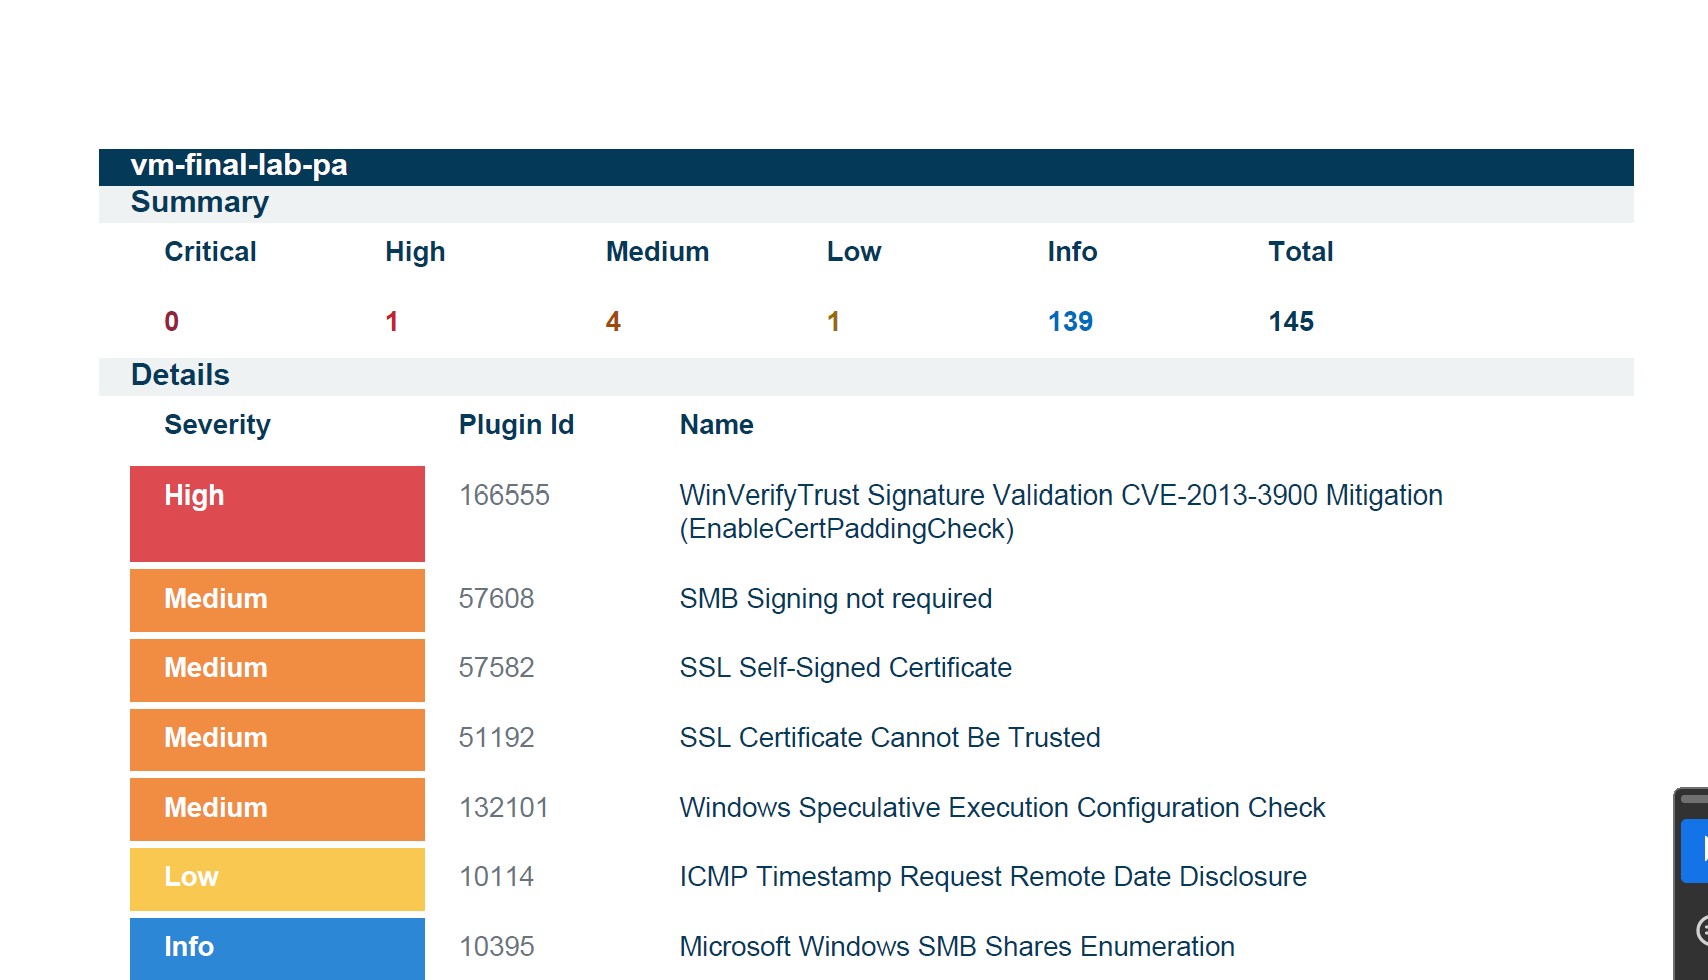
성공적인 자격 증명 스캔 후 , 아래와 같이 취약점이 제거되었음을 확인할 수 있습니다:
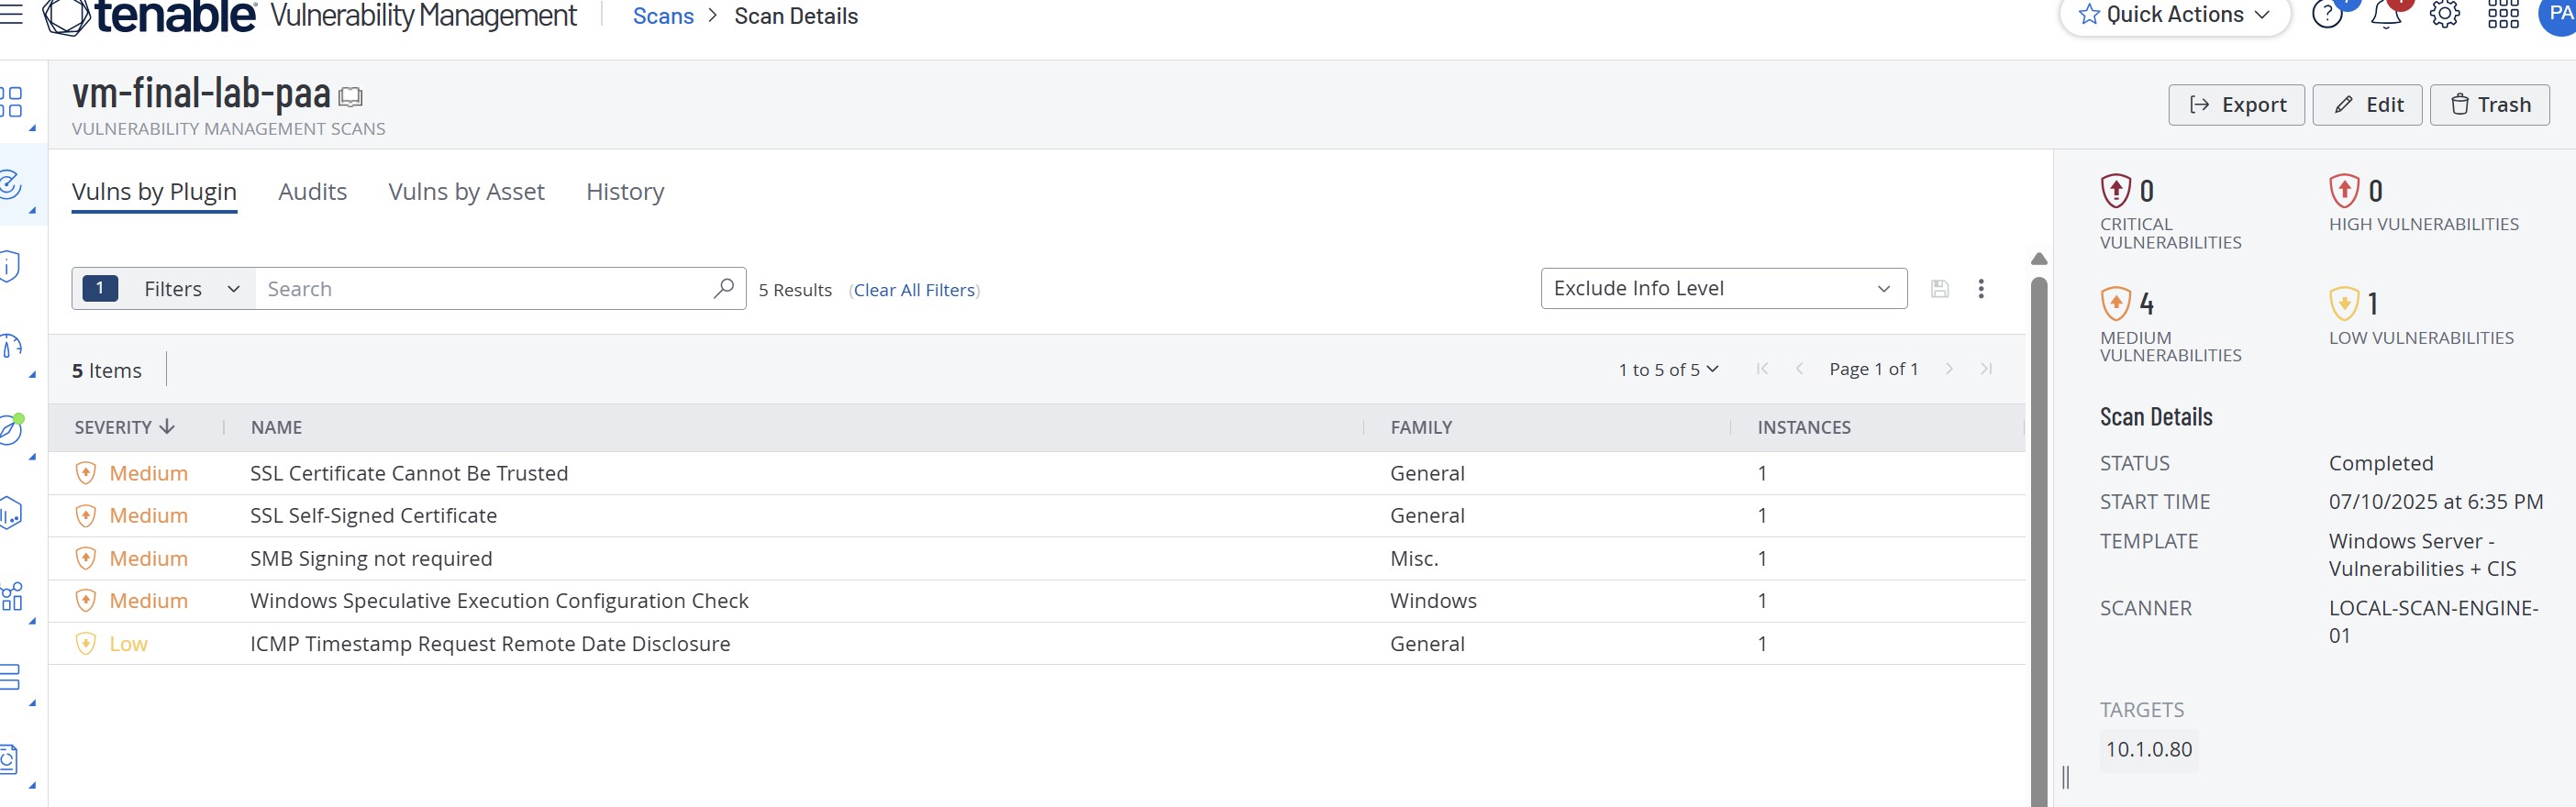
수정 후, 후속 인증된 Nessus 스캔에서 CVE-2013-3900이 완전히 해결되었음을 확인했습니다.
⚠️ CVE-2013-3900 패치 미적용 시 위험:
CVE-2013-3900은 디지털 서명 소프트웨어의 신뢰 모델을 훼손하는 중요한 은밀한 공격 벡터입니다. 신속한 수정 및 검증을 통해 이 시스템은 이제 이 위협으로부터 강화되었습니다.
정기적인 자격 증명 스캔과 패치 검증 및 구성 강제 적용은 취약점 관리 프로그램의 핵심 요소입니다.
