 p0et08/shopxo
ShopXO <= 6.9.2의 CVE-2026-117378을 악용하는 Python PoC: 플러그인 저장 API에서 인증된 경로 순회 및 PHP 코드 주입으로 이어져 원격 코드 실행이 가능합니다.

이것은 ShopXO 시스템에 영향을 미치는 CVE-2026-117378 취약점의 POC입니다.
ShopXO 백엔드의 "Create Application" API 엔드포인트(Pluginsadmin::Save → PluginsAdminService::PluginsSave)는 plugins 및 name 매개변수를 적절히 검증하지 못합니다. 이 취약점은 경로 탐색 및 PHP 코드 주입을 허용하며, 궁극적으로 원격 코드 실행(RCE)으로 이어집니다.
ShopXO에서 권장하는 BT(Baota) 설치 방식을 사용하는 경우, PHP 설정에서 eval과 같은 "위험한" 함수를 활성화하십시오.
스크립트 사용 방법
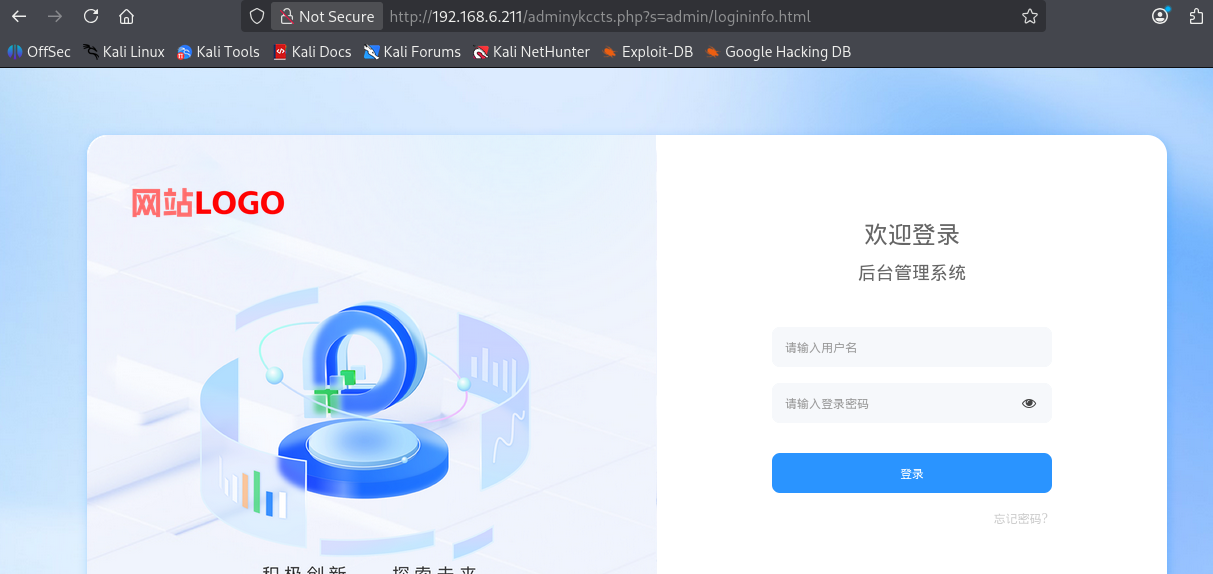
python shopox-RCE.py -u http://192.168.6.211 --admin-entry adminykccts.php -a admin -p 123456 --mode shell
adminykccts.php는 관리자 백엔드의 경로입니다.