 oxfemale/cve-2026-2636_poc
CVE-2026-2636에 대한 개념 증명(PoC)으로, Windows CLFS.sys 취약점으로 인해 CreateLogFile 핸들에 대한 ReadFile을 통해 BSoD(블루 스크린)가 발생하며, 권한이 없는 사용자의 서비스 거부(DoS)를 가능하게 합니다.

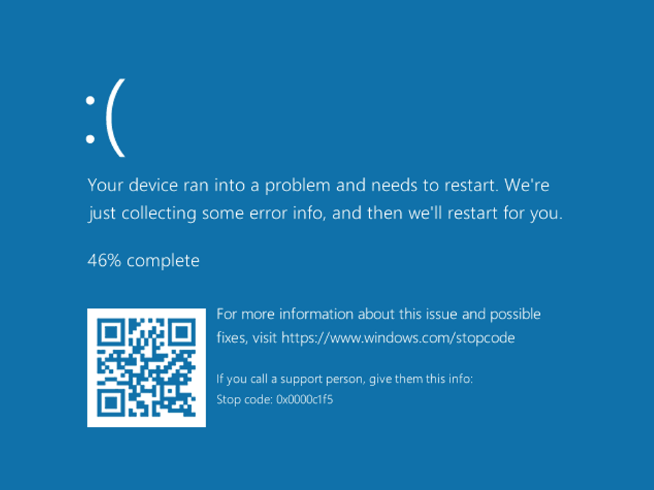
CVE-2026-2636은 Windows 공통 로그 파일 시스템(CLFS) 드라이버(CLFS.sys)의 취약점입니다. 권한이 없는 사용자가 CreateLogFile을 통해 열린 핸들에서 ReadFile API를 호출하여 복구 불가능한 시스템 상태를 유발할 수 있습니다. 이로 인해 블루 스크린 오브 데스(BSoD)가 발생하여 서비스 거부(DoS)로 이어집니다.
CVSS 벡터: (공식 배정 대기 중)
영향: 서비스 거부(시스템 충돌)
발견 시기: 2025
패치 릴리스: 2025년 9월 누적 업데이트
| 버전 | 상태 |
|---|
| Windows 11 23H2 및 이전 버전 | ? 취약 |
| Windows 11 2024 LTSC(2025년 9월 이전) | ? 취약 |
| Windows Server 2025(2025년 9월 이전) | ? 취약 |
| Windows 11 2024 LTSC(2025년 9월 업데이트 적용) | ? 패치됨 |
| Windows Server 2025(2025년 9월 업데이트 적용) | ? 패치됨 |
| Windows 25H2(2025년 9월 출시) | ? 패치됨 |
이 취약점은 CWE-159: 특수 요소의 잘못된 사용에 대한 부적절한 처리에서 비롯됩니다. 구체적으로, CLFS 드라이버가 CLFS 로그 파일에 대한 읽기 작업과 관련된 I/O 요청 패킷(IRP)의 플래그 조합을 제대로 검증하지 못합니다.
CreateLogFile로 생성된 핸들에서 ReadFile을 통해 읽기 작업이 시작되면 시스템은 특정 플래그가 포함된 IRP를 생성합니다:
| 플래그 | 값 | 설명 |
|---|---|---|
IRP_PAGING_IO | 0x02 | I/O가 메모리 페이징(페이지 파일 또는 메모리 매핑 파일)과 관련됨을 나타냄 |
IRP_INPUT_OPERATION | 가변 | I/O 작업에 입력 데이터 전송이 포함됨을 나타냄 |
핵심 통찰: 올바른 함수 동작을 위해서는 이러한 플래그 중 최소 하나가 활성화되어야 합니다. PoC 시나리오에서는 둘 다 비활성화되어 BSoD를 유발하는 잘못된 처리 경로로 이어집니다.
CLFS 하위 시스템은 과거 취약점의 원인이 되어 왔지만(종종 조작된 .blf 파일과 관련), 이 문제는 다음과 같은 점에서 독특합니다:
PoC는 의도적으로 최소한으로 구성되어 있으며 두 개의 주요 API 호출만으로 구성되어 트리거의 단순성을 보여줍니다:
