overspace-labs/caa
BurpSuite 플러그인으로, HTTP 패킷 분석 및 퍼징 사전 생성을 수행합니다. 요청에서 파라미터, 경로, 파일을 추출하고 빈도를 집계하여 Intruder 기반 취약점 발견을 위한 페이로드를 생성합니다.


CaA는 사이버 보안(취약점 연구) 분야의 보조 프로젝트로, 주로 HTTP 프로토콜 패킷을 분석하고 해체하는 데 사용됩니다. HTTP 패킷에서 매개변수, 경로, 파일, 매개변수 값 등의 정보를 추출하고 발생 빈도를 집계하여 사용자가 실용적이고 운영적으로 가치 있는 퍼징(Fuzzing) 사전을 구축할 수 있도록 도와줍니다. 또한 CaA는 BurpSuite Intruder와 함께 사용할 수 있는 다양한 유형의 HTTP 요청을 생성하여 퍼징 작업을 수행할 수 있습니다.
CaA의 설계 개념은 웹 퍼징 기술에서 비롯되었으며, 사용자가 숨겨진 취약점 표면을 발견할 수 있도록 돕는 것을 목표로 합니다. 정보 수집, 분석 및 정리를 통해 CaA는 사용자가 진정한 데이터 마이닝을 실현할 수 있게 합니다.
영감의 출처:
수상 및 인정:
참고 사항:
플러그인 설치: Extender - Extensions - Add - 파일 선택 - Next
CaA를 처음 로드하면 자동으로 설정 파일 Config.json과 데이터베이스 파일 CaA.db가 생성됩니다:
~/.config/CaA/%USERPROFILE%/.config/CaA/또한 설정 파일을 CaA Jar 패키지와 동일한 폴더의 /.config/CaA/ 디렉토리에 배치할 수도 있습니다. 오프라인 휴대성을 위해 편리합니다.

Extension-generated - CaA Payload Generator를 선택하여 사용할 수 있습니다. 마지막으로 URL 인코딩을 비활성화하는 것을 잊지 마세요.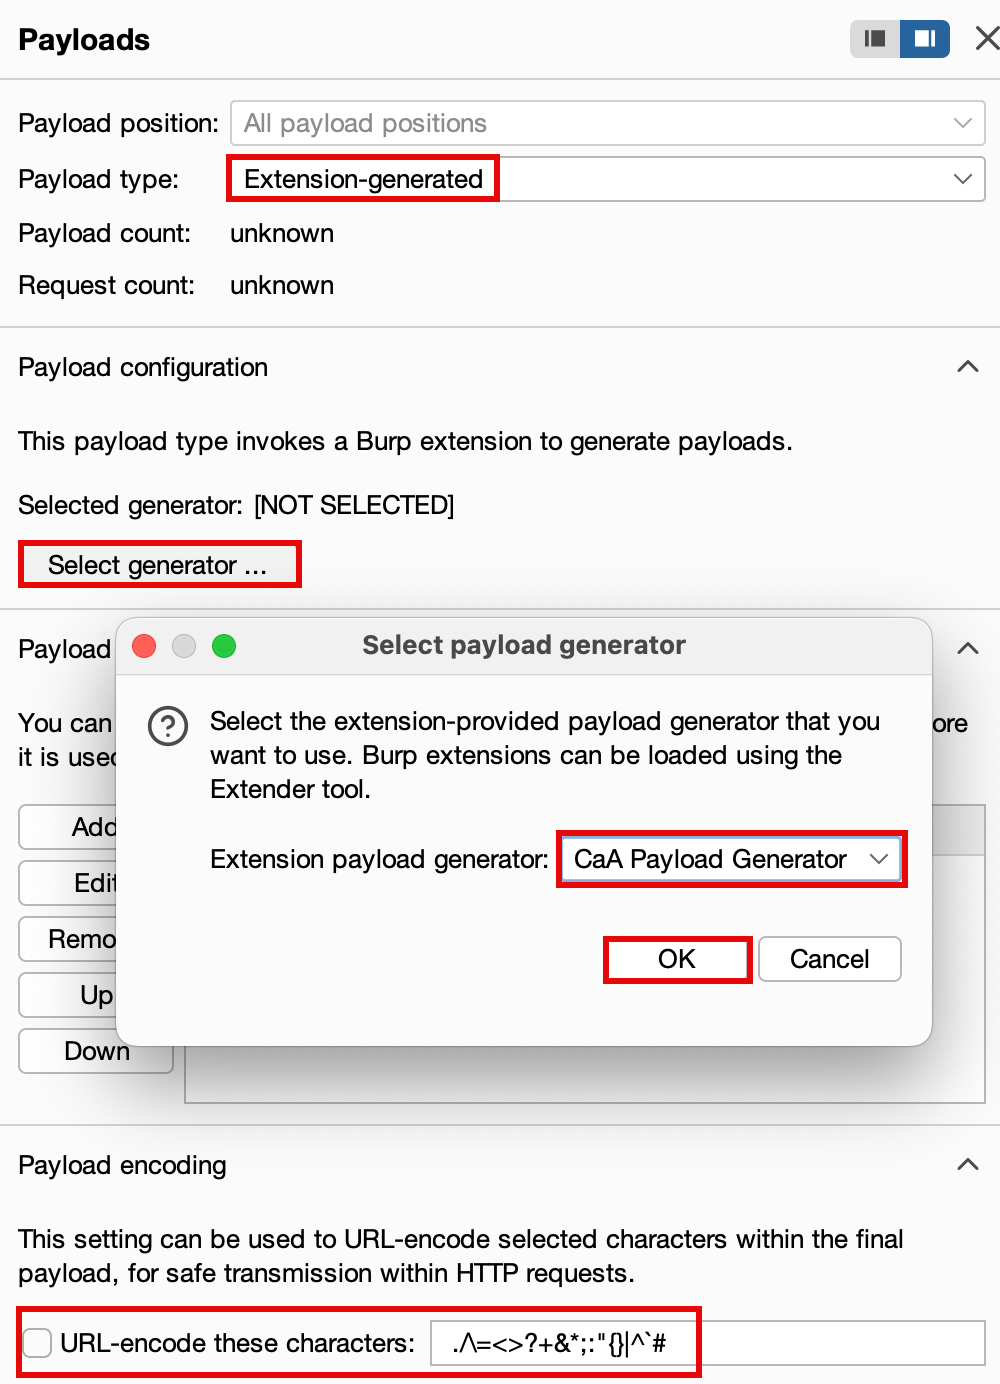
수집되는 정보 유형:
생성되는 Payload 정보:
| 인터페이스 이름 | 인터페이스 표시 |
|---|---|
| Databoard (데이터 수집) |  |
| Config (설정 관리) |  |
| Generator (페이로드 생성) |  |
| CollectInfo (데이터 표시) |  |
프로젝트에 대한 모든 분들의 지원에 감사드립니다. 다음 목록은 후원 시간순으로 정렬되었으며, 특별한 순서는 없습니다. 누락된 부분이 있으면 프로젝트 작성자에게 연락하여 추가해 주시기 바랍니다.
| ID | 금액 |
|---|---|
| 树则 | 18.80 CNY |
| 蒙蒙大 | 10.00 CNY |
| 耳东 | 20.00 CNY |
| Oyst3r | 10.00 CNY |
| NOP Team | 88.00 CNY |
| 城上 | 188.99 CNY |
| Shu2e | 50.00 CNY |
| Kite | 200.00 CNY |
| Hui哥 | 10.00 CNY |
CaA가 유용하다면, 작성자에게 후원을 통해 감사를 표하고 지속적인 업데이트와 개선의 동기를 부여해 주세요!