 openclarity/kubeclarity
KubeClarity는 컨테이너 이미지와 파일시스템의 SBOM(Software Bill Of Materials) 및 취약점 탐지와 관리를 위한 도구입니다.

[!IMPORTANT] KubeClarity는 더 이상 사용되지 않으며 openclarity/openclarity로 대체되었습니다.
자세한 내용은 릴리스 성명서를 확인하세요.
이 프로젝트는 업데이트를 받지 않습니다. 마이그레이션을 권장합니다.
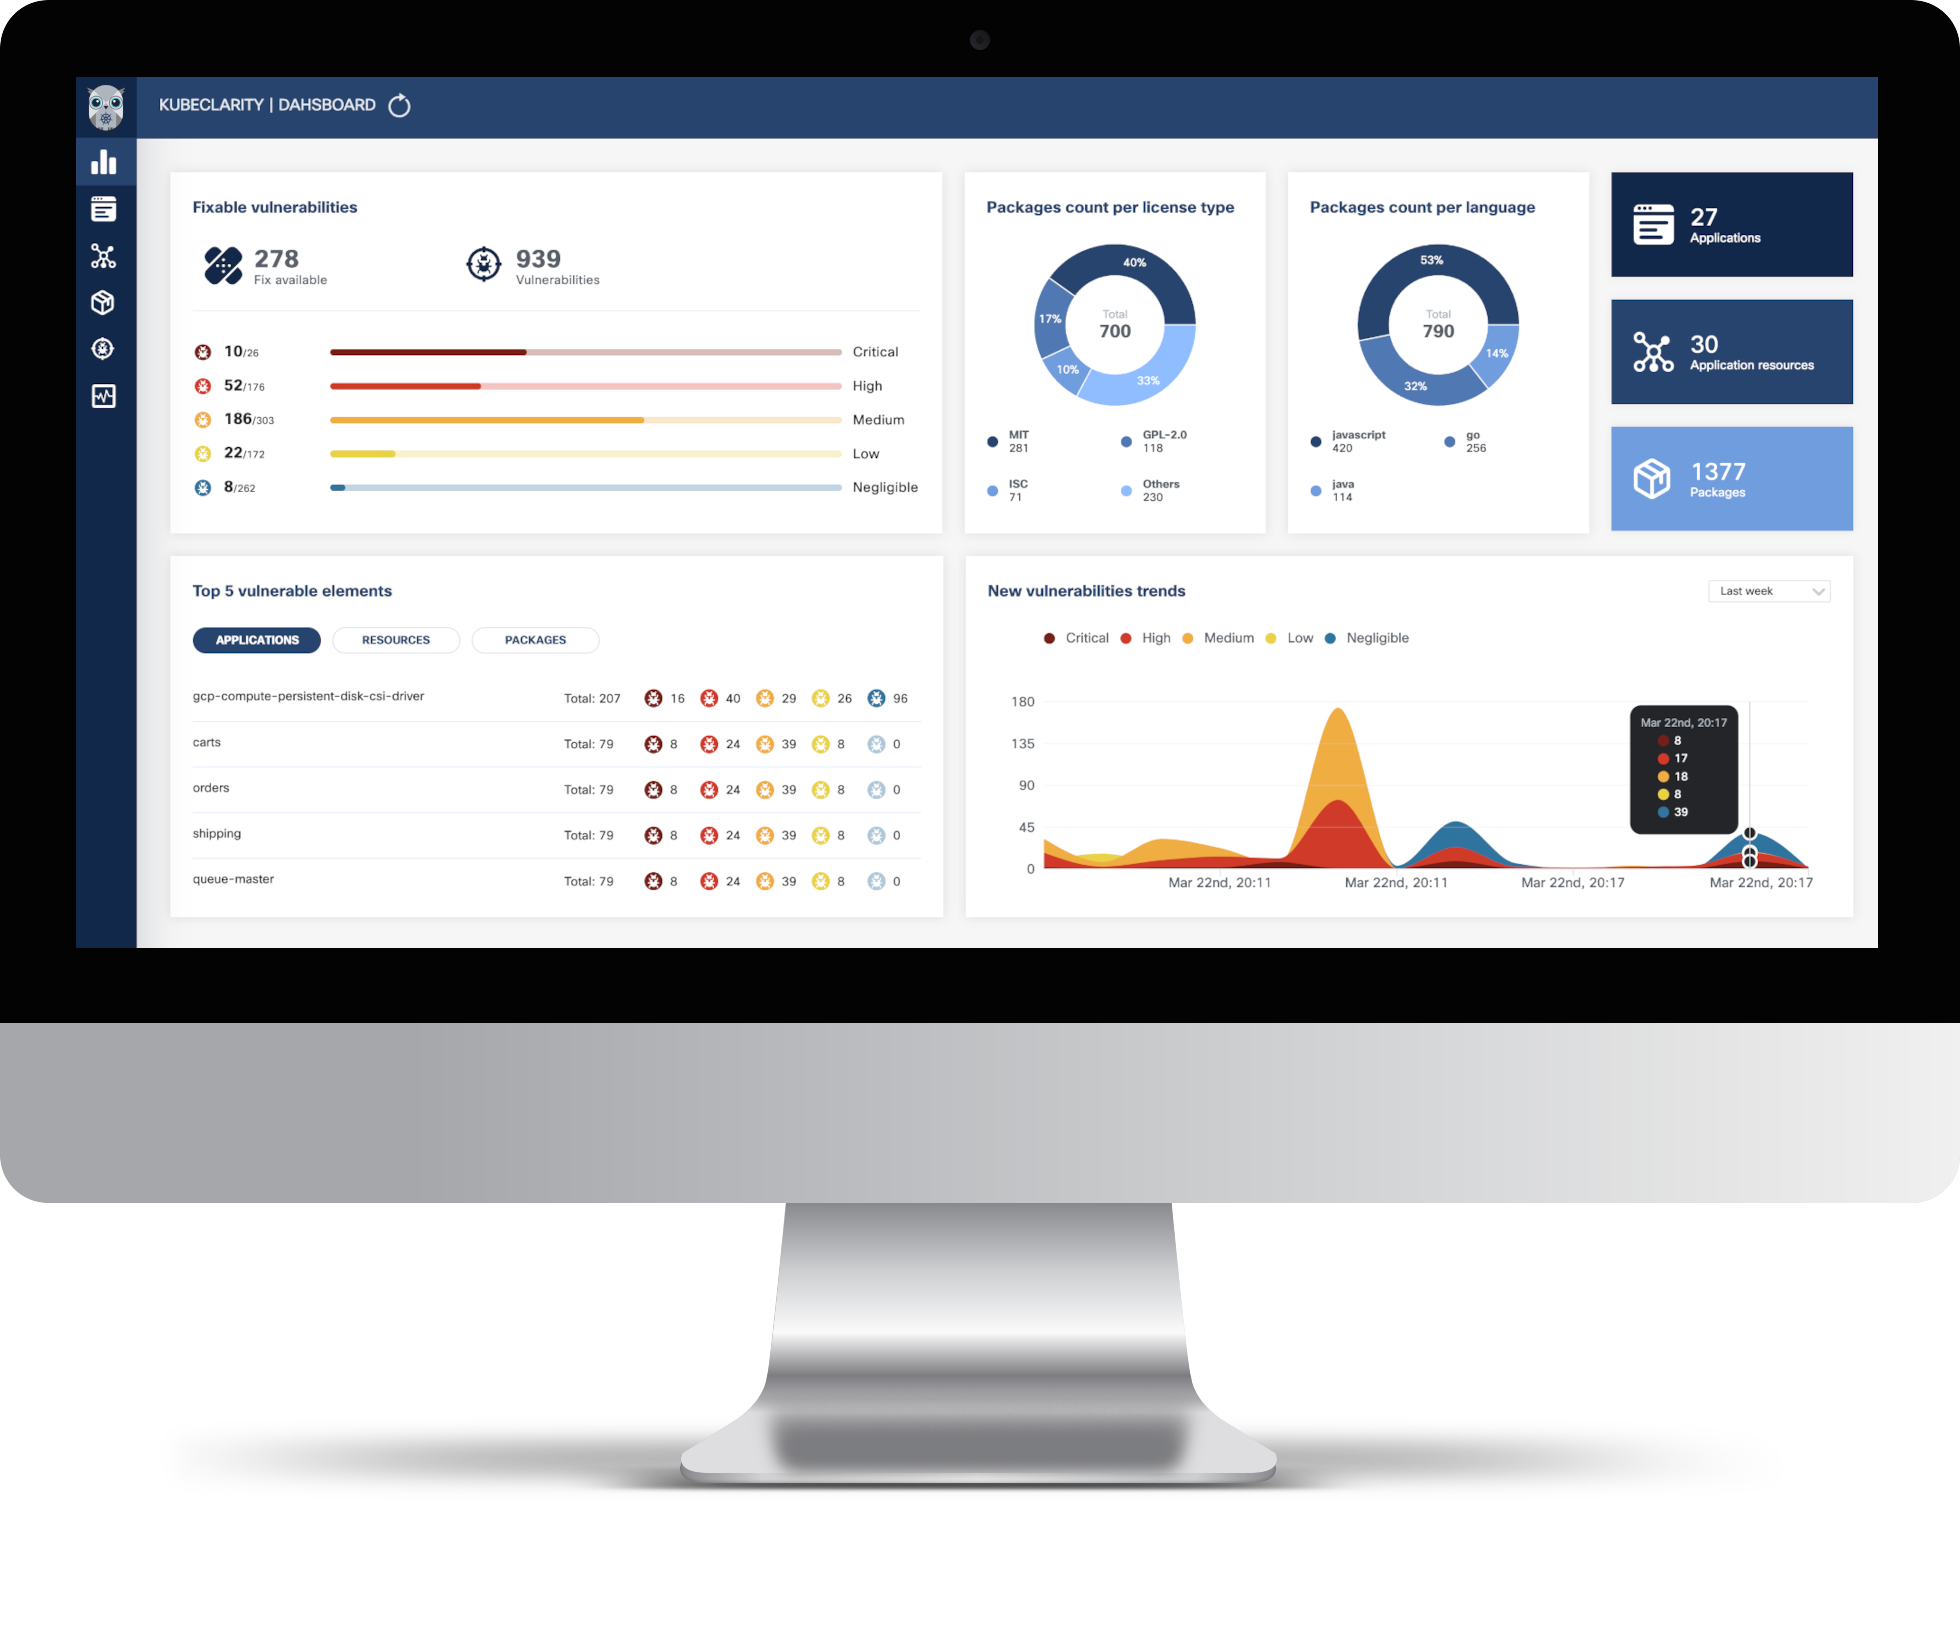
KubeClarity는 컨테이너 이미지 및 파일 시스템의 소프트웨어 자재 명세서(SBOM) 및 취약점 탐지 및 관리를 위한 도구입니다. 향상된 소프트웨어 공급망 보안을 위해 런타임 K8s 클러스터와 CI/CD 파이프라인을 모두 스캔합니다.
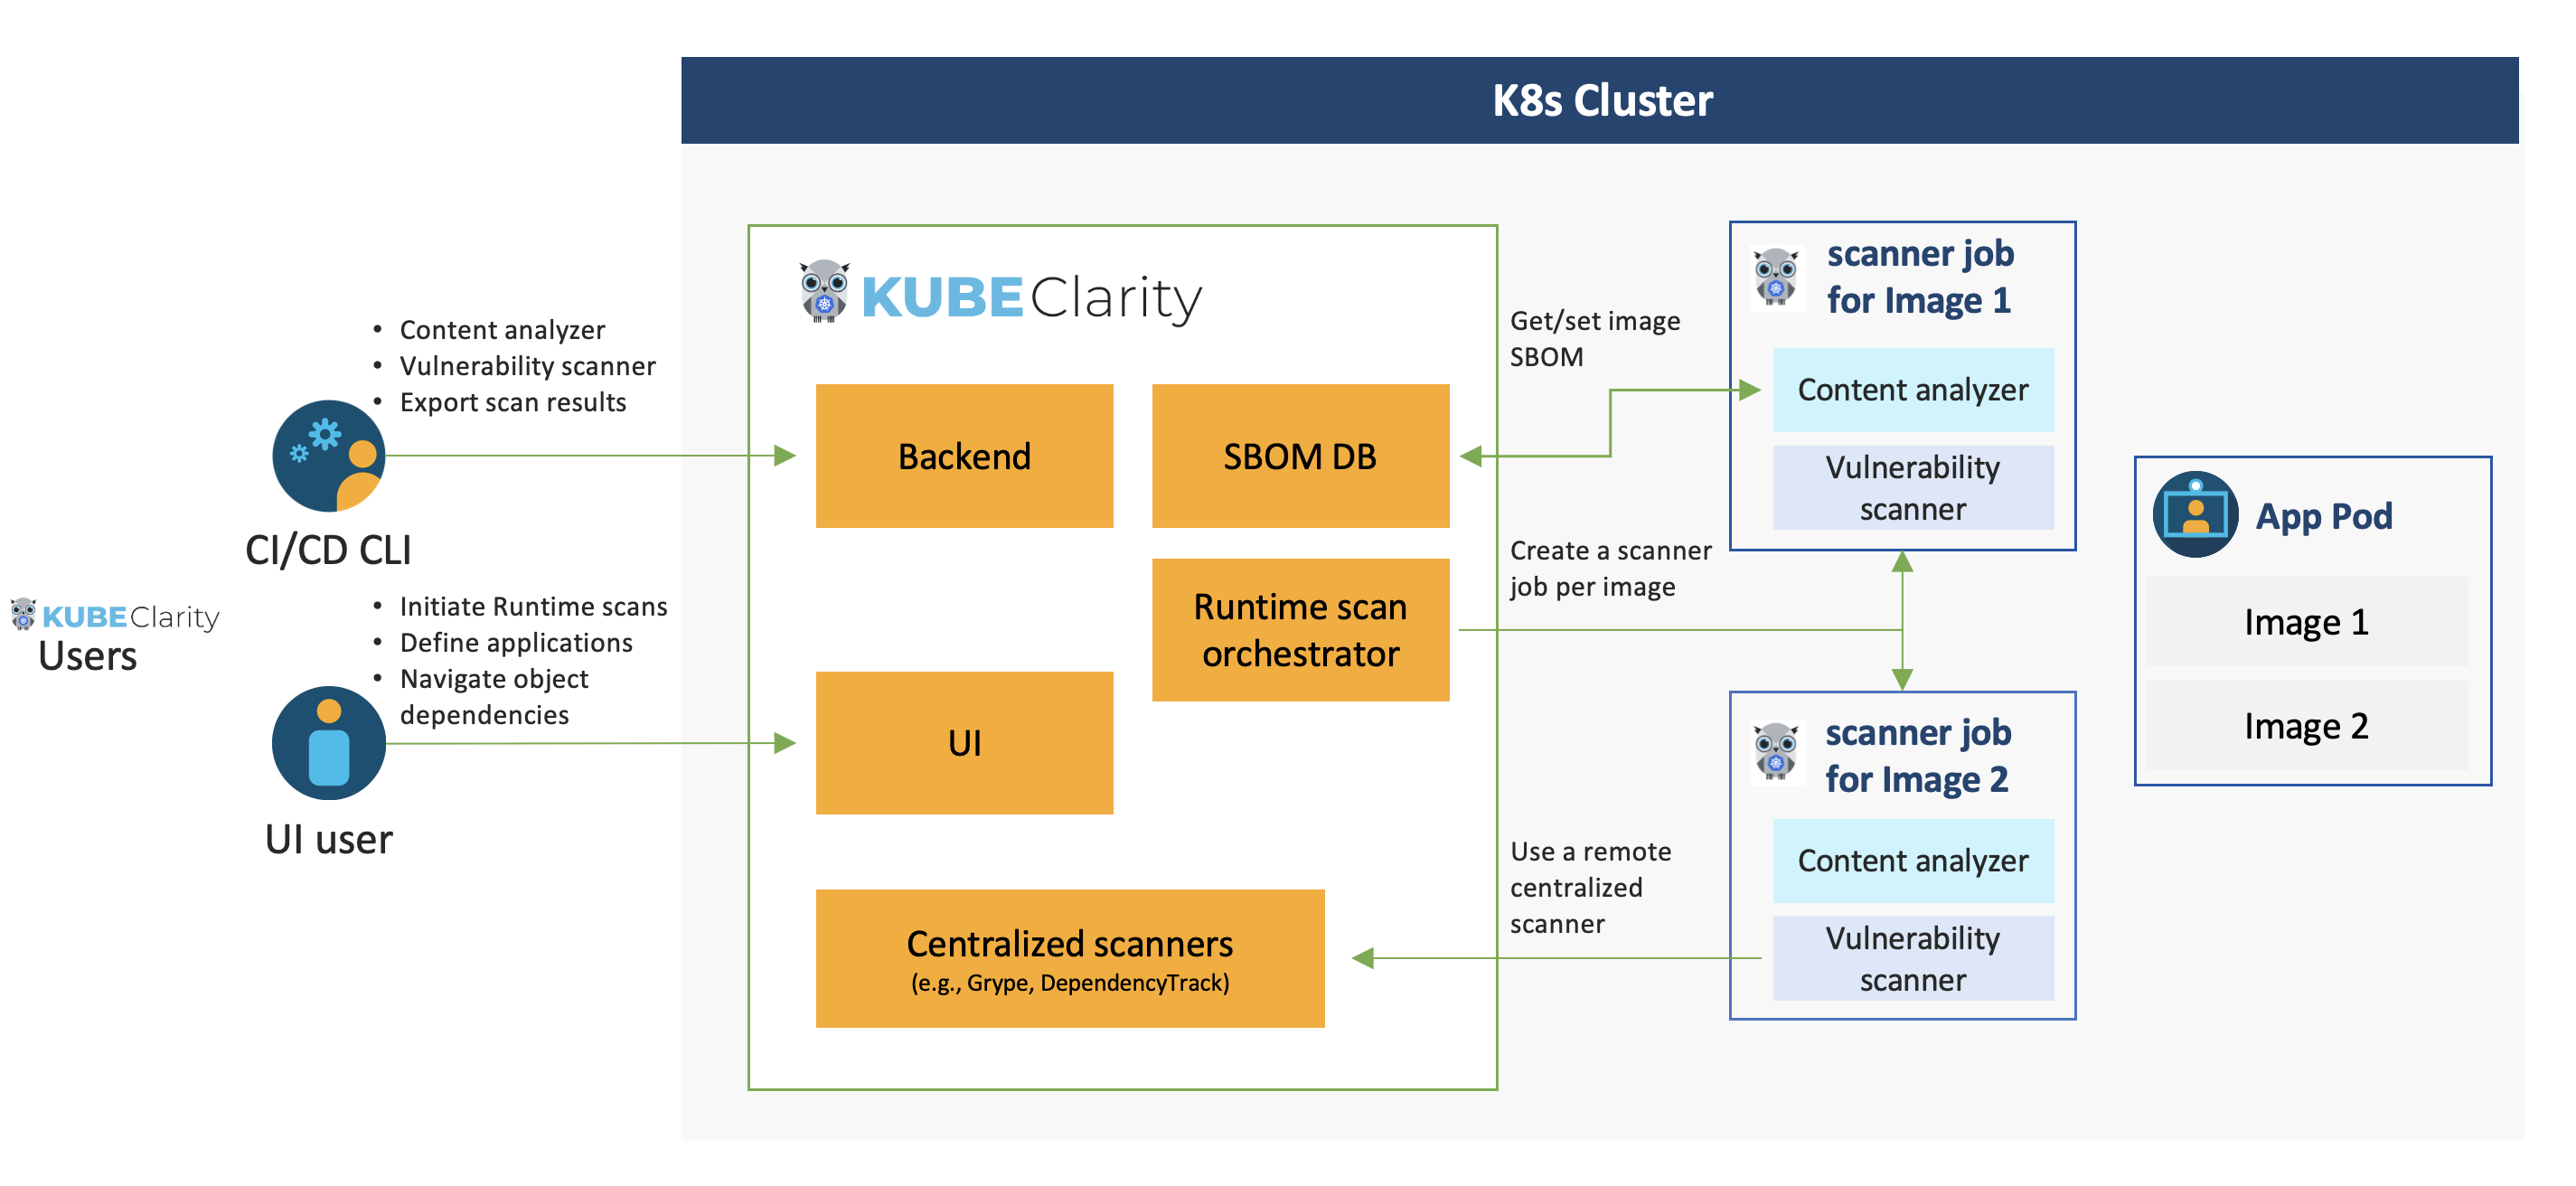
KubeClarity 콘텐츠 분석기는 다음 SBOM 생성기와 통합됩니다:
KubeClarity 취약점 스캐너는 다음 스캐너와 통합됩니다:
Helm 리포지토리 추가 ```shell helm repo add kubeclarity https://openclarity.github.io/kubeclarity
KubeClarity 기본 차트 값 저장
helm show values kubeclarity/kubeclarity > values.yaml
values.yaml의 구성을 확인하고 필요한 경우 필요한 값을 업데이트하세요. 지원되는 SBOM 생성기 및 취약점 스캐너를 활성화하고 구성하려면 Helm 값의 "vulnerability-scanner" 섹션 아래 "analyzer" 및 "scanner" 구성을 확인하십시오.
Helm으로 KubeClarity 배포 ```shell helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity
또는 OpenShift Restricted SCC 호환 설치를 위해: ```shell
helm install --values values.yaml --create-namespace kubeclarity kubeclarity/kubeclarity -n kubeclarity --set global.openShiftRestricted=true
--set kubeclarity-postgresql.securityContext.enabled=false --set kubeclarity-postgresql.containerSecurityContext.enabled=false
--set kubeclarity-postgresql.volumePermissions.enabled=true --set kubeclarity-postgresql.volumePermissions.securityContext.runAsUser="auto"
--set kubeclarity-postgresql.shmVolume.chmod.enabled=false
3. KubeClarity UI로 포트 포워드:   ```shell
kubectl port-forward -n kubeclarity svc/kubeclarity-kubeclarity 9999:8080
참고
KubeClarity는 다음과 같은 K8s 권한이 필요합니다:
권한 이유 CREDS_SECRET_NAMESPACE(default: kubeclarity)에서 시크릿 읽기 프라이빗 이미지 리포지토리를 스캔하기 위한 이미지 풀 시크릿을 구성할 수 있도록 합니다. KubeClarity 배포 네임스페이스에서 ConfigMap 읽기 스캐너 작업의 구성된 템플릿을 가져오는 데 필요합니다. 클러스터 범위에서 파드 나열 스캔해야 할 대상 파드를 계산하는 데 필요합니다. 네임스페이스 나열 K8s 런타임 스캔 UI에서 스캔할 대상 네임스페이스를 가져오는 데 필요합니다. 클러스터 범위에서 작업 생성 및 삭제 해당 네임스페이스에서 대상 파드를 스캔할 작업을 관리하는 데 필요합니다.
Helm 제거 ```shell helm uninstall kubeclarity -n kubeclarity
리소스 정리
기본적으로 Helm은 StatefulSets에 대한 PVC와 PV를 제거하지 않습니다. 다음 명령어를 실행하여 모두 삭제하십시오:
kubectl delete pvc -l app.kubernetes.io/instance=kubeclarity -n kubeclarity
UI 및 백엔드 빌드 후 로컬에서 백엔드 시작 (2가지 옵션):
VERSION=test make docker-backend
docker run -p 8080:8080 -e FAKE_RUNTIME_SCANNER=true -e FAKE_DATA=true -e ENABLE_DB_INFO_LOGS=true -e DATABASE_DRIVER=LOCAL ghcr.io/openclarity/kubeclarity:test run
make ui && make backend
cp -r ./ui/build ./site
FAKE_RUNTIME_SCANNER=true DATABASE_DRIVER=LOCAL FAKE_DATA=true ENABLE_DB_INFO_LOGS=true ./backend/bin/backend run
브라우저에서 KubeClarity UI 열기: http://localhost:8080/
KubeClarity에는 로컬에서 실행할 수 있는 CLI가 포함되어 있으며, 특히 CI/CD 파이프라인에 유용합니다. 이 CLI를 사용하면 이미지와 디렉터리를 분석하여 SBOM을 생성하고 취약점을 스캔할 수 있습니다. 결과는 KubeClarity 백엔드로 내보낼 수 있습니다.
운영 체제에 맞는 릴리스 배포판을 릴리스 페이지에서 다운로드하세요.
kubeclarity-cli 바이너리 압축을 풀고 PATH에 추가하면 준비 완료입니다!
Docker 이미지는 ghcr.io/openclarity/kubeclarity-cli에서 사용할 수 있으며, 사용 가능한 태그 목록은
여기에서 확인할 수 있습니다.
