
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2023-23138 — Ruby on Rails 속성 잘못된 구성에 대한 간략한 개요 | Kitploit
도구/GitHubGitHub/omaratallahh/cve-2023-23138
Vulnerability AnalysisInformation GatheringWeb SecurityPenetration TestingMisconfiguration
GitHubomaratallahh/cve-2023-23138

CVE-2023-23138

Ruby on Rails 속성 잘못된 구성에 대한 간략한 개요

저장소 보기
273년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

ruby-rail-properties CVE-2023-23138

루비 온 레일즈 속성 잘못된 구성에 대한 간략한 개요입니다.
때때로 개발자들은 이 엔드포인트 /rails/info/properties를 비활성화하는 것을 잊어버립니다.

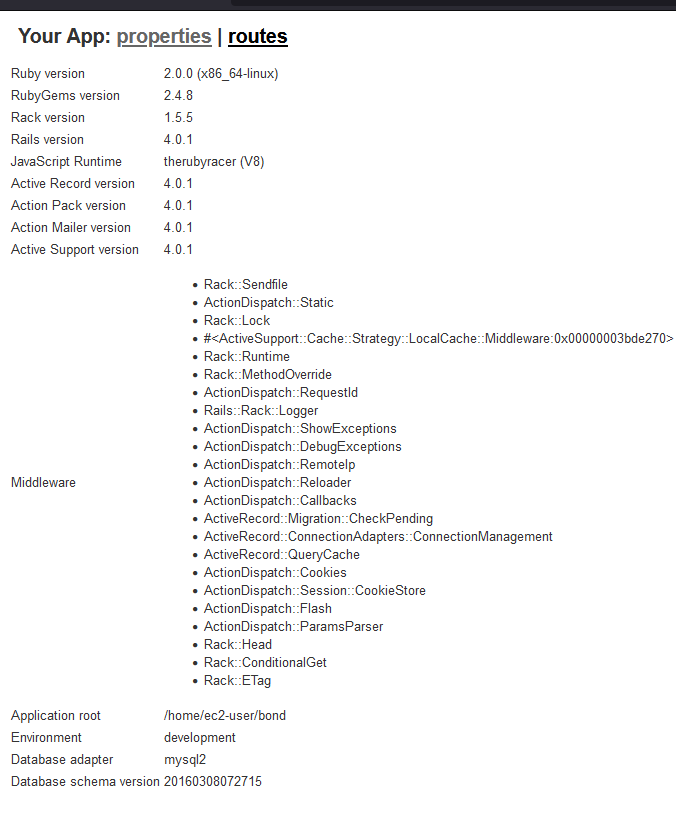
이 엔드포인트가 호스트에서 활성화된 경우, 공격자는 다음 정보의 일부/전체를 볼 수 있습니다:

  • 애플리케이션 루트
  • 환경 모드
  • 데이터베이스 어댑터
  • 데이터베이스 스키마 버전
  • Ruby 버전
  • RubyGems 버전
  • Rack 버전
  • Rails 버전
  • JavaScript 런타임
  • Active Record 버전
  • Action Pack 버전
  • Action Mailer 버전
  • Active Support 버전
  • 미들웨어 목록

대규모 테스트

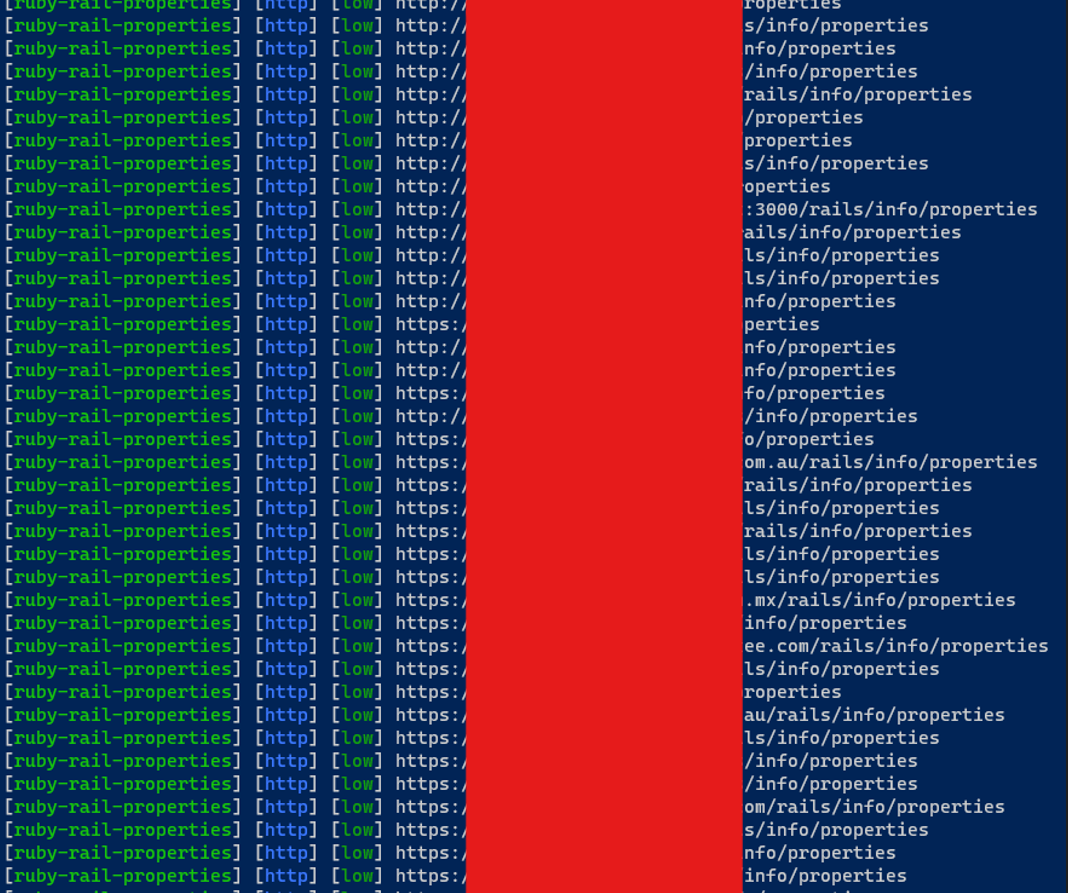
이 잘못된 구성을 확인하기 위해 nuclei 템플릿을 만들었습니다. 다음과 같이 사용할 수 있습니다:

nuclei -l <path of domains> -t ruby-rail-properties.yaml -rl 3000 -bs 3000
image

결과는 또한 가양성을 피하기 위해 수동으로 확인되었습니다.

한 호스트의 샘플은 다음과 유사합니다:
image

도구 다운로드