 olljanat/testcitrixexception
CVE-2025-6759 완화를 테스트하는 최소 도구

Citrix 문서는 CVE-2025-6759에 대해 레지스트리에서 Citrix 예외 처리기를 비활성화하는 대체 완화 방법을 설명합니다.
그러나 해당 문서는 이 변경으로 인해 VDA 서비스 또는 서버 재시작이 필요한가? 라는 질문에 답하지 않습니다. 그래서 이 도구는 이를 테스트하기 위해 만들어졌습니다.
출처:
GfxMgr.exe 및 CtxGfx.exe임을 알려줍니다.
GfxMgr.exe 파일이 전혀 존재하지 않는 것으로 보입니다. 따라서 이 취약점은 해당 환경에 영향을 미치지 않을 가능성이 높지만, Citrix가 이 문제에 대한 추가 정보를 제공하지 않는 한 확실할 수 없습니다.표준 설치에서 예외 처리기는 C:\Program Files\Citrix\ExceptionHandler 폴더에 위치하며, Process Explorer를 사용하면 VDA 서버에서 실행 중인 CtxGfx.exe 프로세스에 예외 처리기 DLL이 로드되지 않은 것을 확인할 수 있습니다.
이는 해당 DLL이 필요할 때만 동적으로 로드된다는 것을 의미하며, 따라서 레지스트리 설정 변경은 이미 실행 중인 VDA 프로세스에도 즉시 적용되어야 합니다.
TestCitrixException.exe의 바이너리 버전은 릴리스 페이지에서 찾을 수 있습니다.
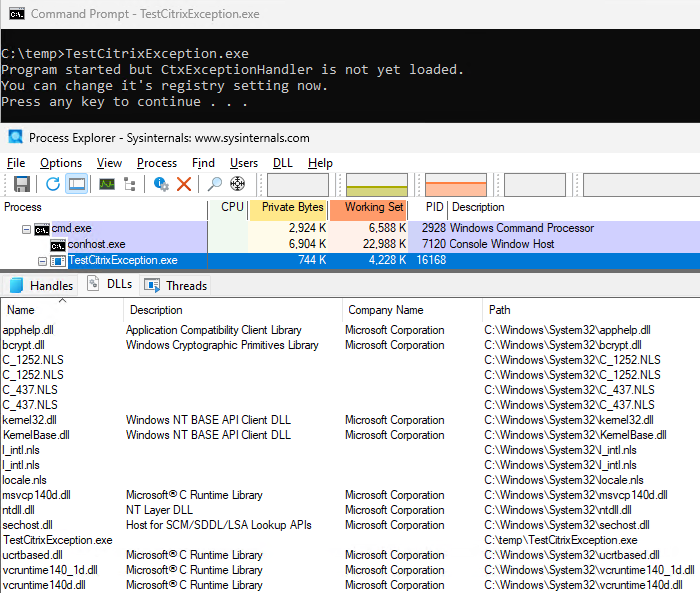
실행되면 "계속하려면 아무 키나 누르십시오..."라는 메시지와 함께 대기하며, Process Explorer를 통해 이 시점에 예외 처리기 DLL이 아직 로드되지 않았음을 확인할 수 있습니다.
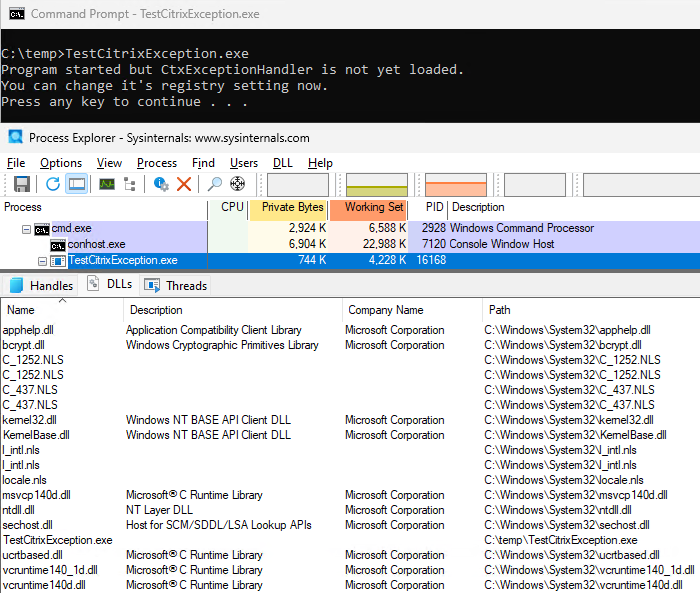
해당 프로세스를 계속 진행하면, 예외 처리기가 C:\ProgramData\Citrix\CDF\Reports\TestCitrixException.exe 폴더와 메모리 덤프를 생성합니다.
동일한 작업을 다시 수행하되 이번에는 레지스트리 키를 변경하면 메모리 덤프가 생성되지 않을 것입니다 🎉
