
 nsonaniya2010/subdomainizer
페이지, 폴더 및 Github의 외부 Javascript 파일 내에 숨겨진 서브도메인과 흥미로운 것들을 찾는 도구.



SubDomainizer는 주어진 URL에 있는 웹페이지, Github, 외부 JavaScript에서 숨겨진 서브도메인과 비밀을 찾기 위해 설계된 도구입니다. 이 도구는 또한 S3 버킷, CloudFront URL 등을 해당 JS 파일에서 찾아냅니다. 이는 S3 버킷이 읽기/쓰기로 열려 있거나 서브도메인 탈취, CloudFront의 유사한 사례와 같이 흥미로운 것일 수 있습니다. 또한 지정된 폴더 내에 있는 파일을 스캔합니다.
SubDomainizer는 다음 클라우드 스토리지 서비스의 URL을 찾을 수 있습니다:
1. Amazon AWS services (cloudfront and S3 buckets)
2. Digitalocean spaces
3. Microsoft Azure
4. Google Cloud Services
5. Dreamhost
6. RackCDN.
SubDomainizer는 페이지 콘텐츠와 JavaScript 파일에 있는 비밀도 찾습니다. 이러한 비밀 찾기는 특정 키워드와 샤넌 엔트로피 공식에 의존합니다. 도구가 검색한 일부 비밀은 오탐(false positive)일 가능성이 있습니다. 이 비밀 키 검색은 베타 버전이며 이후 버전에서는 검색 결과의 정확도가 향상될 수 있습니다.
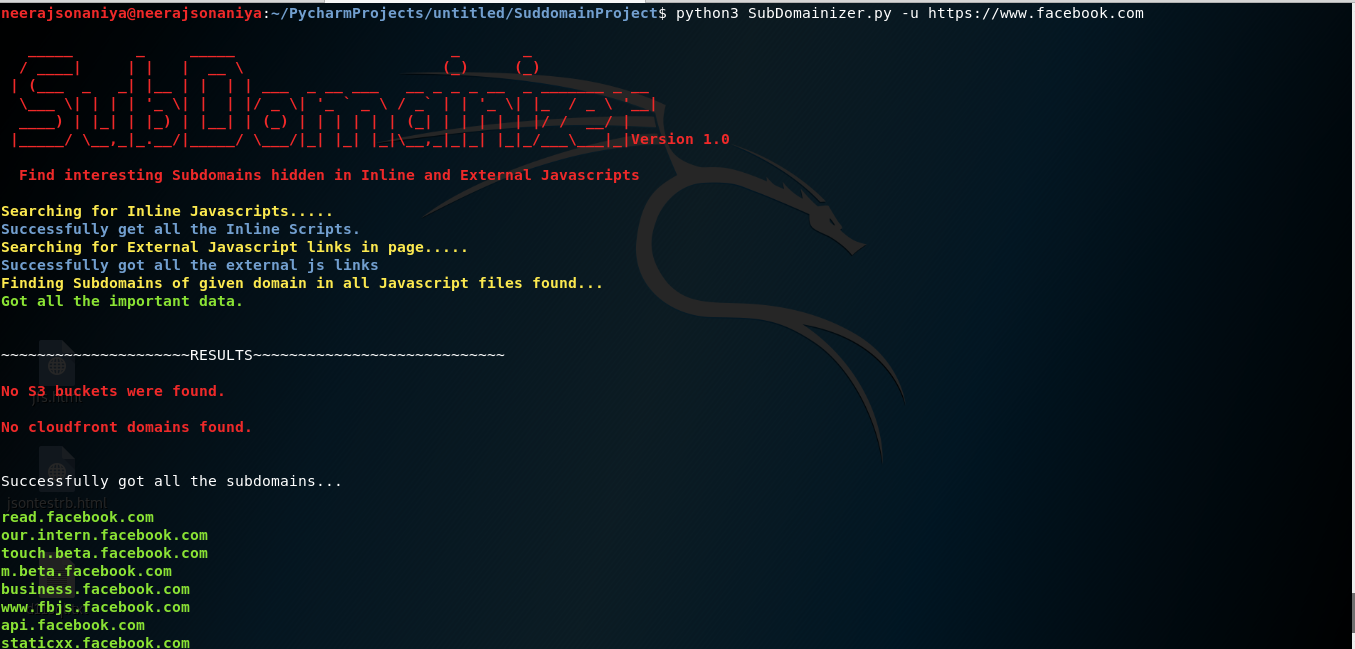
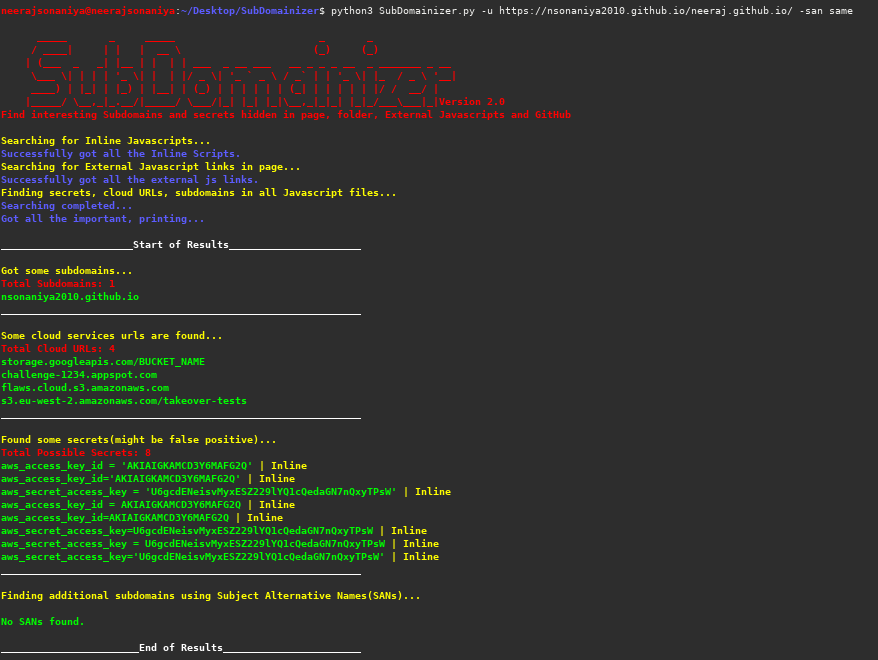
git clone https://github.com/nsonaniya2010/SubDomainizer.git
cd SubDomainizer
pip3 install -r requirements.txt
최신 버전으로 업데이트하려면 다음 명령어를 사용하세요:
git pull
| 짧은 형식 | 긴 형식 | 설명 |
|---|---|---|
| -u | --url | 하위 도메인을 찾고자 하는 URL. |
| -l | --listfile | 스캔할 URL 목록이 포함된 파일. |
| -o | --output | 결과를 저장할 출력 파일 이름. |
| -c | --cookie | 요청과 함께 전송해야 할 쿠키. |
| -h | --help | 도움말 메시지를 표시하고 종료합니다. |
| -cop | --cloudop | 클라우드 서비스 결과를 저장할 파일 이름을 지정합니다. |
| -d | --domains | 지정된 TLD에 대한 하위 도메인을 찾기 위해 TLD를 쉼표로 구분하여 입력하세요 (예: www.example.com의 경우 example.com을 입력). (쉼표 사이에 공백 없음) |
| -g | --gitscan | Github를 통해서도 가져오려면 필요합니다. |
| -gt | --gittoken | 스캔하려면 Github API 토큰이 필요합니다 (-g도 필요함). |
| -gop | --gitsecretop | Github에서 발견된 비밀을 파일에 저장합니다. |
| -k | --nossl | SSL 인증서 검증을 우회하려면 사용하세요. |
| -f | --folder | 파일/폴더가 포함된 루트 폴더. |
| -san | --subject_alt_name | 발견된 모든 하위 도메인에 대한 주체 대체 이름(SAN)을 찾습니다. 옵션: 'all', 'same'. |
python3 SubDomainizer.py -h
python3 SubDomainizer.py -u http://www.example.com
python3 SubDomainizer.py -l list.txt
python3 SubDomainizer.py -u https://www.example.com -o output.txt
python3 SubDomainizer.py -u https://www.example.com -c "test=1; test=2"
python3 SubDomainizer.py -u https://www.example.com -o output.txt -gt <github_token> -g
python3 SubDomainizer.py -u https://www.example.com -o output.txt -gt <github_token> -g -k
python3 SubDomainizer.py -f /path/to/root/folder/having/files/and/folders/ -d example.com -gt <github_token> -g -k
python3 SubDomainizer.py -u https://www.example -san all
python3 SubDomainizer.py -u https://www.example.com -o output.txt -gt <github_token> -g -gop filename_to_save
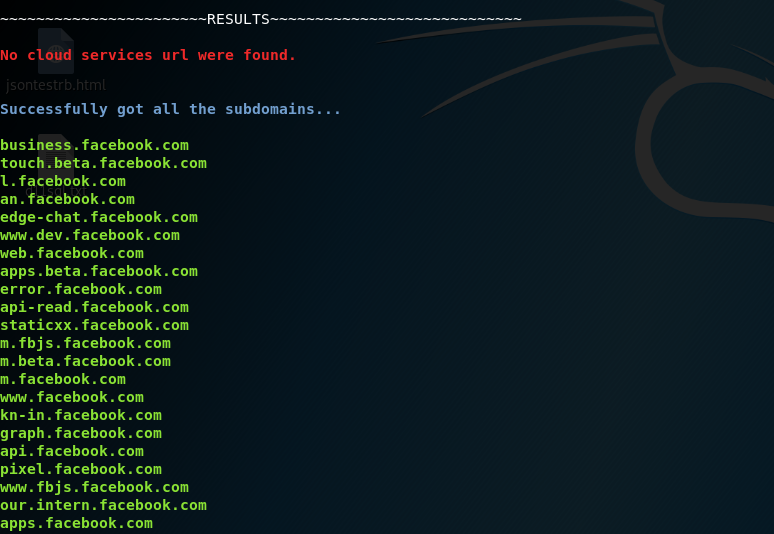
쿠키 전 결과 (SubDomainizer에서 facebook 쿠키 사용 전):
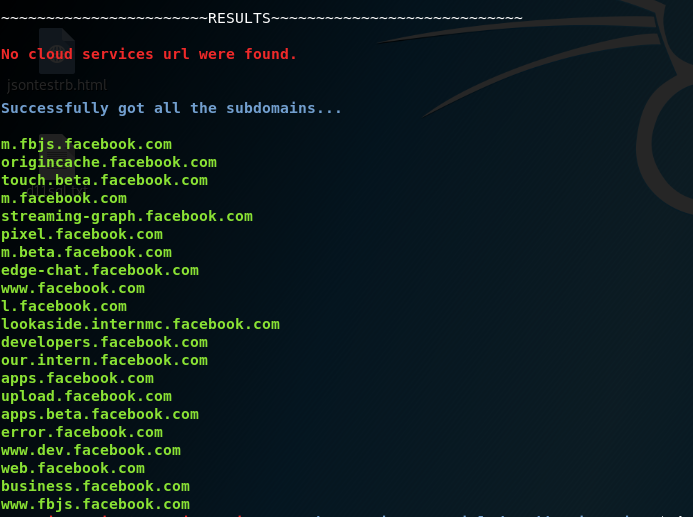
쿠키 후 결과 (SubDomainizer에서 facebook 쿠키 사용 후):
최신 버전(2.0)에는 다음과 같은 중요한 기능이 추가되었습니다:
이 도구는 MIT 라이선스에 따라 라이선스가 부여됩니다. 자세한 내용은 라이선스를 확인하세요.
기능과 도구가 마음에 드시나요? 아니면 이 도구가 좋으신가요? 여기서 도움 주기






