궁극의 스테가노그래피 및 디지털 포렌식 도구 키트입니다. 이미지, 오디오, 비디오, 문서 및 네트워크 패킷에서 데이터를 숨기고 추출하거나, 11개의 고급 탐지 엔진을 실행하여 숨겨진 페이로드를 발견하세요.
이미지, 오디오, 비디오, 문서 및 실행 파일에 암호화된 데이터를 숨기세요.
다시 찾아내거나, 다른 사람이 숨긴 것을 찾아내세요.




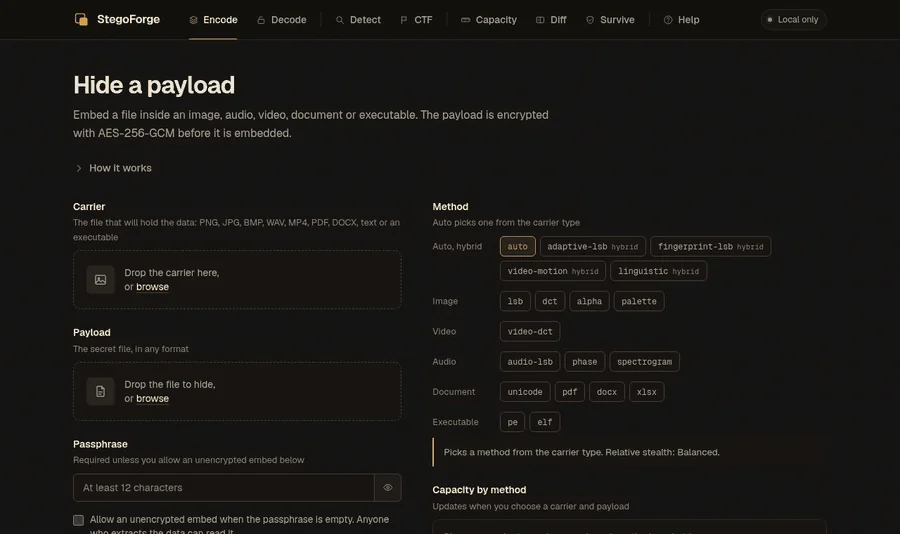
로컬 웹 UI(stegoforge web)의 실제 녹화: 파일 숨기기, 추출하기, 탐지기 실행하기.
docs/DETECTOR-EVAL.md).--offline은 네트워크를 완전히 차단합니다. StegoForge는 실행 파일이나 모델을 절대 다운로드하지 않습니다.--json이 있으며, 오류는 안정적인 코드와 함께 stderr로 전달되므로 stdout은 파이프용으로 깨끗하게 유지됩니다.| 사용 환경 | 실행할 명령 |
|---|---|
| 모든 OS, Python 3.10+ | pipx install stegoforge (브라우저 UI를 추가하려면 pipx install "stegoforge[web]") |
| Debian, Ubuntu, Kali | Releases에서 .deb를 다운로드한 후 sudo apt install ./stegoforge_*_all.deb 실행 (시스템 Python 라이브러리를 사용하며 man 페이지를 설치합니다) |
| Python 없이 바이너리만 | Releases에서 stegoforge-linux-x86_64, stegoforge-macos-arm64 또는 stegoforge-windows-x86_64.exe 다운로드 |
| Docker | docker build -t stegoforge . 실행 후 docker run -p 5000:5000 stegoforge (UI는 토큰으로 보호되며, 토큰은 docker logs에 있습니다) |
| 소스에서 | git clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]" |
그런 다음 설치를 확인하세요:
$ stegoforge doctor
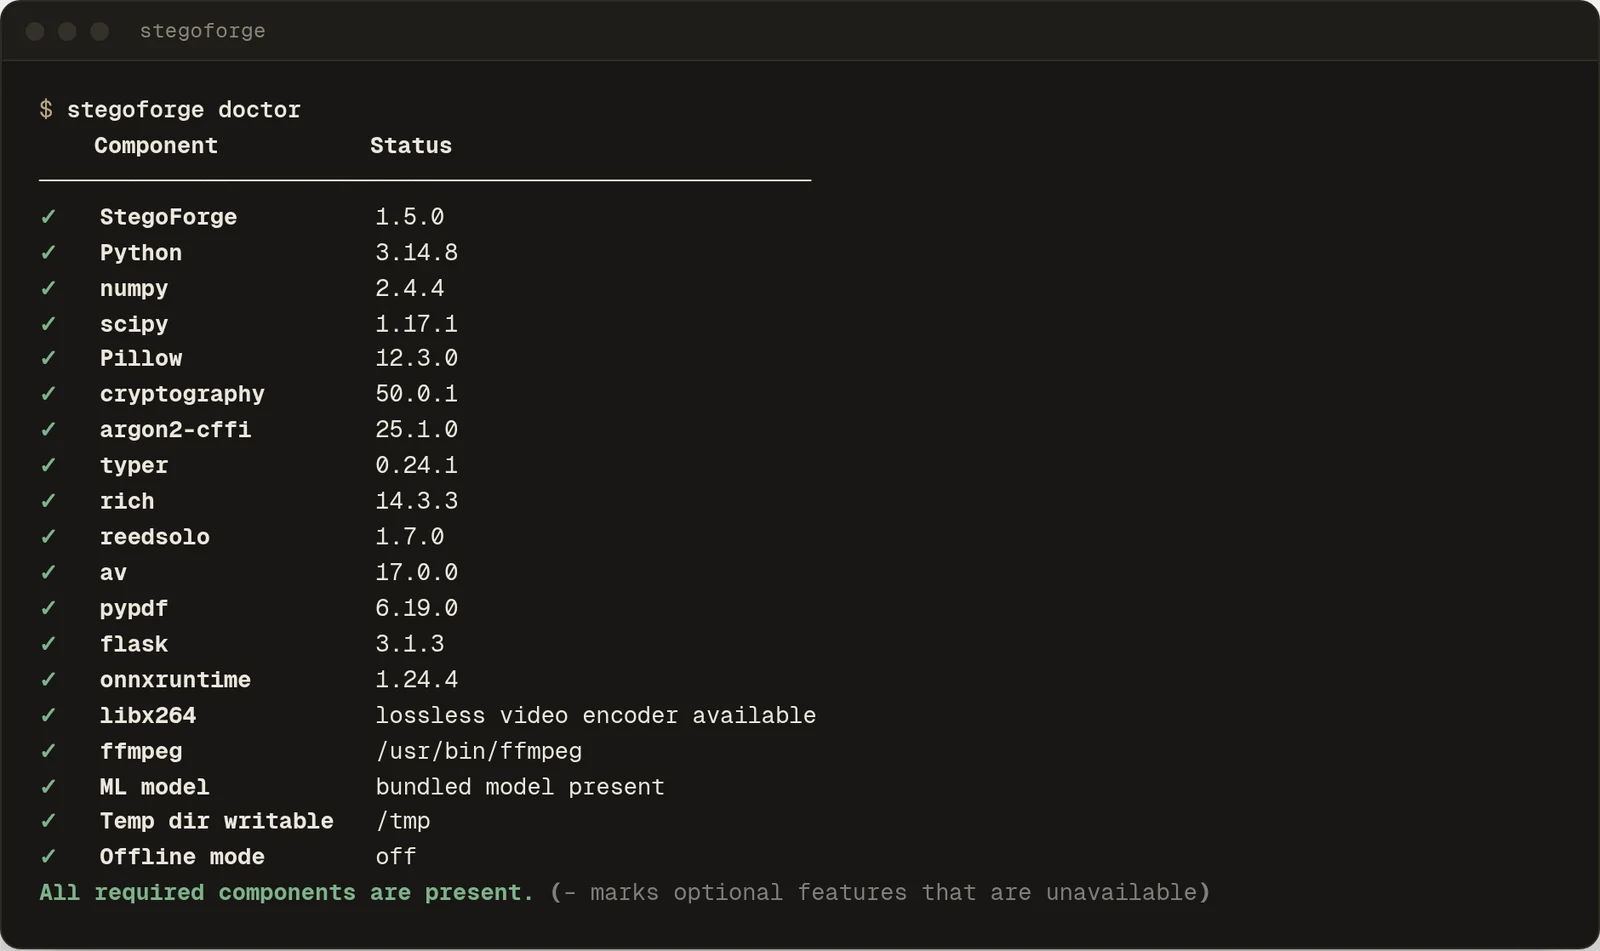
doctor는 이 머신이 할 수 있는 것과 할 수 없는 것(비디오 지원, MP3/FLAC/OGG용 FFmpeg, 번들로 포함된 ML 모델)을 나열하며 네트워크에는 절대 접속하지 않습니다.
Python 3.10: 작동은 하지만, Pillow의 이미지 디코더 수정 사항(12.3.0에서 24건의 보안 권고, 13.0.0에서 패치됨)은 Python 3.11 이상이 필요합니다. 신뢰할 수 없는 파일을 분석할 때는 Python 3.11+를 사용하세요.
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
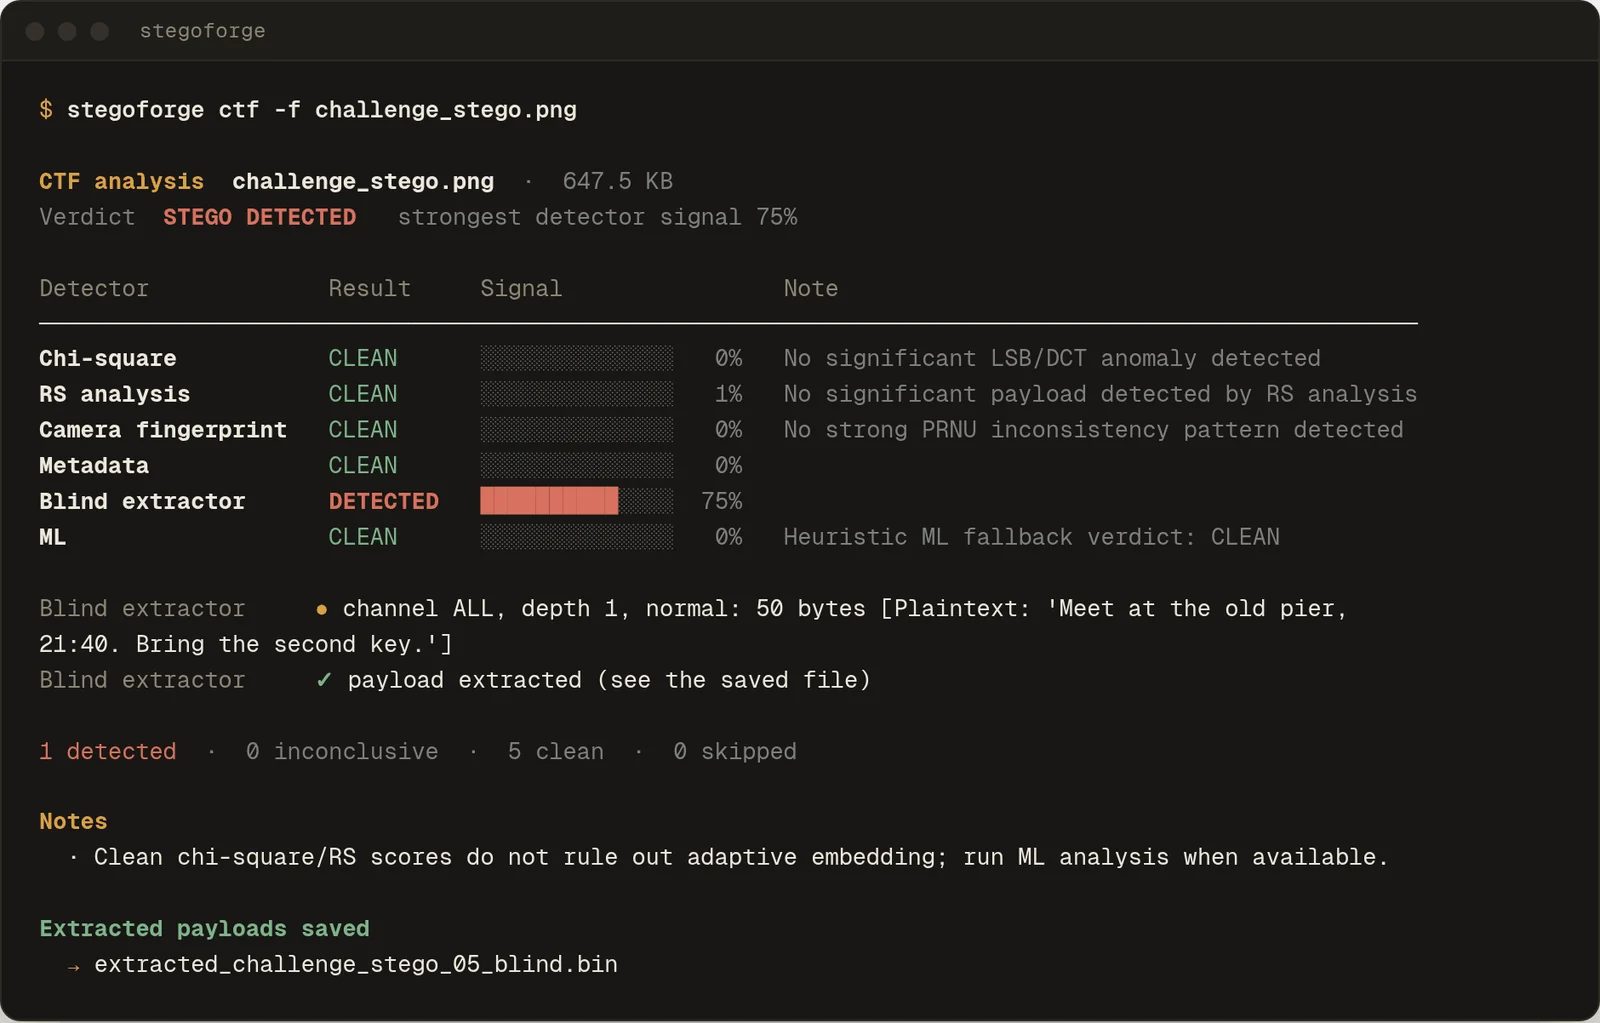
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000
암호화되지 않은 페이로드(
--allow-plaintext)는 요청하지 않는 한 거부됩니다. 이는 의도된 동작입니다. 키가 없으면 삽입된 바이트는 이를 추출하는 누구나 읽을 수 있으며, 위 녹화 영상의 CTF 장면은 그것이 얼마나 쉽게 일어나는지 보여줍니다.
인자 없이 stegoforge를 실행하면 안내 메뉴가 열립니다(위의 부팅 화면과 함께 시작됩니다). STEGOFORGE_FAST_UI=1은 애니메이션을 건너뛰어 즉시 시작하게 하고, STEGOFORGE_UI_STAGE_DELAY=0.4는 진행 속도를 조정합니다.
| 캐리어 | 방법 | 알아둘 점 |
|---|---|---|
| PNG, BMP, TIFF, WebP | lsb, adaptive-lsb, fingerprint-lsb, alpha | 픽셀 LSB는 손실 재압축에 의해 파괴됩니다. adaptive-lsb는 복잡한 픽셀에 먼저 기록하여 통계를 덜 교란하며, fingerprint-lsb는 카메라 노이즈를 인식합니다 |
| JPEG | dct | 주파수 영역에서 동작하며 출력을 JPEG로 유지합니다. 로컬 survive 시뮬레이션(1200×780 사진, 50 B 페이로드)에서 10개 플랫폼 프로필 중 7개를 견뎠으며, 약 80 이하의 JPEG 품질(WhatsApp, Facebook, TikTok)에서는 파괴되었습니다 |
| GIF, 인덱스 PNG | palette | 용량이 몇 바이트에 불과하여 암호화된 페이로드에는 너무 작습니다(봉투 자체가 50바이트입니다) |
| WAV, FLAC, MP3, OGG | audio-lsb, phase, spectrogram | 출력은 WAV입니다. spectrogram은 바이트 채널이 아니라 시각적 워터마크입니다. MP3/FLAC/OGG 입력에는 FFmpeg가 필요합니다 |
| MP4, WebM | video-dct, video-motion | 무손실 H.264로 기록됩니다. 파일이 크고, 대부분의 브라우저가 아닌 ffmpeg 기반 플레이어(VLC, mpv)에서 재생되며, 이후의 재인코딩은 페이로드를 파괴합니다. 오디오는 유지됩니다. 인코더는 자체 출력을 검증합니다 |
| TXT, PDF, DOCX, XLSX | unicode, linguistic, pdf, docx, xlsx | 제로 폭 문자, 동의어 치환, 또는 뷰어가 무시하는 데이터 |
| ELF, PE (EXE, DLL) | elf, pe | 슬랙 공간을 사용합니다. 스테고된 바이너리는 여전히 실행되지만, 서명된 PE는 서명을 잃습니다 |
| 네트워크 트레이스 | tcp-covert, timing-covert | 실험적: 트레이스 파일 모드, 또는 root 권한과 명시적 확인을 통한 실시간 전송/캡처 |
모든 방법과 그 용량 공식, 그리고 무엇을 견디는지는 docs/METHODS.md에 있습니다.
decryption-failed)를 제공합니다.--no-magic은 식별 헤더 없이 임베드합니다. --pad-to는 페이로드 길이를 숨깁니다.--decoy는 두 개의 키 아래에 두 개의 페이로드를 저장하며, 두 슬롯은 크기가 같고 헤더가 없습니다. 이는 파일만 가진 사람으로부터 보호하지만, 두 키를 모두 강요할 수 있는 사람으로부터는 보호하지 못합니다.--require-v2로 이를 거부할 수 있습니다. 그 반대는 성립하지 않습니다. 1.1.5는 1.5로 만든 파일을 열 수 없습니다.보호되는 것과 그렇지 않은 것의 전체 목록: docs/THREAT-MODEL.md.