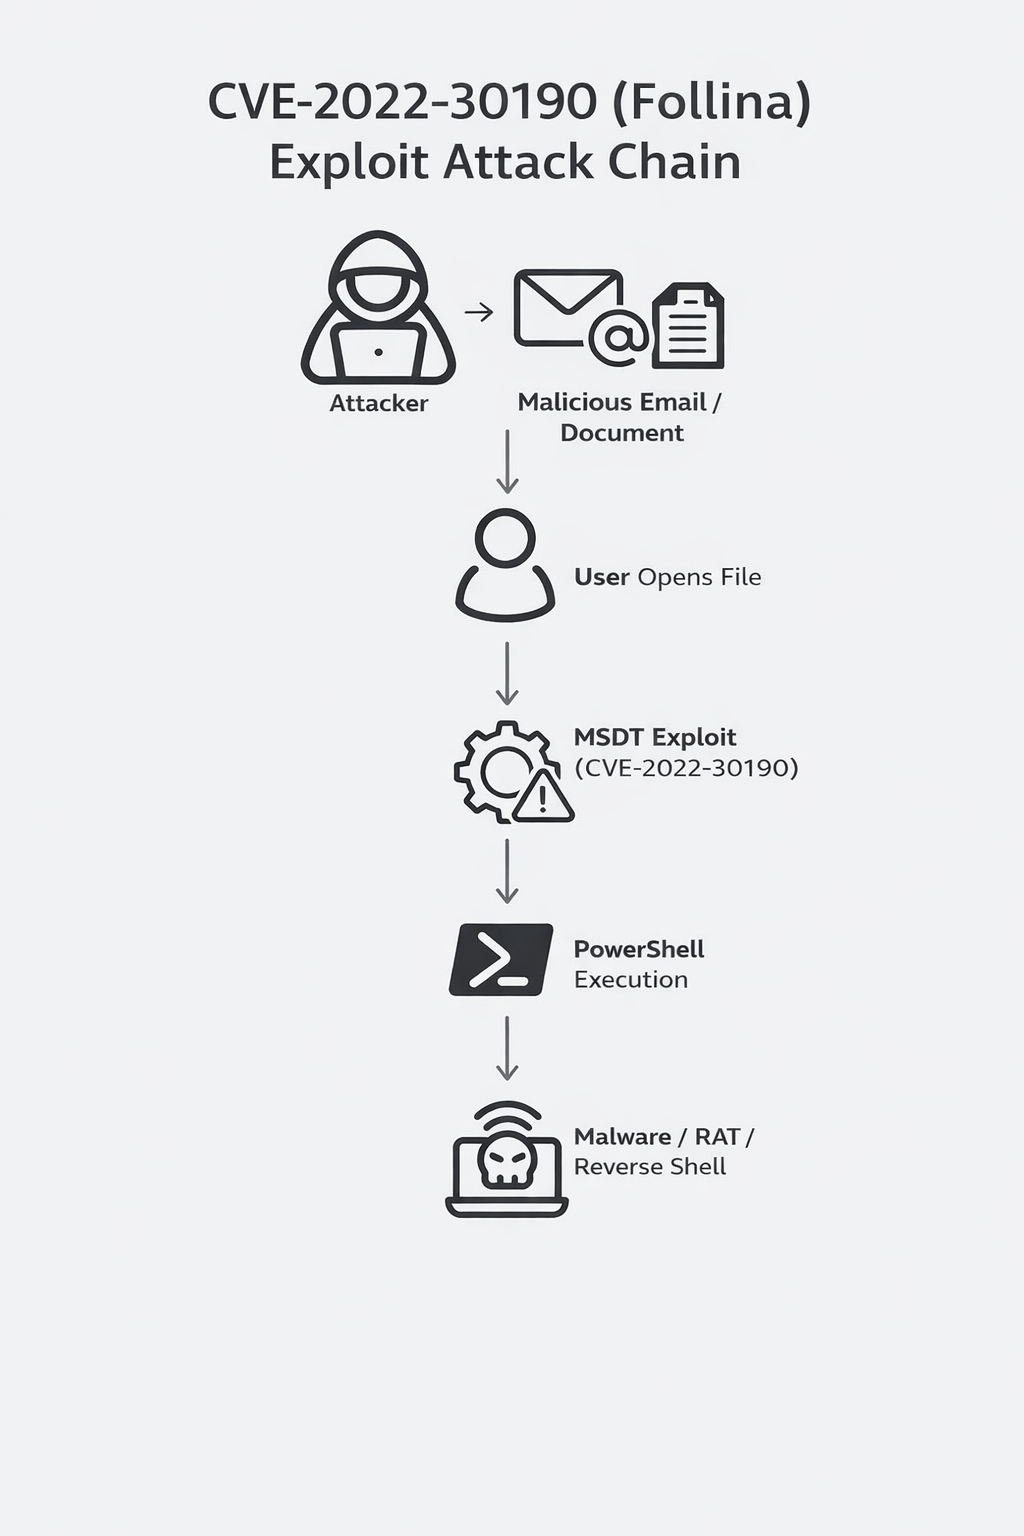
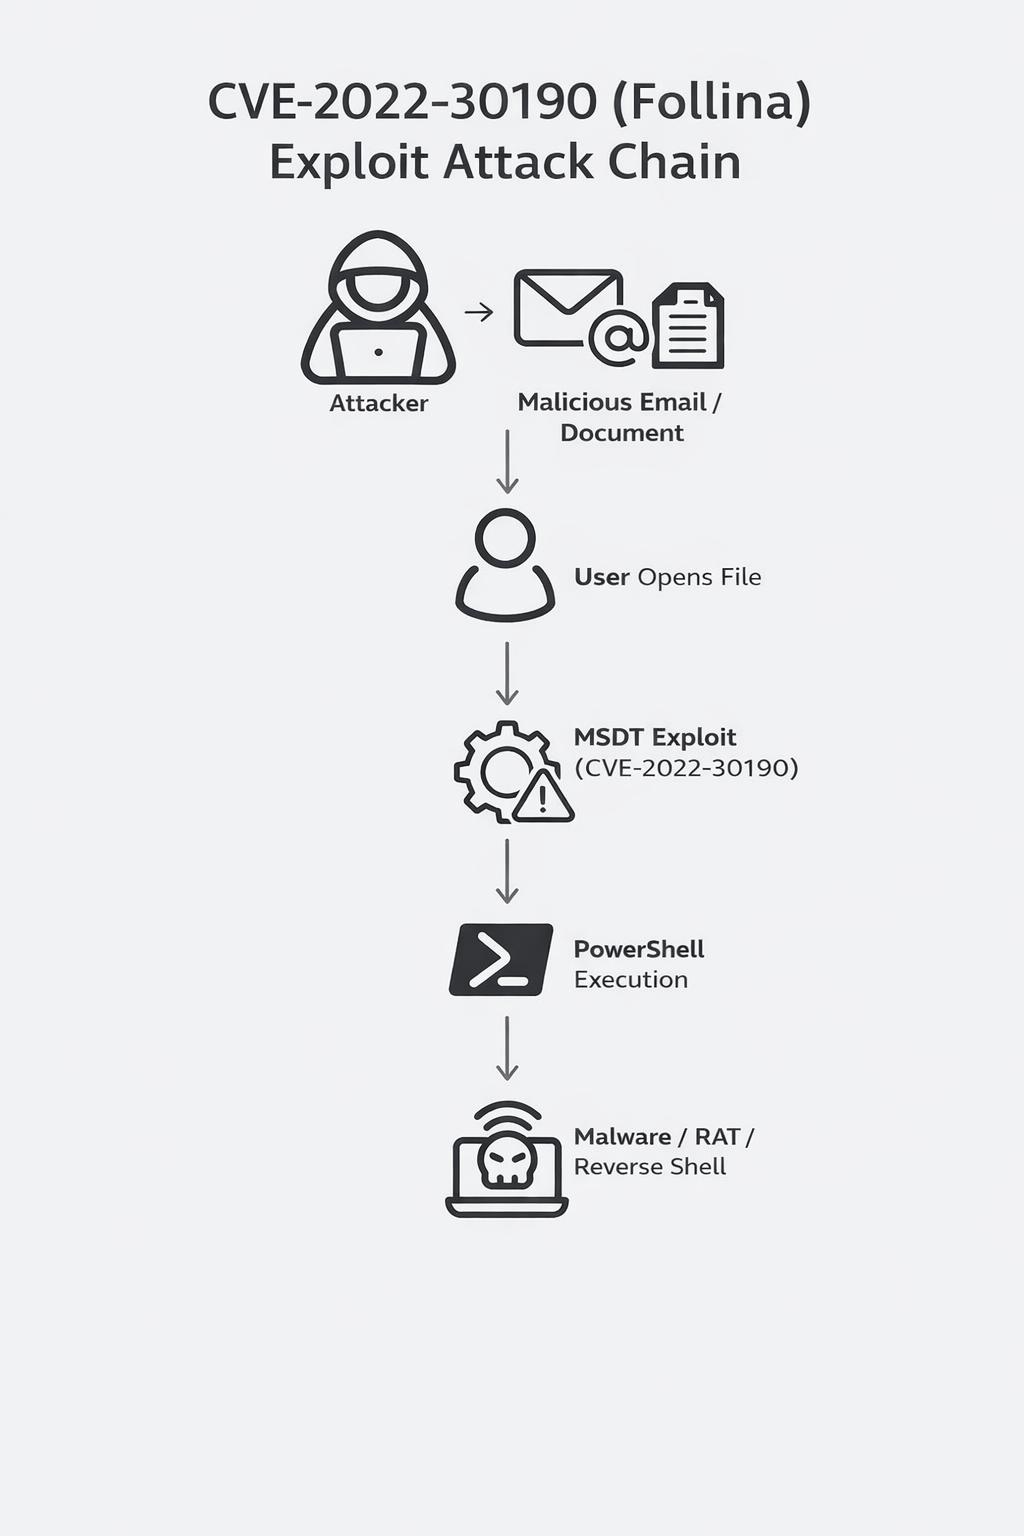
 nimesh895/malware-analysis-follina-cve-2022-30190
Follina(CVE-2022-30190) 악용 문서에 대한 단계별 정적 악성코드 분석으로, 파일 추출, VirusTotal 연관 분석, MITRE ATT&CK 매핑, 그리고 지표 식별을 다룹니다.

악성 Microsoft Word 문서 조사
Kali Linux에서 실제 악성코드 분석 세션 중에 sample.doc이라는 의심스러운 파일을 발견했습니다. 실행하지 않고 그 특성과 동작을 이해하기 위해 구조화된 정적 분석을 수행하기로 결정했습니다.
이 문서는 제가 수행한 정확한 단계, 관찰한 내용, 그리고 도달한 결론을 설명합니다.
모든 작업은 Kali Linux가 실행되는 격리된 Oracle VirtualBox VM에서 수행되었습니다.
먼저 파일 관리자를 사용하여 Downloads/sample 폴더에서 파일을 찾았습니다.
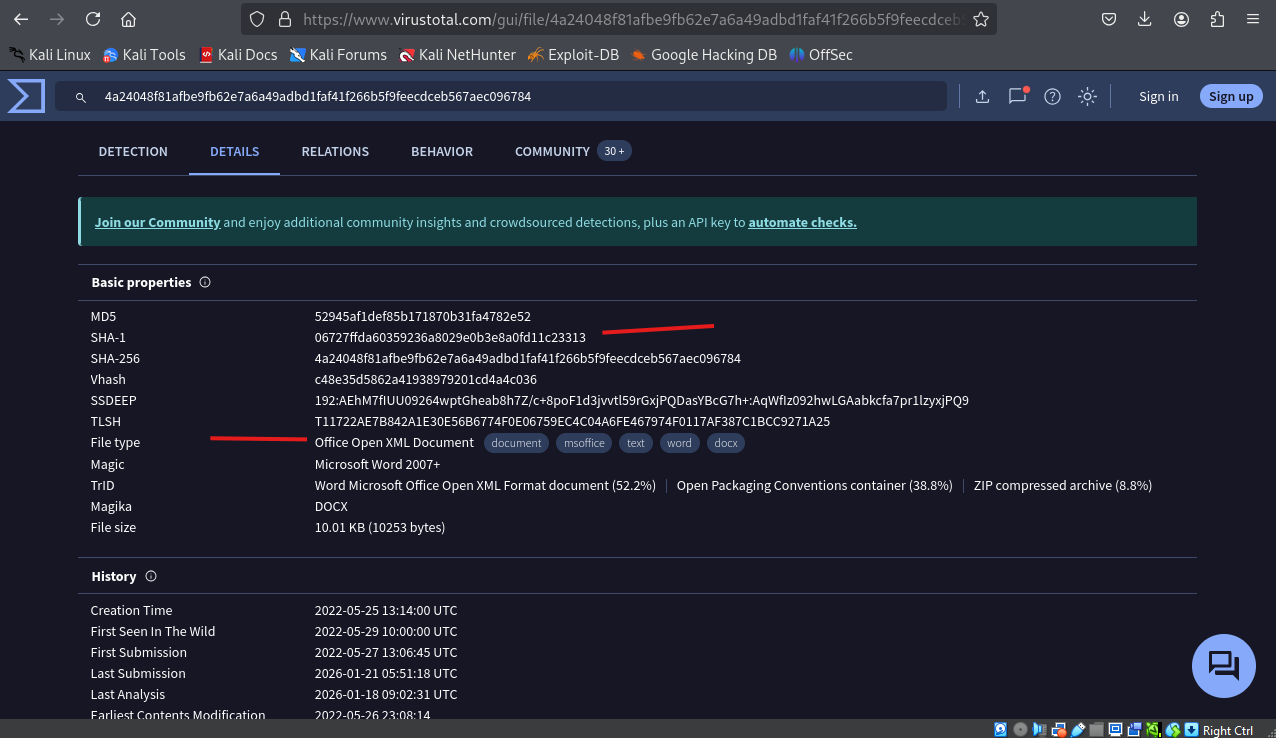
이 시점에서 나는 파일을 획득한 맥락 때문에 이미 악성일 수 있다고 의심했고, 바로 위협 인텔리전스 검증으로 진행했습니다.
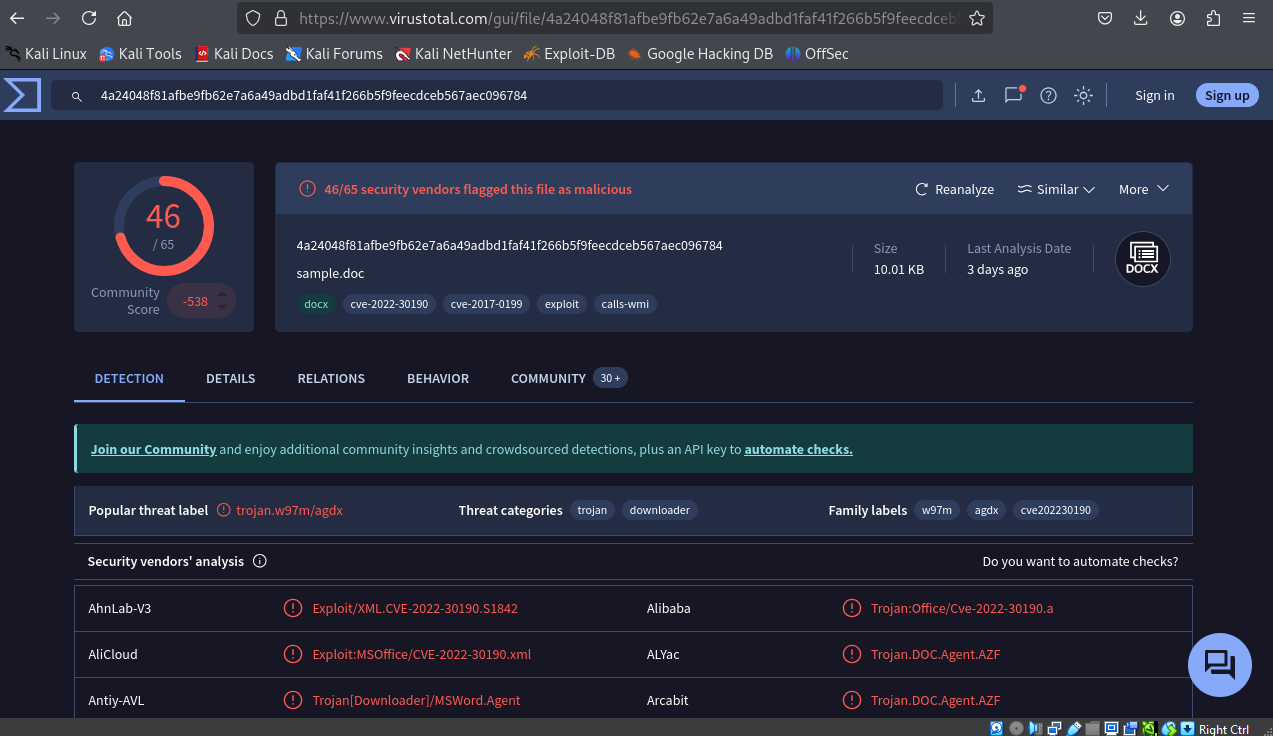
파일을 VirusTotal에 업로드하고 즉시 개요를 확인했습니다:
이는 일반적인 매크로 악성코드라기보다는 익스플로잇 기반 문서임을 강력히 시사했습니다.
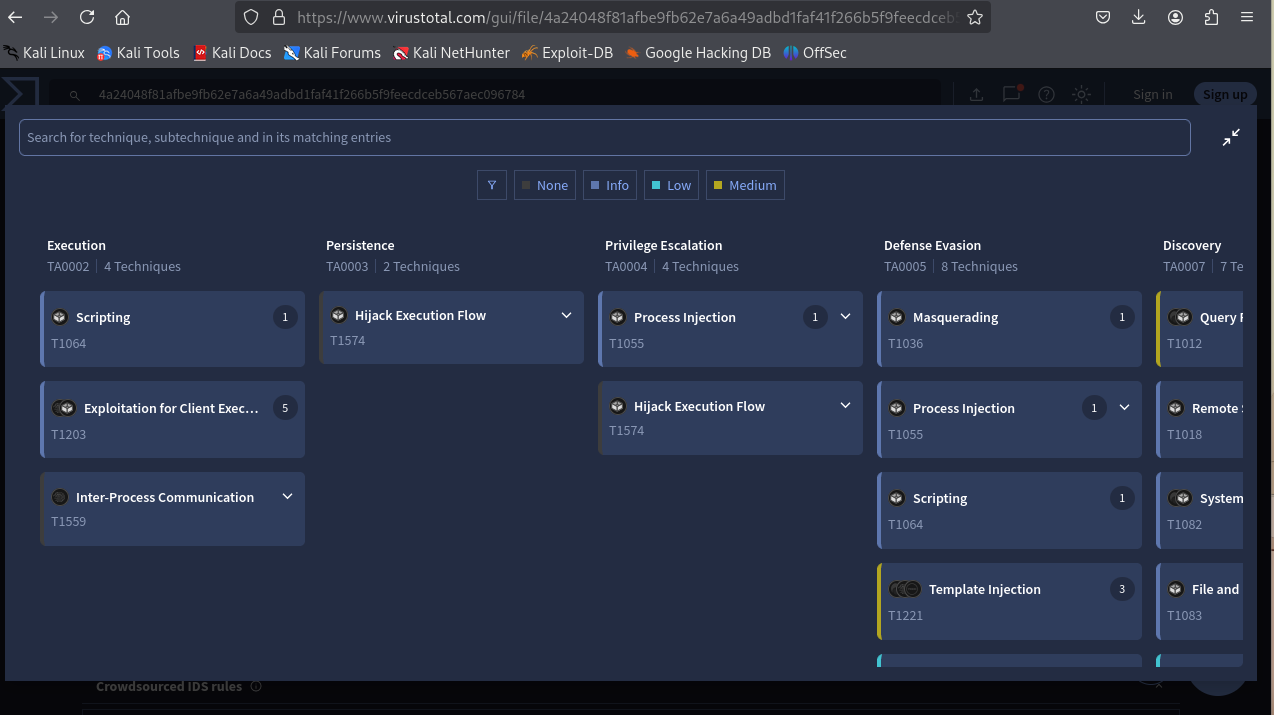
동작 탭에서 VirusTotal 커뮤니티/샌드박스가 이 샘플과 연관시킨 MITRE ATT&CK 매핑을 검토했습니다.
실행 전술에서 가장 관련성이 높은 항목:
이는 즉시 프로세스 간 메커니즘을 악용하는 기법을 가리켰습니다. 이는 Follina / MSDT 악용 체인의 매우 특징적인 요소입니다.
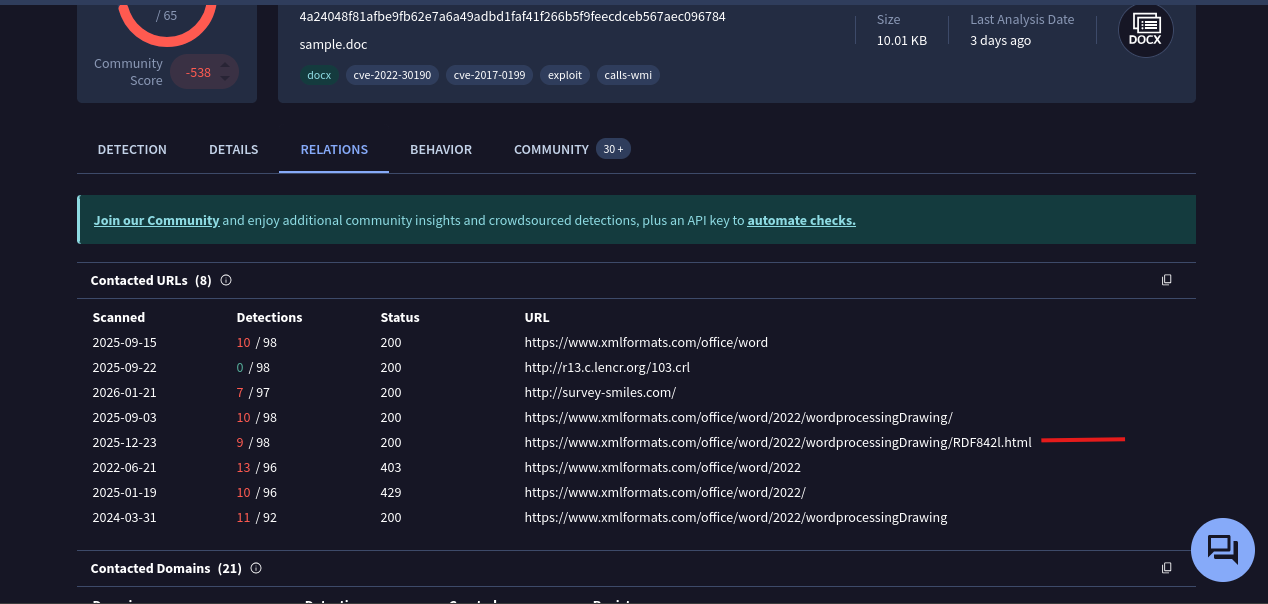
관계 → 접촉한 URL 섹션에서 가장 중요한 지표를 확인했습니다:
xmlformats.com 아래 도메인으로 여러 번의 가져오기가 발생했습니다(정식 Microsoft XML 스키마 도메인을 스푸핑). 특히 다음 경로가 포함된 항목:
이 URL은 Microsoft Word가 문서 내부의 외부 관계를 처리할 때 자동으로 가져옵니다.
이것은 고전적인 Follina 전달 메커니즘입니다. document.xml.rels의 외부 HTML 참조가 ms-msdt: 프로토콜 핸들러를 트리거합니다.
최신 Office 파일이 ZIP 아카이브라는 것을 알고 unzip을 사용하여 내용을 추출했습니다:
unzip sample.doc
질문이나 피드백이 있으신가요? → 이슈를 열거나 LinkedIn에서 연결하세요: www.linkedin.com/in/nimesh23
🛡️
