 nescau-ufla/fuzzingtool
퍼징을 위한 소프트웨어로, 웹 애플리케이션 침투 테스트에 사용됩니다.


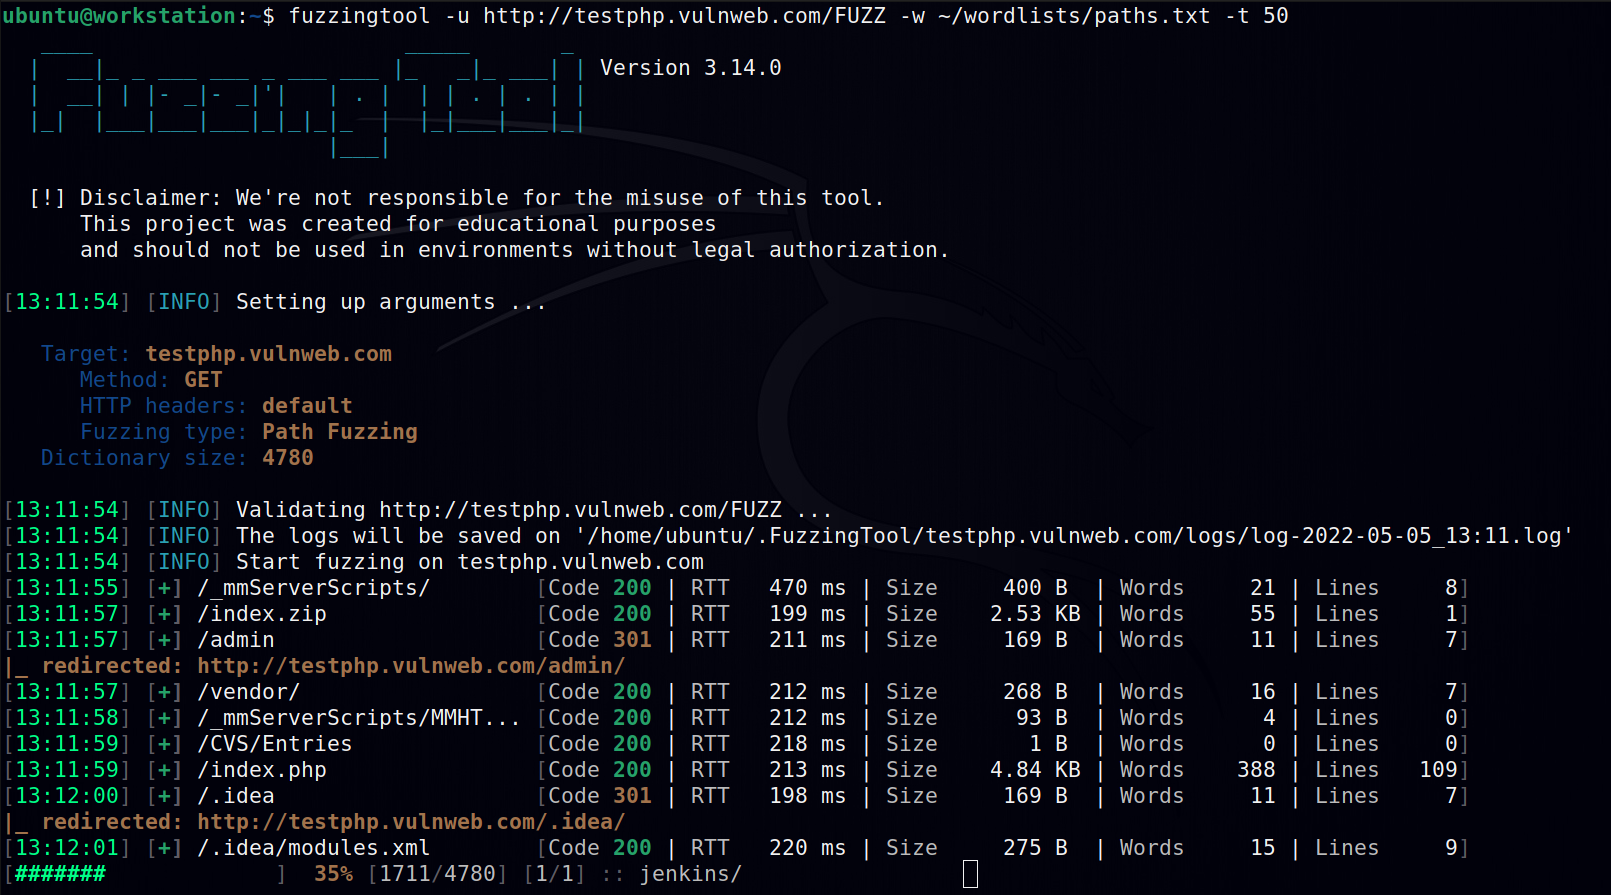
FuzzingTool은 웹 침투 테스트 도구로, 퍼징을 처리합니다. 테스트가 완료되면 모든 가능한 취약한 항목(및 응답 데이터)이 보고서 파일에 저장됩니다.
이 도구의 오용에 대해 당사는 책임을 지지 않습니다. 이 프로젝트는 교육 목적으로 만들어졌으며, 법적 승인 없이 환경에서 사용해서는 안 됩니다.

침투 테스트를 시작하기 전에 설치 및 사전 요구 사항을 살펴보세요.
FuzzingTool이 이제 Pypi에 등록되었습니다! 다음 명령어로 설치할 수 있습니다:
$ pip install FuzzingTool
수동으로 설치하려면 최신 릴리스를 다운로드하거나 이 저장소를 클론한 후 다음 사전 요구 사항을 따르세요.
$ pip install -r requirements.txt
wiki 페이지에서 사용자 매뉴얼(명령어 목록 및 사용 예제)을 확인하세요.
버전 관리에는 SemVer를 사용합니다. 사용 가능한 버전은 이 저장소의 태그를 참조하세요.
FuzzingTool 프로젝트에 기여하려면 CONTRIBUTING.md를 읽어주세요.
이 프로젝트는 MIT 라이선스에 따라 라이선스가 부여됩니다 - 자세한 내용은 LICENSE를 참조하세요.
