Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
whalescan — Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사와 컨테이너의 CVE/취약한 패키지 확인을 수행합니다. | Kitploit
도구/GitHubGitHub/nccgroup/whalescan
Vulnerability ScannersContainer SecurityStatic Code Analysis (SAST)DevSecOpsMisconfiguration
GitHubnccgroup/whalescan

whalescan

Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사와 컨테이너의 CVE/취약한 패키지 확인을 수행합니다.

저장소 보기
15630203년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

Whalescan

NCC Group Plc가 오픈소스로 공개 - https://www.nccgroup.com/

개발: Saira Hassan (@saiber_saira)

https://github.com/nccgroup/whalescan

Apache 라이선스 2.0에 따라 공개되었습니다. 자세한 내용은 LICENSE를 참조하세요.

소개

Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사를 수행하고 컨테이너의 CVE/취약한 패키지도 확인합니다. 또한 config 및 Docker 파일의 잘못된 구성을 점검합니다. 이 도구는 Windows 컨테이너의 로컬 사본에 대한 컨테이너 검토의 일부로 사용하거나 호스트 자체에서 보안을 강화하는 데 사용할 수 있습니다.

시작하기

git clone https://github.com/saira-h/whalescan

pip install -r requirements.txt

./main.py

개요

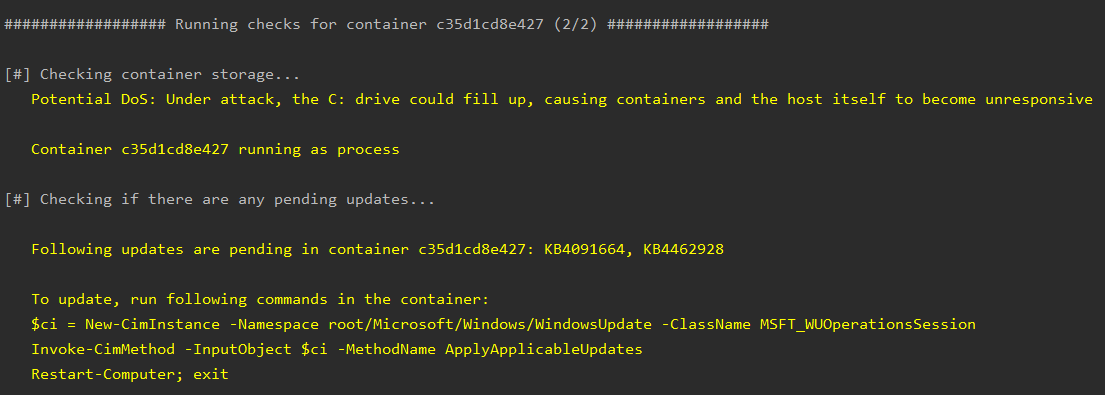
Whalescan은 컨테이너에서 다음 검사를 수행합니다:

  • 컨테이너 검사

    • 컨테이너가 C: 드라이브에 저장되어 있는지 확인합니다. DoS 공격이 발생하면, C: 드라이브가 가득 차 호스트가 응답하지 않게 되는 문제가 발생할 수 있습니다.
    • 컨테이너가 프로세스로 실행 중인지 아니면 hyper-v로 실행 중인지 확인합니다. Hyper-v 격리는 컨테이너의 보안을 강화합니다.
    • 컨테이너에 보류 중인 업데이트가 있는지, 있다면 업데이트 방법을 확인합니다.

    Container checks

  • 이미지 검사

    • dockerfile에서 사용되는 안전하지 않은 명령을 확인합니다(예: docker COPY 대신 docker ADD).
    • 다운로드된 파일에 대해 해시 검증이 수행되는지 확인합니다.
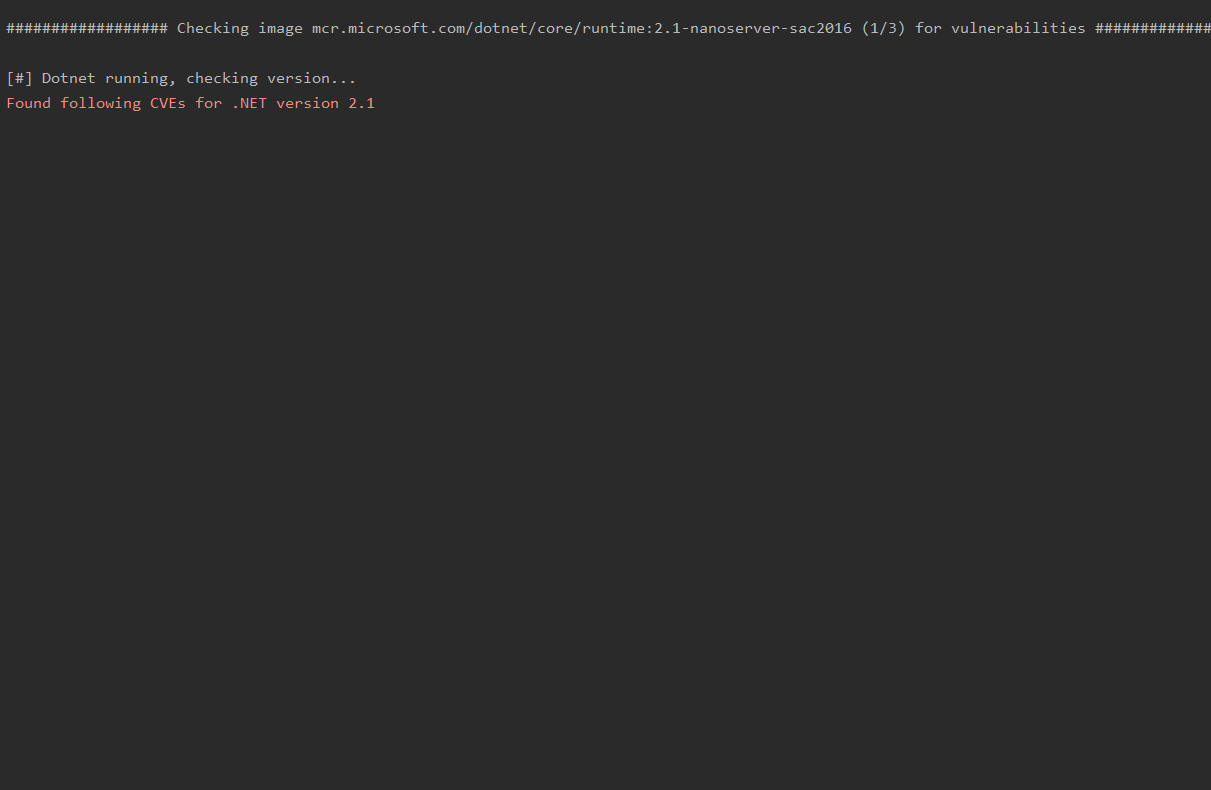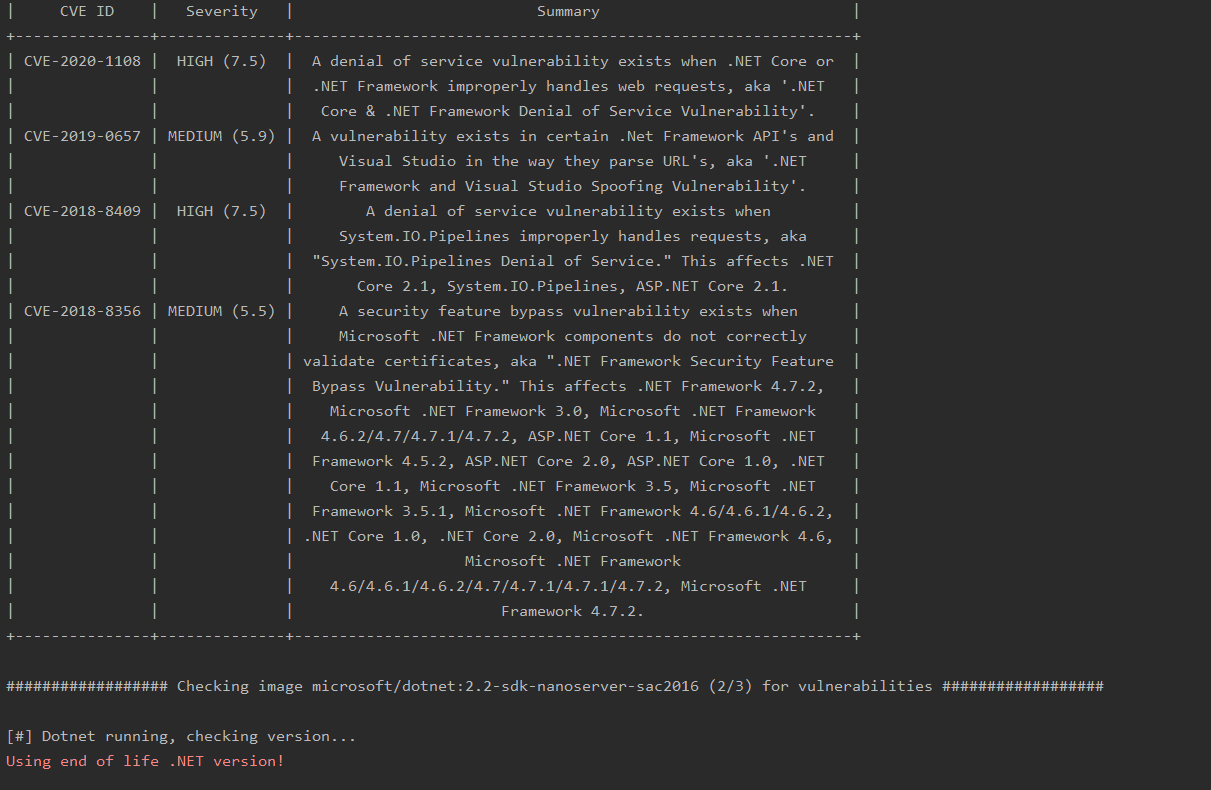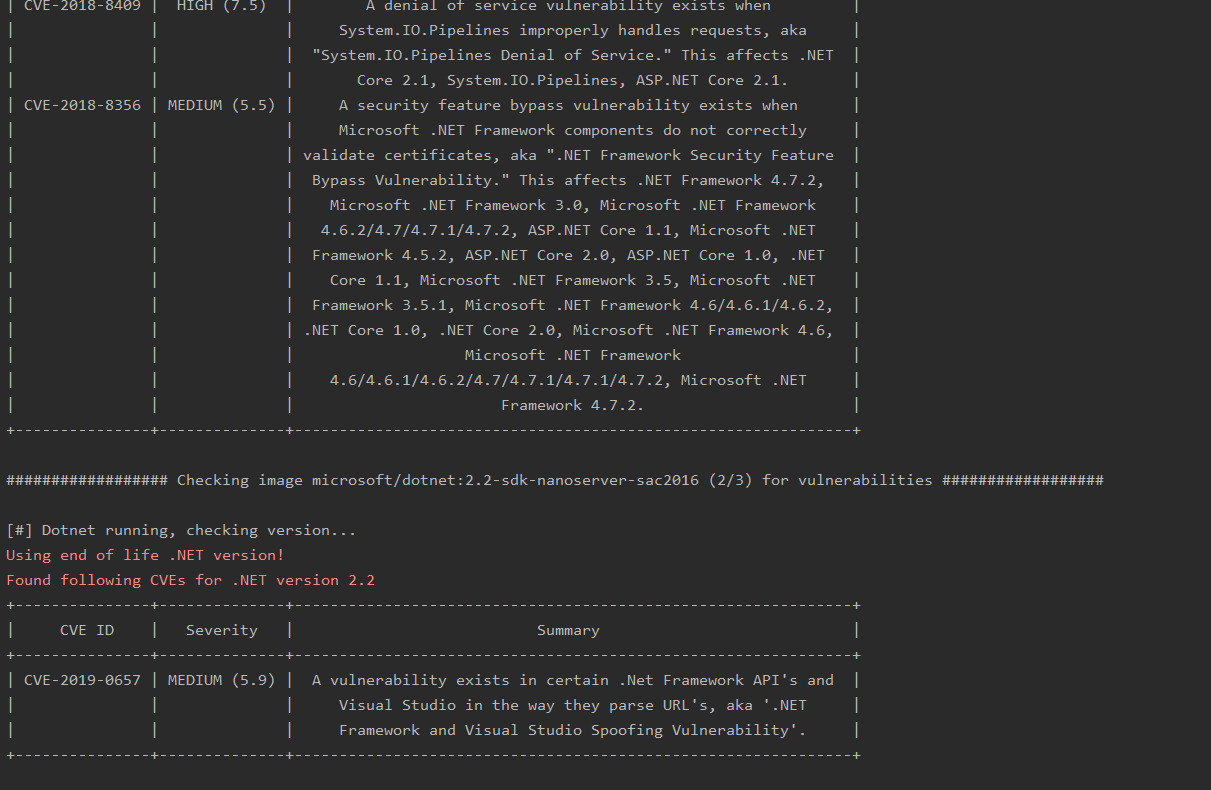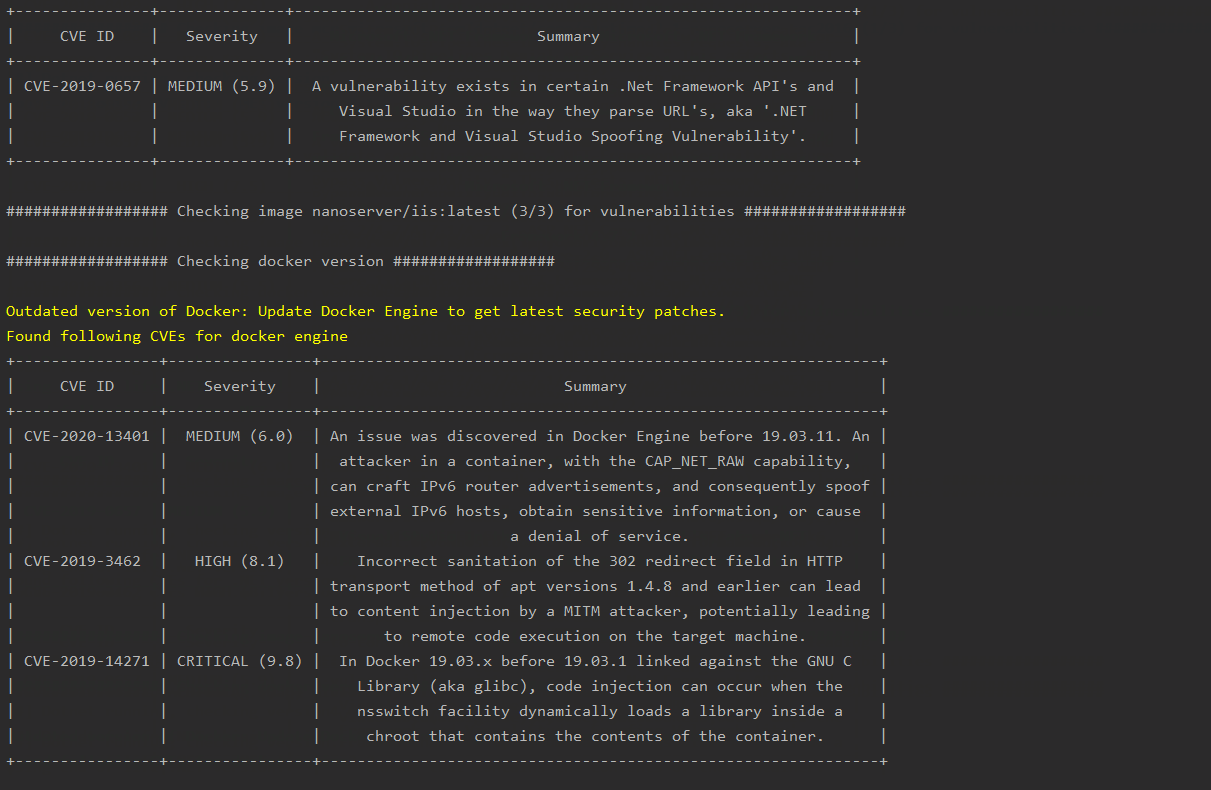
    • 컨테이너에 취약한 패키지가 있는지 확인하고 관련 CVE 정보를 가져옵니다.
    • 사용 중인 .NET 버전이 수명 종료(End Of Life) 상태인지 확인합니다.
    • Docker Engine이 업데이트되었는지 확인하고, 업데이트되지 않은 경우 사용 중인 버전에 대한 CVE 목록을 수집합니다.

    CVE check demo

  • Docker 구성 파일의 권한을 확인합니다.

  • 추가 장치가 컨테이너에 매핑되었는지 확인합니다.

도구 다운로드