
 msnightmare/signdrop
Windows 공용 로그 파일 시스템 인증 0day 로컬 권한 상승 취약점

이 취약점은 모든 Windows 머신에 영향을 미치지는 않지만, 전 세계 Windows 설치의 약 80%가 이 취약점에 취약할 것으로 추정합니다. 확인하려면 개념 증명(proof of concept)을 실행하거나 레지스트리 구성을 확인해야 하며, SYSTEM 셸이 생성되면 취약한 것입니다. 그리고 일반적으로 Windows 설치가 90일보다 오래된 경우 취약하므로, 이 글을 읽는 모든 분이 확실히 취약하다고 안전하게 가정할 수 있습니다.
왜 그런지 궁금할 수 있는데, 이는 CLFS 인증 완화 기능이 활성화되어 있는지 여부에 달려 있기 때문이며, 그 이유는 다음과 같습니다:
Microsoft의 설명:
현재 적용 기간은 이 버전의 CLFS로 시스템이 처음 시작된 시점부터 90일 동안 지속됩니다. 이 90일 적용 기간이 지나면 드라이버는 다음 시작 시 자동으로 적용 모드로 전환되며, 그 이후에는 CLFS가 모든 로그 파일에 유효한 인증 코드가 포함되어 있을 것으로 기대합니다. 이 90일 값은 향후 변경될 수 있습니다.
2025년 10월 28일부터 Microsoft는 CLFS가 커널 모드에서 복잡한 로그 파일을 파싱했기 때문에 악용하기 쉬운 대상이었던 만큼, CLFS 취약점의 악용을 억제하기 위해 공식 릴리스 채널에서 CLFS 인증 완화 기능을 출시했습니다. 따라서 문제가 발생하면 권한 상승을 위해 악용될 수 있는 메모리 손상입니다. 완화 기능이 구현된 후에는 더 이상 거대한 공격 표면을 나타내지 않게 되어 공개적으로 악용되는 CLFS 취약점이 급격히 감소했지만, 이 완화 기능은 제가 "SignDrop"이라고 부르는 새로운 취약점을 도입했습니다.
구체적인 결함은 clfs.sys에서 인증 파일 ".cnpf"의 생성 방식을 처리하는 부분에 존재하며, \CLFS에 노출된 디바이스에 접근하여 새 로그 파일을 생성할 때 발생합니다.
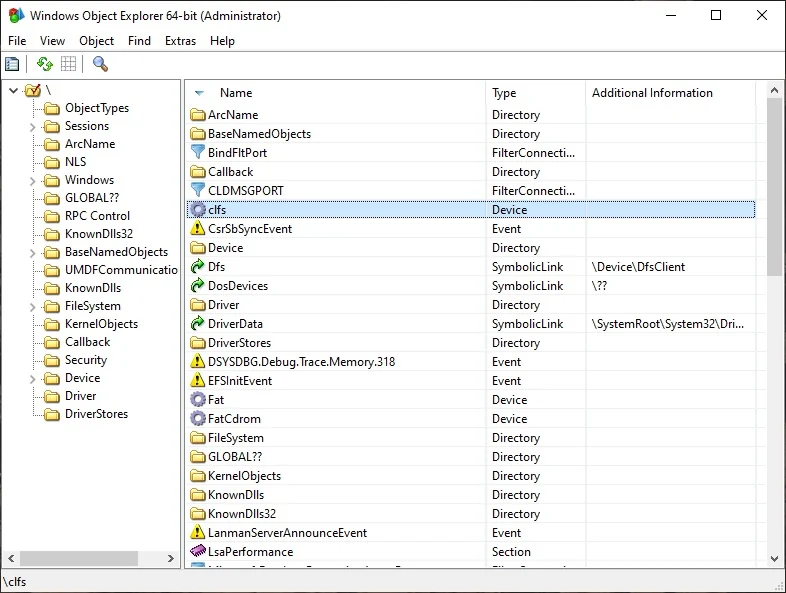
드라이버는 ".blf" 확장자를 가진 로그 파일을 생성해 주며, AddLogContainer를 호출하여 초기 로그와 연관된 로그 파일을 생성할 수도 있습니다. 새 로그의 경로를 지정할 수 있으며, 이 새 로그 역시 C:\Controlled\Path.cnpf로 끝나는 또 다른 인증 파일로 서명됩니다. 이 시점까지 CLFS는 OBJ_FORCE_ACCESS_CHECK를 지정하여 접근 검사를 적절히 적용하므로 새 객체가 호출 프로세스 컨텍스트에서 생성되어 아무런 잘못이 없습니다.
CclfsContainer::Create 루틴에서 다음을 확인할 수 있습니다,
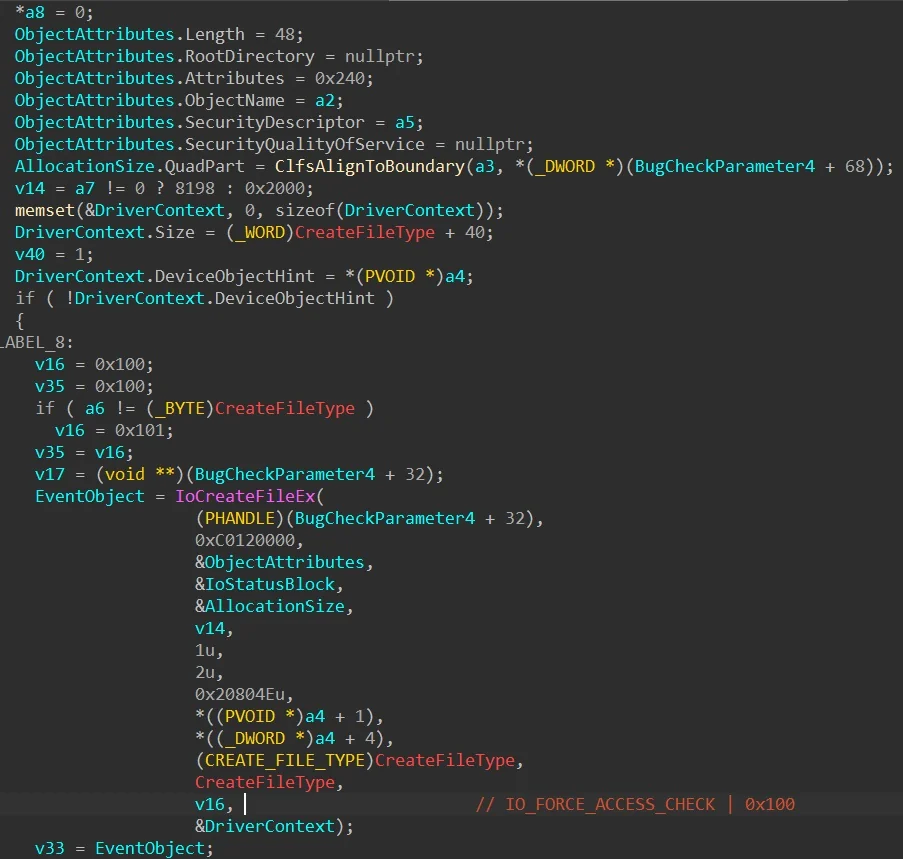
이 코드는 컨테이너 파일과 인증 파일을 생성/여는 역할을 담당하며, 흥미로운 점은 로그 파일을 원본 컨테이너와 연관시키면 원본 ".blf" 컨테이너가 열릴 때 연관된 컨테이너도 항상 열린다는 것입니다. 저는 CLFS에서 흥미로운 동작을 발견했는데, 새로 연관된 컨테이너 파일이 비어 있으면 서명 파일의 존재 여부와 관계없이 CLFS가 해당 파일에 서명을 시도한다는 점이 흥미롭습니다... 다시 말하지만 지금까지 구현은 모든 것이 호출 프로세스 컨텍스트에서 이루어지므로 문제가 없습니다, 그렇죠?
호출 프로세스가 변경되면 문제가 발생할 수 있습니다. NtCreateFile에서 로그 파일을 열 때 특별한 플래그를 지정할 필요가 없으며, 올바른 경로만 지정하면 되기 때문입니다. 예를 들어 "\CLFS??\C:\test\t"는 "t.blf"를 열고 로그 파일이 열리게 됩니다. 이 특정한 경우, 파일이 연관된 로그 파일을 지정하면 연관된 파일도 함께 열리게 됩니다.
이 경우, 표준 사용자로 설정된 후 임의의 권한 있는 프로세스가 로그 파일을 열도록 강제할 수 있습니다. 이때 Windows Defender는 ServerMpUpdateEngineSignature를 호출하여 컨테이너 파일을 열도록 강제되며, 오브젝트 관리자 심볼릭 링크를 조작하면 Windows Defender가 안티멀웨어 엔진의 컨텍스트에서 CLFS 컨테이너를 열도록 속일 수 있습니다. 그러면 원본 컨테이너에 지정된 파일 경로를 사용하여 연관된 컨테이너를 열게 되고, 서명 파일이 없으면 생성됩니다.
호출 프로세스가 권한이 있으므로 인증 파일은 SYSTEM으로 생성됩니다... 그리고 더 나쁜 것은 CLFS가 항상 원본 파일의 DACL로 새 인증 파일을 생성한다는 점입니다.
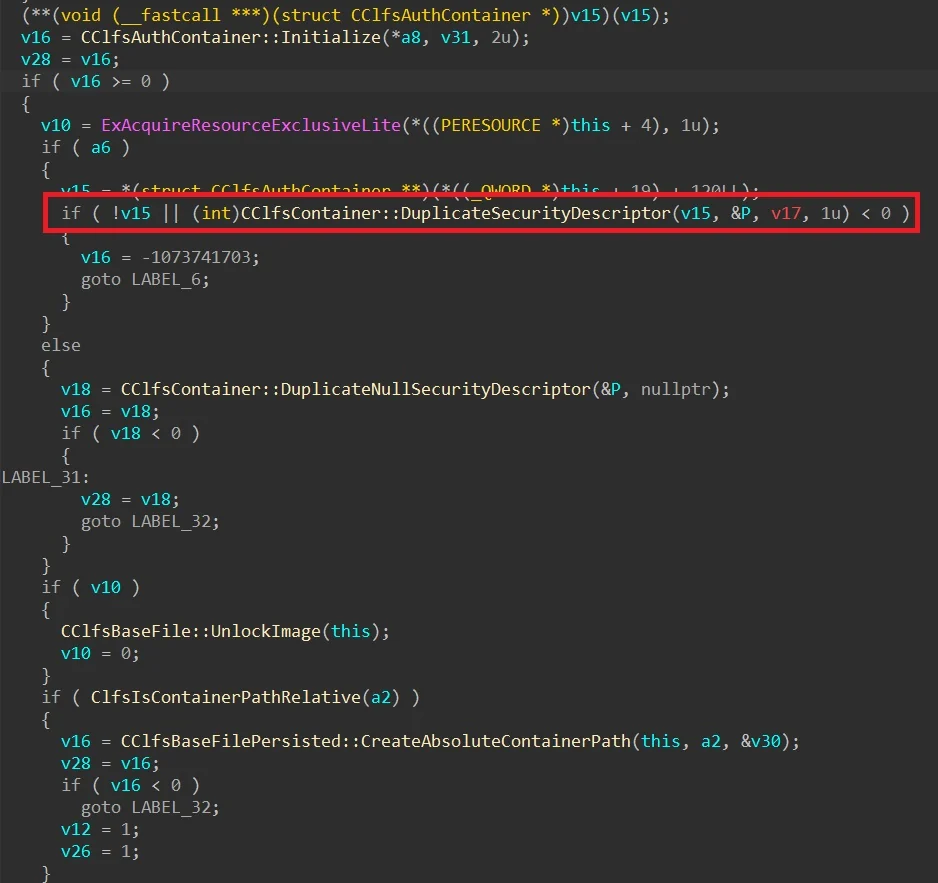
모든 것이 올바르게 연결되면, 재미있게도 이 합법적인 보안 완화 기능이 자기 자신에 대해 사용되어 권한 상승을 허용할 수 있습니다. Microsoft는 여기서 모든 것을 올바르게 처리했지만, 그 논리로 인해 악용이 가능합니다. 더 재미있는 점은 자신들의 안티멀웨어 프로세스 컨텍스트에서 임의의 파일 생성을 트리거할 수 있으므로, 그들의 커널 드라이버 관점에서는 파일 생성 요청이 자신들의 합법적인 프로세스에서 오는 것이기 때문에 통과되어, 모든 안티멀웨어 엔진의 자체 방어(또는 변조 방지) 메커니즘을 우회하는 데 사용할 수 있다는 것입니다. 이는 이 취약점을 독특하게 만드는데, 어떤 안티바이러스/EDR도 끌 수 있기 때문입니다.

이 취약점은 Windows 11 26H2, Windows 11 26H2 Experimental, Windows Server 2025 Experimental에서 테스트되었습니다.
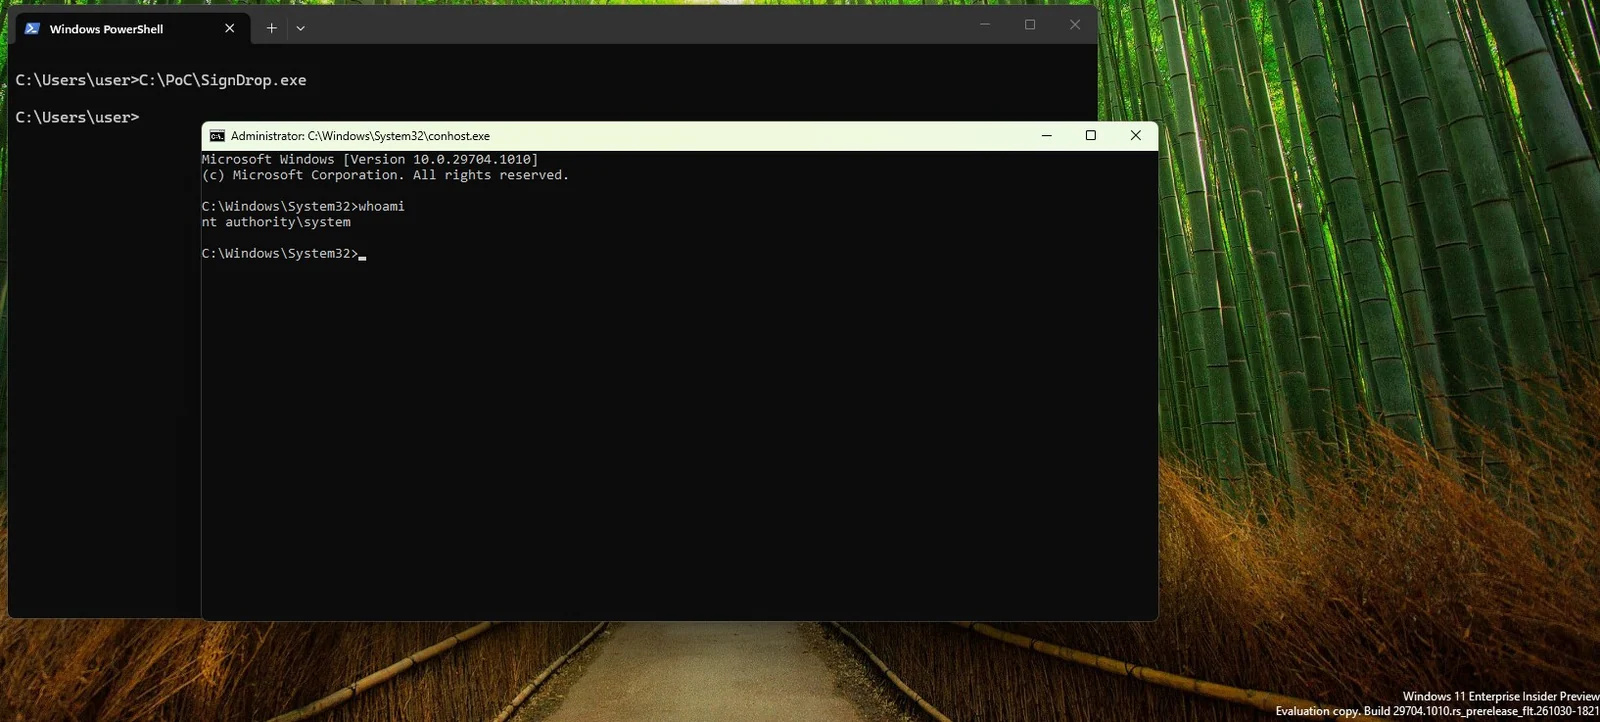
이 취약점이 자신에게 영향을 미치는지 확인하려면 CLFS 인증 모드를 확인하십시오. 학습 모드 또는 적용 모드라면 취약한 것이며 PoC가 SYSTEM 셸을 생성해야 합니다.
안타깝게도 현재로서는 완화 기능을 비활성화하면 CLFS가 여전히 로그 파일을 잘 처리하지 못하기 때문에 메모리 손상 취약점에 노출됩니다. 이것이 첫 번째 파일에 완화 기능이 존재하는 이유이며, 현재로서는 Microsoft에서 패치가 출시되기를 기다리는 것 외에는 해결책이 없습니다. 이 저장소에 문제가 있으면 [email protected]으로 우려 사항을 문의하십시오.
