CVE-2024-3400 취약점
설명
CVE-2024-3400 취약점은 PAN-OS 방화벽의 10.2, 11.0 및 11.1 버전에 영향을 미치는 보안 취약점입니다. 이 취약점은 GlobalProtect 게이트웨이 및 장치 텔레메트리 구성이 활성화된 경우 악용됩니다. 공격자는 이 취약점을 악용하여 악성 명령을 실행하고 시스템 보안을 손상시킬 수 있습니다.
기술적 세부 사항
- CVE: CVE-2024-3400
- 영향받는 제품: PAN-OS 방화벽 10.2, 11.0 및 11.1 버전
- 영향: 원격 코드 실행, 시스템 보안 손상
재현 단계
- PAN-OS 방화벽에서 GlobalProtect 게이트웨이 구성과 장치 텔레메트리가 활성화되어 있는지 확인하십시오. 또는 https://github.com/CerTusHack/CVE-2024-3400-PoC 환경을 준비하십시오.
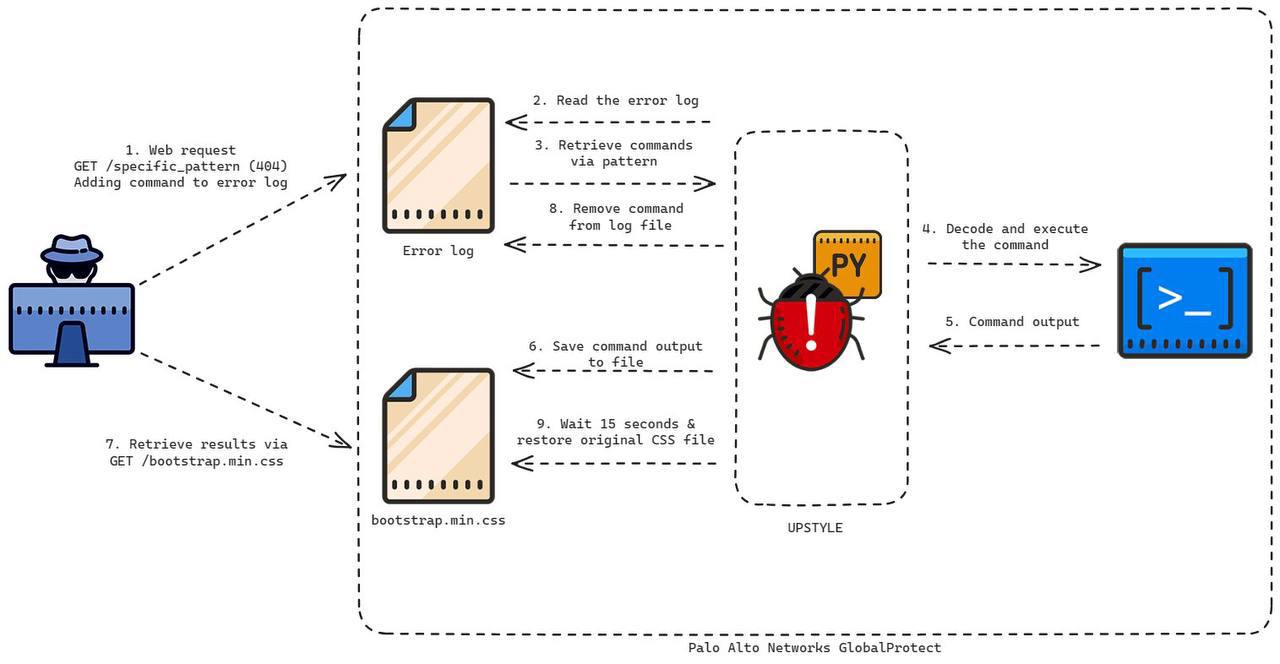
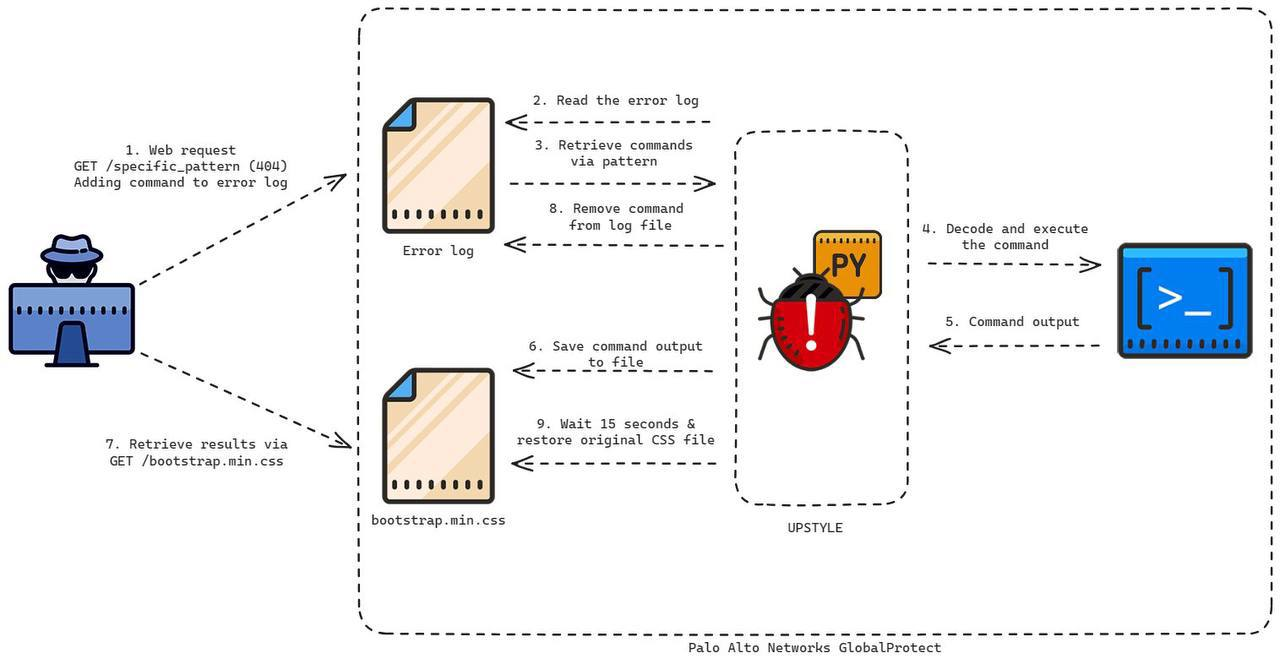
- 취약점을 트리거하는 특정 엔드포인트에 GET 웹 요청을 보냅니다.
- GET 요청에 악성 명령(예: XSS 스크립트)을 주입하여 취약점을 악용합니다.
- PAN-OS 방화벽은 요청을 처리하고 악성 명령을 실행합니다.
- 공격자는 시스템에 원격으로 액세스하여 보안을 손상시킬 수 있습니다.
사용법
간단합니다. 이 저장소를 클론하고 menu.py를 실행한 다음 각 단계를 수행하세요. 이 모든 것은 다음 설명과 함께 제공됩니다.
완화
이 취약점을 완화하려면 다음을 권장합니다.
- 이 취약점을 해결하는 패치된 버전으로 PAN-OS 방화벽 펌웨어를 업데이트하십시오.
- 환경에 필요하지 않은 경우 GlobalProtect 게이트웨이 구성 및 장치 텔레메트리를 비활성화하십시오.
- 잠재적인 취약점을 탐지하고 수정하기 위해 정기적으로 보안 감사를 수행하십시오.
참조
기여
이 취약점에 대한 추가 정보나 완화 방법이 있다면 풀 리퀘스트를 통해 이 저장소에 기여해 주시기 바랍니다.
 mrr0b0t19/cve-2024-3400

