
 mr7s3d0/cve-2025-67325
CVE-2025-67325에 대한 세부 정보

QloApps 1.7.0 및 이전 버전의 호텔 리뷰 기능에서 제한 없는 파일 업로드로 인해 원격의 인증되지 않은 공격자가 원격 코드 실행을 달성할 수 있습니다.
/module/qlohotelreview/default
취약점은 다음으로 인해 발생합니다:
성공적인 익스플로잇을 통해 공격자는 다음을 수행할 수 있습니다:
이 취약점은 기밀성, 무결성, 가용성(CIA 3요소)의 완전한 손실로 이어집니다.
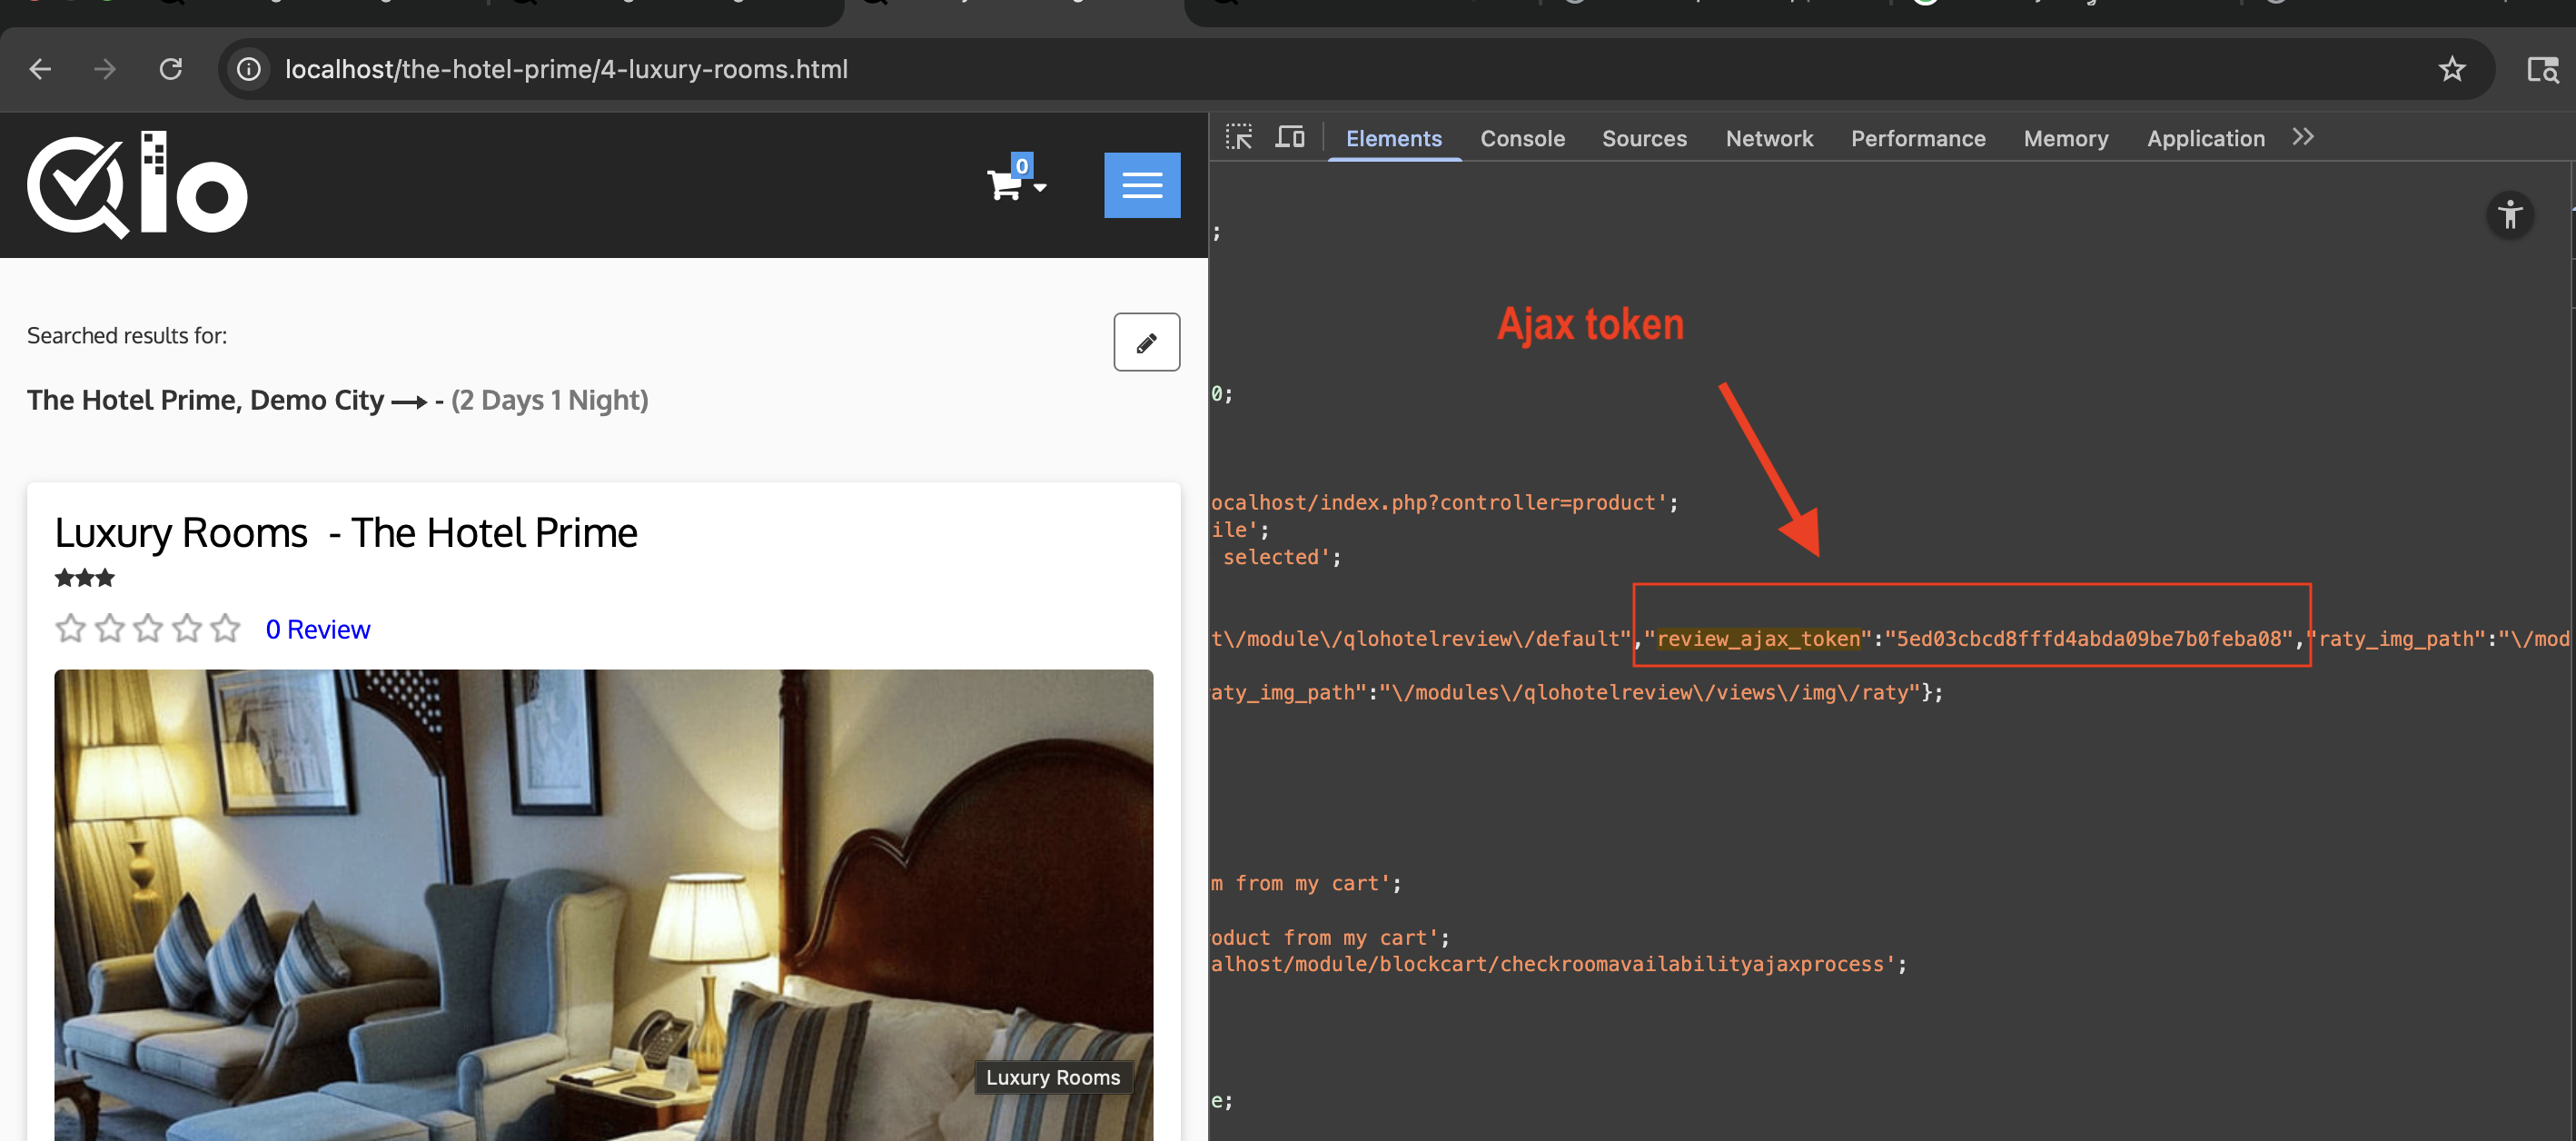
취약한 엔드포인트에 요청을 보내려면 유효한 id_order와 Ajax token이 필요합니다. id_order의 경우 1부터 시작하는 수동 무차별 대입(bruteforce)을 수행하거나, 게스트 계정을 생성하고 객실을 예약하여 이 id_order를 얻을 수 있습니다. Ajax token은 모든 호텔 객실 페이지에서 얻을 수 있습니다.

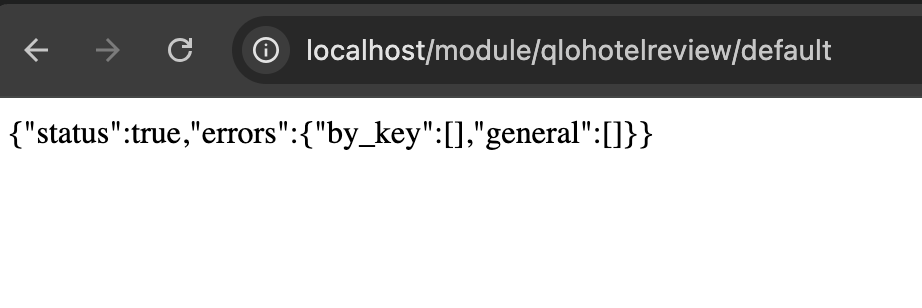
업로드된 웹 셸은 https://target.com/modules/qlohotelreview/views/img/review/<id_order>/1.php 에서 확인할 수 있습니다.

