Burp-Suite-collections
BurpSuite 관련 수집 프로젝트, 플러그인은 주로 비 BApp Store (스토어) 기준
모든 한글화 또는 burpsuite 사용은 Java 환경이 구성되어 있다는 전제 하에 진행됩니다!!! 관련 튜토리얼
최신 버전 (202212 이후) 활성화는 이 프로젝트 를 참고하여 직접 해결하세요, 본 프로젝트는 제공하지 않습니다
새 버전 burp (202209 이후) 활성화는 scz 님의 방법 참조: 주소
본 프로젝트는 오직 burpsuite 플러그인 관련 학습 및 연구 용도로만 사용됩니다! 더 이상 크랙 버전을 제공하지 않습니다! 프로젝트는 이미 burp 공식에 의해 GitHub의 DMCA에 신고되어 크랙 관련 파일이 삭제되었습니다. 필요한 경우 블로그 에서 최신 burpsuite_pro_v2020.11.3.jar&BurpSuiteLoader.jar download 를 다운로드하세요
Mac에서 APP으로 만들어 dock에 넣고 한 번에 실행하기
GitHub Action을 사용하여 최신 burp 플러그인 패키징하기
침투 테스트 면접 문제 2019판
플러그인 디렉토리 plugins 소개:
- BurpMCP-Ultra --- Burp Suite를 위한 고성능 MCP 확장 프레임워크로, 침투 테스트에 다중 모델 AI 통합, 자동화 분석 및 지능형 보조 작업을 위한 BurpSuite 강화 플러그인입니다. 출처
- burp_history --- HTTP 트래픽 모니터링, 관리 및 팀 공유 협업을 통합한 Burp Suite 히스토리 트래픽 기록 및 분석 플러그인 출처
- DouSql --- Xia Sql을 기반으로 2차 개발된 SQL 인젝션 탐지 플러그인 출처
- burp_variables --- Burp 도구에서 변수를 정의하고 사용할 수 있도록 하는 플러그인 출처
- SMS_Bomb_Fuzzer --- Burp suite SMS 폭탄 공격 우회 보조 플러그인 출처
- APIKit --- 통합된 BurpSuite 취약점 탐지 플러그인 출처
- TsojanScan --- 통합된 BurpSuite 취약점 탐지 플러그인 출처
- CloudX --- 규칙 기반 암호화/복호화 및 서명 해제 도구 출처
- FastjsonScan4Burp --- Burp 수동 스캔 기반 fastjson 취약점 탐지 플러그인으로, 데이터 패킷 내 json 파라미터 또는 요청 본문에 대해 payload 테스트를 수행합니다. 보안 담당자가 fastjson 취약점을 보다 쉽게 발견, 탐지 및 심층 활용할 수 있도록 돕는 것을 목표로 하며, 현재 fastjson 탐지, 버전 탐지, 의존성 탐지, 아웃바운드 및 인바운드 익스플로잇, 간편한 WAF 우회 기능을 제공합니다. 출처
- CaptchaDos --- Burpsuite 캡차 DOS 공격 플러그인 출처
- BucketVulTools --- Burpsuite 스토리지 버킷 설정 오류 취약점 탐지 플러그인 출처
- Auto-SSRF --- BurpSuite의 새 MontoyaAPI 기반 SSRF 취약점 자동 탐지 플러그인 출처
- AutoRepeater --- SSRF, Redirect, SQLi 취약점 자동 발굴, 사용자 정의 매칭 파라미터 출처
- DetSql --- SQL 인젝션이 존재할 가능성이 있는 요청을 빠르게 탐지하여 표시, 테스트 효율성 향상 출처
- SqlScout --- Burp 일상 워크플로우에 특화된 SQL 인젝션 보조 탐지 및 파라미터 변이 플러그인으로, "빠른 스크리닝 + 수동 검토"에 중점을 둡니다. DetSql과 비교하여 복잡한 파라미터 구조 처리와 전략 제어 가능성을 더 강조합니다. 출처
- AutorizePro --- 권한 상승 탐지 Burp 플러그인으로, AI 분석 모듈을 추가하고 탐지 로직을 최적화하여 오탐률을 크게 낮추고 권한 상승 취약점 탐지 효율을 높입니다. 출처
- Zack-AI-Scanner --- 대형 언어 모델 기반의 자동화된 웹 취약점 스캔 Burp 플러그인으로, AI 지능형 스캔, 취약점 검증 및 보고서 내보내기를 지원합니다. 출처
- nowafpls --- 쓰레기 문자를 삽입하여 WAF 우회 출처
- gatherBurp --- fastjson, 권한 우회, 무인증, SQL 인젝션, 다중 계층 라우팅, log4j 스캔 및 지정된 크기의 랜덤 문자열 + 서브도메인 + 프록시 풀 생성 출처
- BurpFingerPrint --- Ehole 지문 라이브러리를 통합하고 일반적인 OA 약한 비밀번호 무차별 대입 플러그인 출처
- BurpAPIFinder --- API, 민감 정보 종합 추출 플러그인 출처
- Galaxy --- HTTP 요청&응답 전체 암호화 및 서명 시나리오에서 평문 메시지를 효율적으로 확인, 편집 및 스캔 출처
- BurpAppletPentester --- 위챗 미니프로그램 Wx_SessionKey 암호화/복호화 플러그인 출처
- Burpy --- Python 기반의 프론트엔드 암호화/복호화 솔루션 출처
- interactsh-collaborator --- Interact.sh 리버스 체인 플랫폼의 burp 플러그인 출처
- burpsuite_hack --- 수동 프록시 스캔 플러그인, SQL 인젝션, SSRF 취약점 탐지 가능 출처
- BypassPro --- 권한 우회 자동화 바이패스 burpsuite 플러그인 출처 | BypassPro 수정 및 업그레이드 버전
- BypassFuzzer-Burp --- 권한 우회 취약점(401/403 바이패스) 및 URL 검증 우회 테스트를 위한 burpsuite 플러그인 출처
- burp-vps-proxy --- 대부분의 클라우드 서비스에서 업스트림 SOCKS5 프록시를 자동으로 생성 및 삭제하고 자동으로 적용하는 플러그인 출처
- CustomCrypto --- Burp 사용자 정의 암호화/복호화 플러그인 출처
- npscrack --- npscrack: 블루팀 도구, 역추적 대응, NPS 취약점 활용, NPS exp, NPS poc, 원클릭 활용 BurpSuite 플러그인 출처
- OneScan --- 재귀적 디렉토리 스캔 BurpSuite 플러그인 출처
- OutLook --- Outlook 정보 수집 도구, Outlook 계정 로그인 후 모든 연락처 정보를 자동으로 크롤링하는 플러그인 출처
- passive-scan-client-plus --- passive-scan-client 유지보수 브랜치 출처
- BpScan --- 침투 테스트 엔지니어의 일상적인 침투 테스트를 보조하는 Burp 수동 취약점 스캔 플러그인 (SpringSpiderScan, Log4jScan, FastJsonScan) 출처
- BurpCRLFScan --- Java로 작성된 CRLF 인젝션 Burp 수동 스캔 플러그인 출처
- JsonDetect --- 수동 스캔 json 지원, 다양한 json 라이브러리의 특성에 따라 해당 json 의존 라이브러리를 식별하는 burp 플러그인 출처
- autoDecoder --- 사용자 정의에 따라 데이터 패킷 처리 (암호화/복호화, 무차별 대입 등에 적합), mitmproxy와 유사한 burp 플러그인 출처
- burp-text4shell --- CVE-2022-42889: Text4Shell 취약점 스캔 burp 플러그인 출처
- sweetPotato --- burpsuite 내에서 관심 도메인 자산을 자동으로 재귀적으로 발견하고 추가 트래픽 탐지를 위한 플러그인 출처
- xia_Liao --- burpsuite 내에서 이름, 휴대폰 번호, 신분증, 통일된 사회 신용 코드, 조직 기관 코드, 은행 카드 및 다양한 웹 언어의 hello world 출력을 빠르게 생성하는 플러그인 출처
- base64encode --- burpsuite POST 데이터 패킷 base64 인코딩을 지원하는 플러그인 출처
- HackTools --- 인코딩, 암호화/복호화, 백신 조회 및 텍스트 처리를 지원하는 burp 플러그인 출처
- RouteVulScan --- 재귀적 수동 탐지 취약 경로 burp 플러그인 출처
- fastjson-exp --- fastjson 익스플로잇, burp 플러그인. 아웃바운드 jndi 익스플로잇 탐지, 인바운드 tomcat, spring 에코, 고질라 메모리 셸, 에코 체인 dhcp, ibatis, c3p0 지원, 메모리 셸 tomcat89 지원 출처
- burp-awesome-tls --- burp-awesome-tls: Burp Suite의 끔찍한 TLS 스택을 수정하고 모든 브라우저 핑거프린트를 위조합니다 출처
- JustC2file --- Malleable C2 Profiles 생성기; Burp 프록시를 통해 요청을 선택하여 Cobalt Strike의 profile 파일(CSprofile)을 생성할 수 있습니다 출처
- SpringScan --- Spring Core RCE 시리즈 탐지 출처
- TongWebEJBScan-Burp --- TongWeb 애플리케이션 서버의 EJB 역직렬화 취약점을 위한 Burp 수동 스캔 플러그인 출처
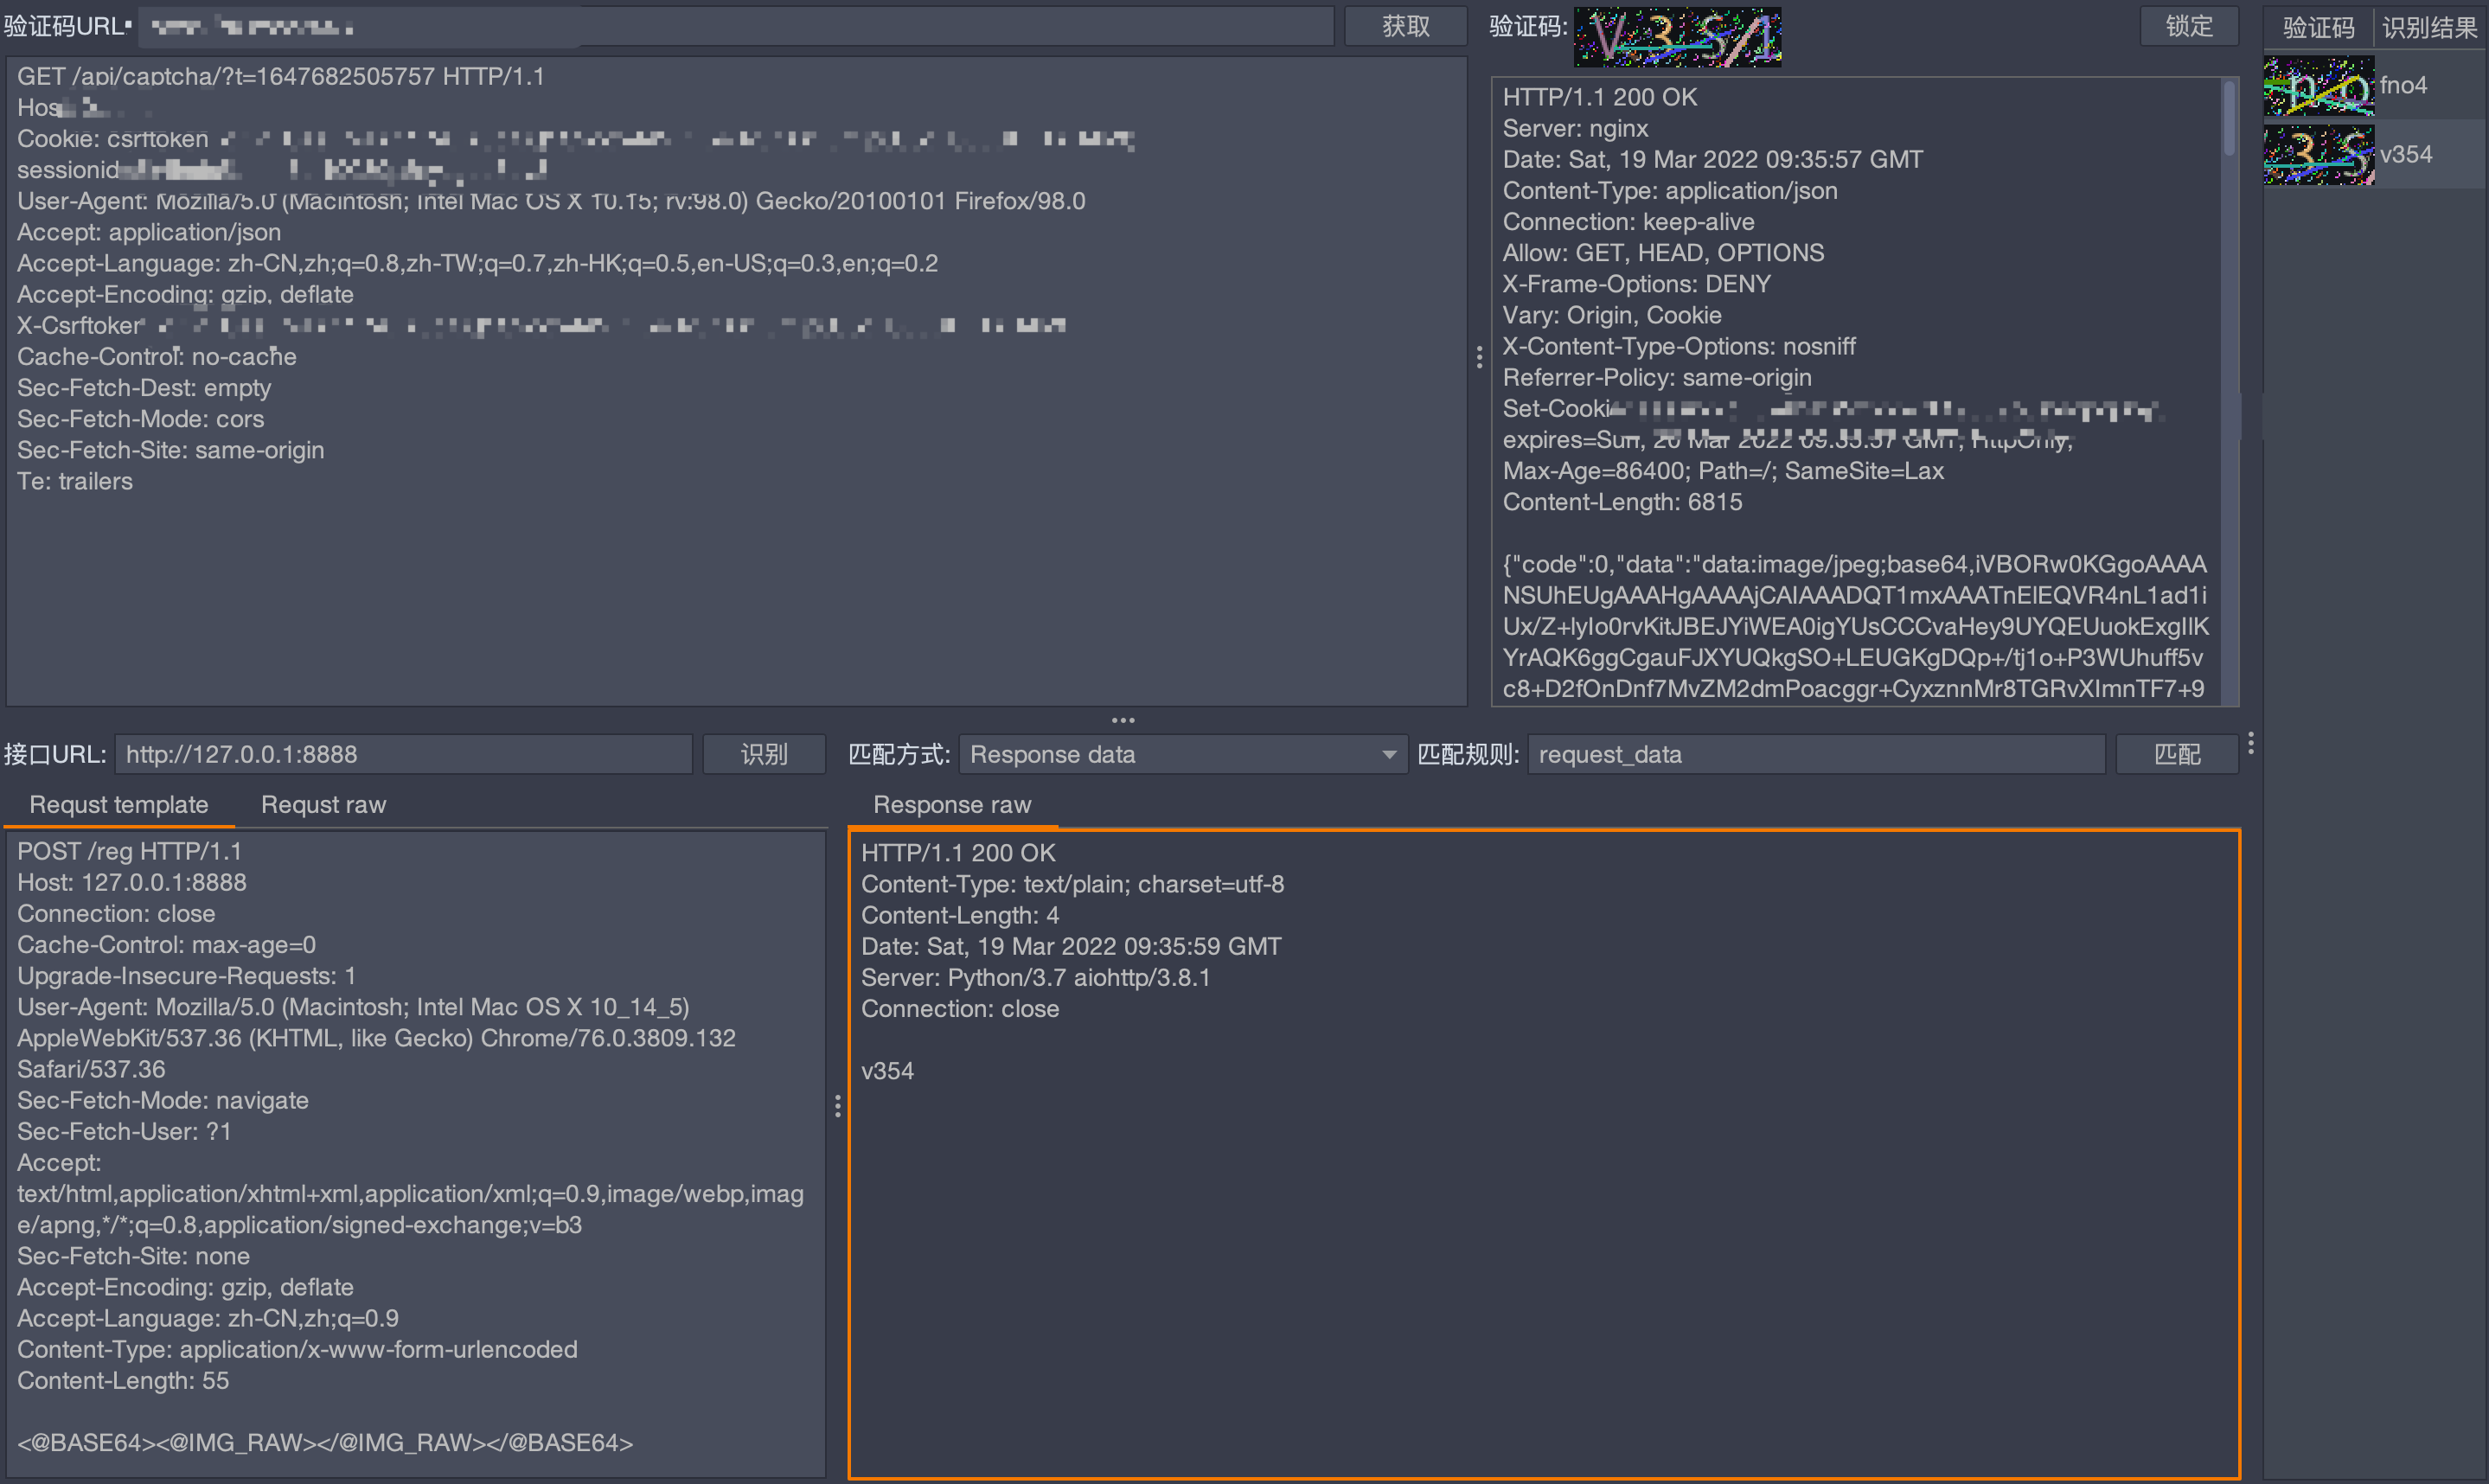
- captcha-killer-modified --- captcha-killer의 수정 버전, 주로 캡차 무차별 대입에 사용되며 새 버전 Burpsuite와 호환되고 dddocr 호출을 지원합니다 출처
- BurpFastJsonScan --- BurpFastJsonScan, BurpSuite 기반의 수동 FastJson 탐지 플러그인 출처

 mr-xn/burpsuite-collections

