
CHOMTE.SH는 침투 테스트 중 정찰 작업을 자동화하도록 설계된 강력한 셸 스크립트입니다. 다양한 Go 기반 도구를 활용하여 정보를 수집하고 공격 표면을 식별하므로, 버그 바운티 헌터와 침투 테스터에게 귀중한 도구입니다.


CHOMTE.SH를 보안 전문가에게 필수로 만드는 주요 기능은 다음과 같습니다:
CHOMTE.SH는 사이버보안 전문가를 위한 게임 체인저로, 디지털 자산을 보호하고 웹 애플리케이션 방어를 강화하는 포괄적인 도구 키트를 제공합니다. 위협에 앞서 나가고 온라인 입지를 보호하며 CHOMTE.SH를 보안 무기고의 일부로 만드십시오.
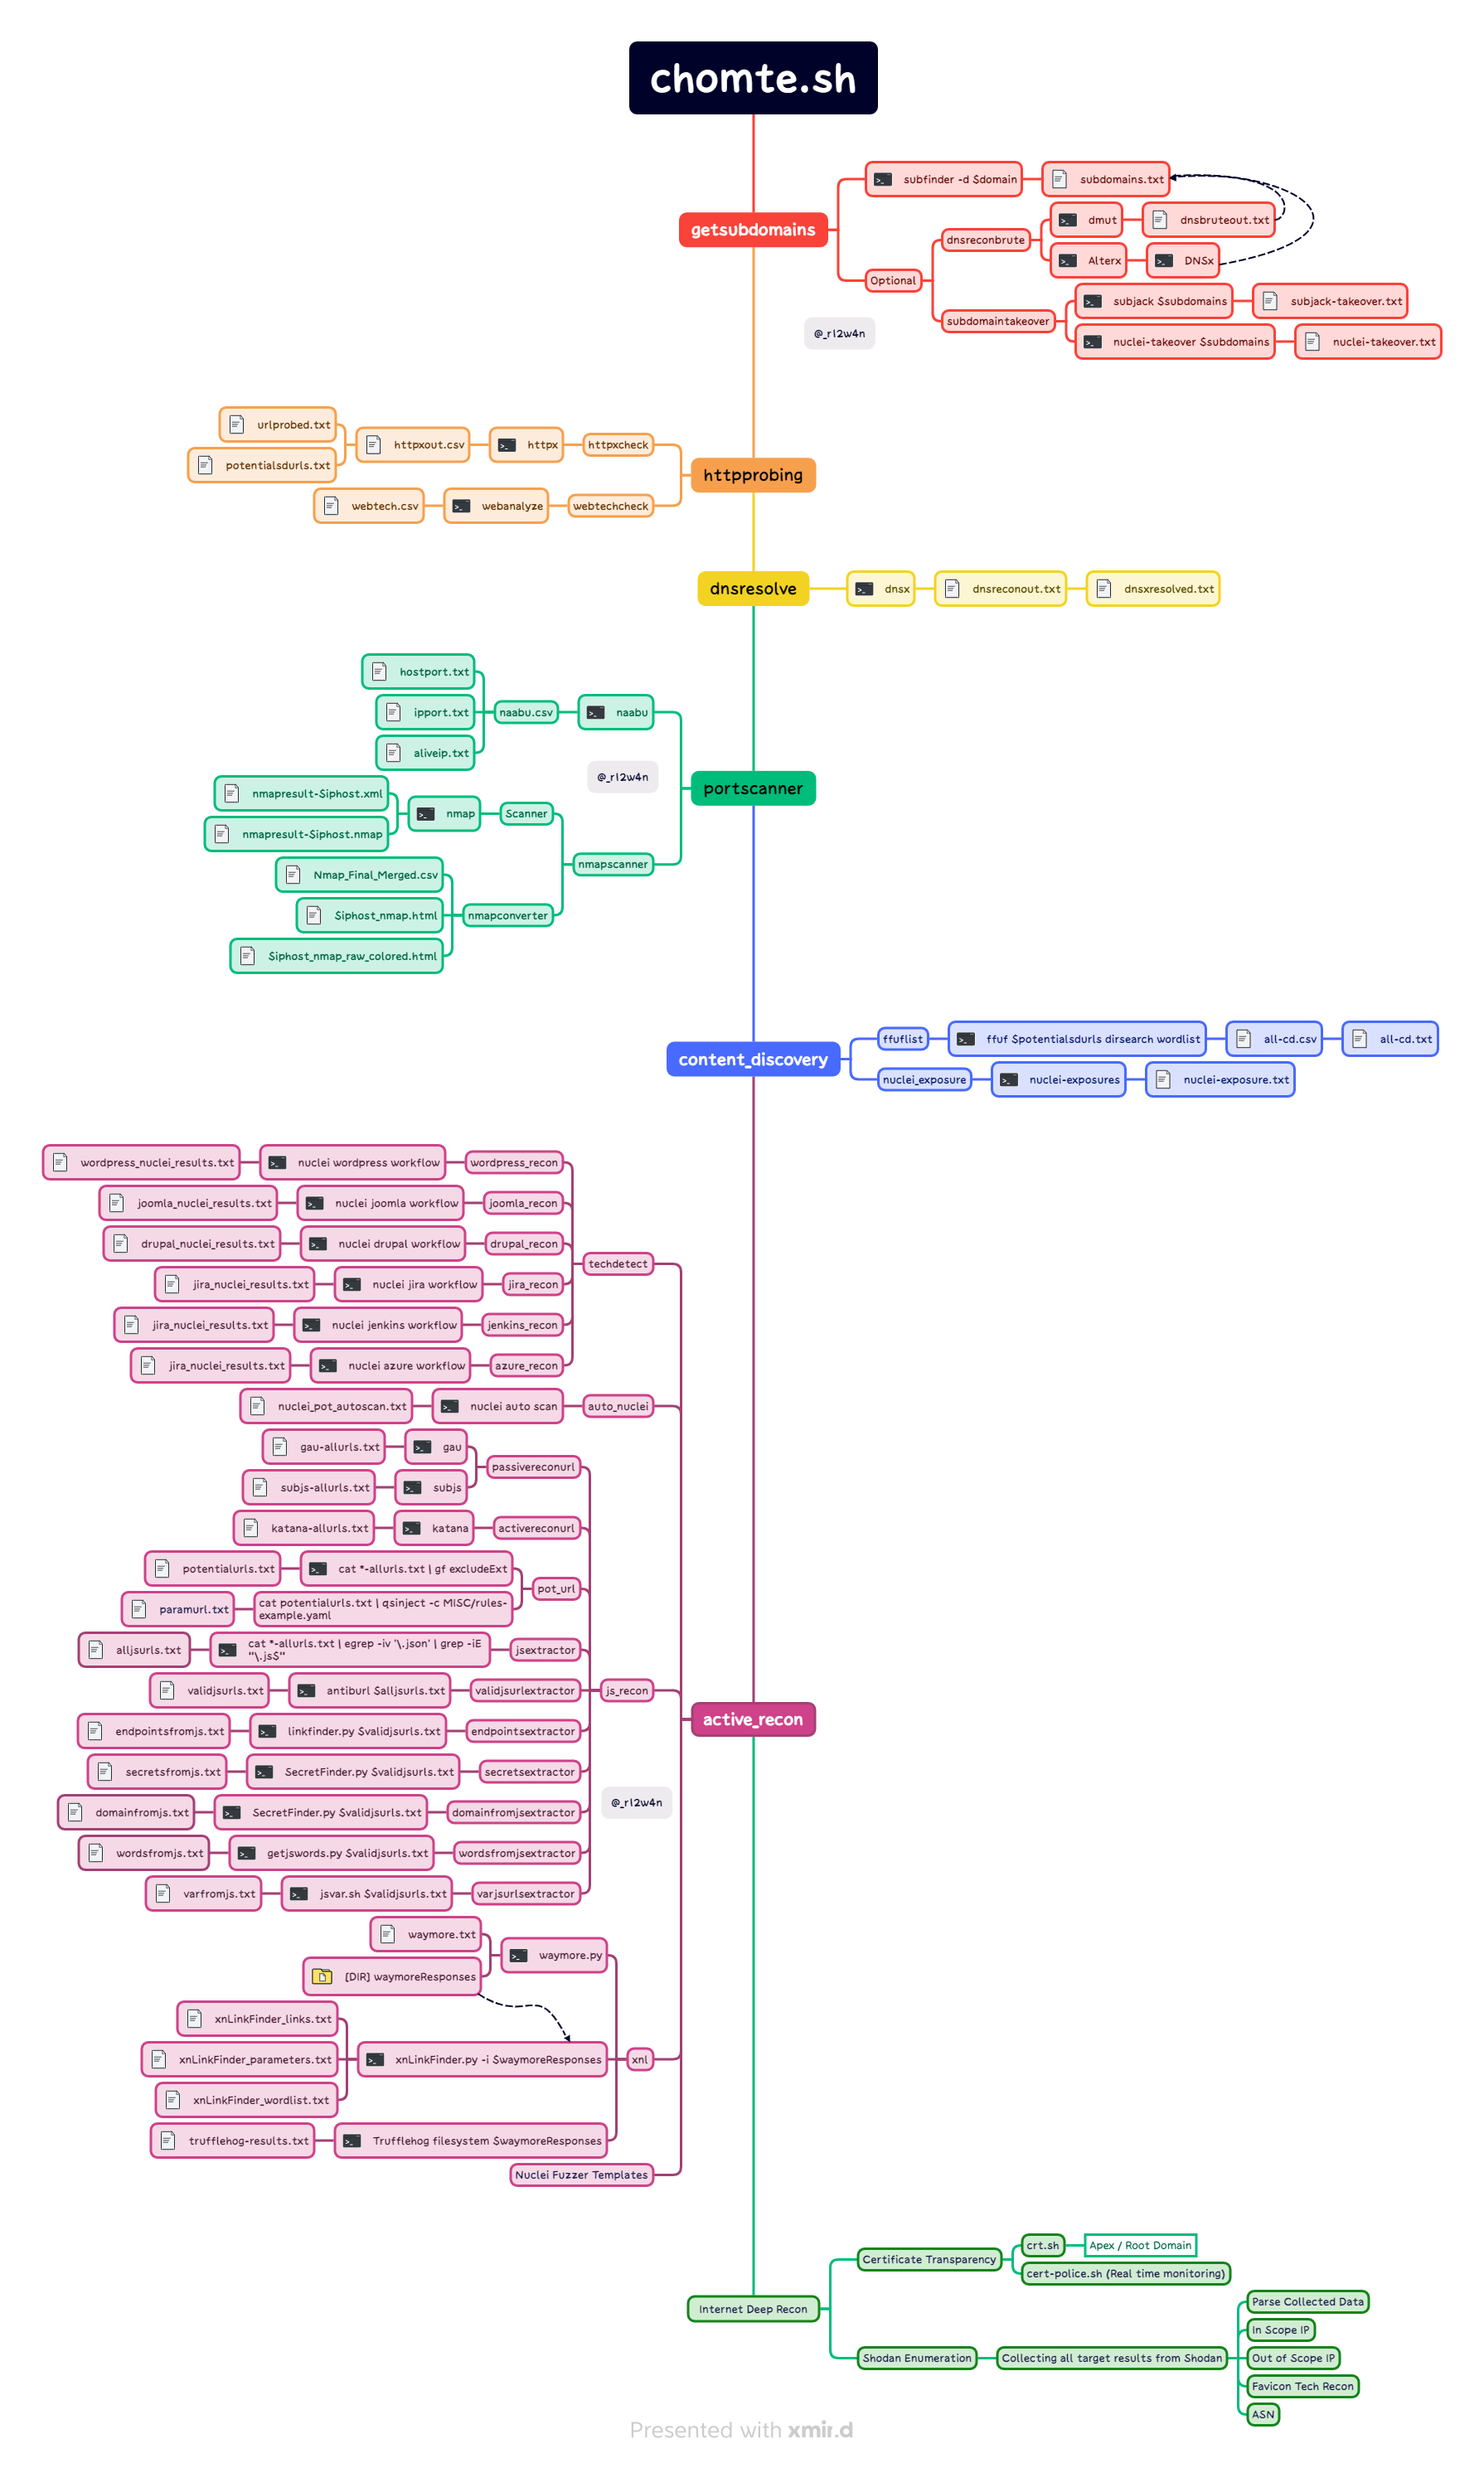
CHOMTE.SH를 설치하려면 다음 단계를 따르십시오:
git clone https://github.com/mr-rizwan-syed/chomteshcd chomteshsudo suchmod +x *.sh./install.sh./chomte.shCHOMTE.SH를 사용하려면 다음 플래그와 함께 스크립트를 실행하십시오:
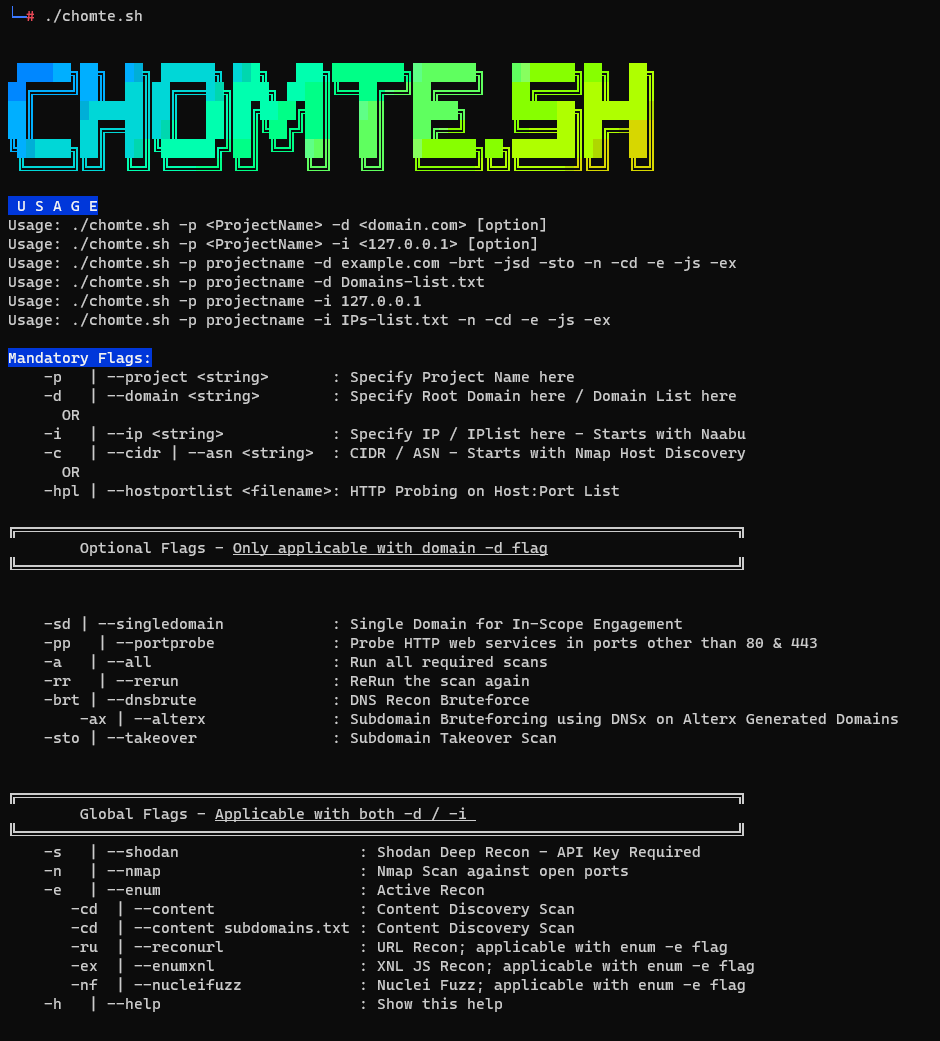
└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

 U S A G E
Usage: ./chomte.sh -p <ProjectName> -d <domain.com> [option]
Usage: ./chomte.sh -p <ProjectName> -i <127.0.0.1> [option]
Usage: ./chomte.sh -p projectname -d example.com -brt -jsd -sto -n -cd -e -js -ex
Usage: ./chomte.sh -p projectname -d Domains-list.txt
Usage: ./chomte.sh -p projectname -i 127.0.0.1
Usage: ./chomte.sh -p projectname -i IPs-list.txt -n -cd -e -js -ex

Mandatory Flags:
    -p   | --project <string>       : Specify Project Name here
    -d   | --domain <string>        : Specify Root Domain here / Domain List here
      OR
    -i   | --ip <string>            : Specify IP / IPlist here - Starts with Naabu
    -c   | --cidr | --asn <string>  : CIDR / ASN - Starts with Nmap Host Discovery
      OR
    -hpl | --hostportlist <filename>: HTTP Probing on Host:Port List

╔════════════════════════════════════════════════════════════════════════════════╗
        Optional Flags - Only applicable with domain -d flag
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : Single Domain for In-Scope Engagement
    -pp   | --portprobe             : Probe HTTP web services in ports other than 80 & 443
    -a   | --all                    : Run all required scans
    -rr   | --rerun                 : ReRun the scan again
    -brt | --dnsbrute               : DNS Recon Bruteforce
        -ax | --alterx              : Subdomain Bruteforcing using DNSx on Alterx Generated Domains
    -sto | --takeover               : Subdomain Takeover Scan


╔════════════════════════════════════════════════════════════════════════════════╗
        Global Flags - Applicable with both -d / -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : Shodan Deep Recon - API Key Required
    -n   | --nmap                      : Nmap Scan against open ports
    -e   | --enum                      : Active Recon
       -cd  | --content                : Content Discovery Scan
       -cd  | --content subdomains.txt : Content Discovery Scan
       -ru  | --reconurl               : URL Recon; applicable with enum -e flag
       -ex  | --enumxnl                : XNL JS Recon; applicable with enum -e flag
       -nf  | --nucleifuzz             : Nuclei Fuzz; applicable with enum -e flag
    -h   | --help                      : Show this help
-n 또는 --nmap : 열린 포트에 대한 Nmap 스캔.
-brt 또는 --dnsbrute : DNS 정찰 무차별 대입.
-hpl 또는 --hostportlist <경로> : 호스트:포트 목록에 대한 HTTP 프로빙
-cd 또는 --content <경로> : 콘텐츠 발견 - 경로는 선택 사항
-e 또는 --enum : 기술 기반 활성 열거
-h 또는 --help : 도움말 표시.
다음은 예제 명령어입니다:
| 모드 | 명령어 |
|---|---|
| 서브도메인 수집 및 HTTP 프로빙 수행 | ./chomte.sh -p projectname -d example.com |
| dmut를 사용한 서브도메인 무차별 대입 | ./chomte.sh -p projectname -d example.com -brt |
| DNSx를 사용한 AlterX 무차별 대입 수행 | ./chomte.sh -p projectname -d example.com -brt -ax |
| Subjack 및 Nuclei를 사용한 서브도메인 탈취 스캔 | ./chomte.sh -p projectname -d example.com -brt -ax -sto |
| 포트 스캔 후 열린 포트에 HTTP 프로빙 | ./chomte.sh -p projectname -d example.com -pp |
| 열린 포트에 Nmap 스캔 + CSV, HTML 보고서 | ./chomte.sh -p projectname -d example.com -pp -n |
| EnumScan: 잠재적 URL에 대한 콘텐츠 발견 스캔 | ./chomte.sh -p projectname -d example.com -e -cd |
| EnumScan: URL 정찰 기능 | ./chomte.sh -p projectname -d example.com -e -ru |
| EnumScan: 잠재적 매개변수 URL에 Nuclei 퍼저 템플릿 스캔 | ./chomte.sh -p projectname -d example.com -e -ru -nf |
| EnumScan: 모든 Enum 모듈 실행 | ./chomte.sh -p projectname -d example.com -e -cd -ru -v -nf |
| EnumScan: XNL JS 정찰 및 Trufflehog 비밀 스캔 | ./chomte.sh -p projectname -d example.com -e -ex |
| 적용 가능한 모든 스캔 수행 | ./chomte.sh -p projectname -d example.com -all |
| Shodan 스캔 [API 키 필요] | ./chomte.sh -p projectname -d example.com -s |
| 범위 내 도메인 목록 입력 | ./chomte.sh -p projectname -d Domains-list.txt |
| 범위 내 단일 도메인 작업 | ./chomte.sh -p projectname -d target.com -sd |
| 단일 IP 스캔 | ./chomte.sh -p projectname -i 127.0.0.1 |
| CIDR / 서브넷 스캔 | ./chomte.sh -p projectname --cidr 192.168.10.0/24 |
| ASN 스캔 | ./chomte.sh -p projectname --asn AS394363 |
| 열린 포트에 Nmap 스캔 수행 | ./chomte.sh -p projectname -i IPs-list.txt -n |
| 호스트:포트 HTTP 프로빙 및 열거 수행 | ./chomte.sh -p projectname -hpl hostportlist.txt -e -cd |


