 mor-golan/cve-2026-112869
CVE-2026-112869에 대한 개념 증명(PoC)으로, We're Open! WordPress 플러그인(<=2.6)의 인증되지 않은 반사형 XSS 취약점입니다. 셸 스크립트가 페이로드 반사 여부를 검증하고 교차 출처 자동 제출 페이지를 생성합니다.

| CVE | CVE-2026-112869 |
| 플러그인 | We're Open! (opening-hours) |
| 영향 받는 버전 | <= 2.6 |
| 수정된 버전 | 2.7 |
| 심각도 | CVSS 7.1 높음 |
| 공격자 요구 사항 | 계정 불필요. 피해자는 공격자가 제어하는 페이지를 열기만 하면 됩니다. |
| 권고 | Patchstack |
| 분석 글 | mor-golan.github.io/research/cve-2026-112869-opening-hours |
We're Open!은 기본 설정으로 로그아웃한 방문자를 위해 AJAX 액션 we_are_open_wp_ajax를 등록합니다. 필자는 핸들러가 elements[0][content]를 두 번째 인수로 허용된 HTML 목록과 함께 wp_kses_stripslashes()에 전달한다는 점을 발견했습니다. 해당 함수는 인수를 하나만 받고 태그를 필터링하지 않으므로, 값은 admin-ajax.php이 text/html로 제공하는 JSON 응답에서 필터링되지 않은 채로 반환됩니다. 다른 오리진의 페이지는 이 액션에 크로스 사이트 POST를 자동 제출할 수 있으며, 그러면 페이로드가 방문자의 브라우저에서 WordPress 사이트의 오리진에서 JavaScript로 실행됩니다.
1. 반사 여부 확인. 스크립트는 인증되지 않은 POST 요청 하나를 보내고 페이로드가 활성 마크업으로 반환되는지 보고합니다. 대상은 첫 번째 인수 또는 TARGET 환경 변수에서 가져오며 기본값은 http://localhost:8080.입니다.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
종료 상태: 0 재현됨, 1 재현되지 않음, 2 요청 실패 또는 응답이 비어 있음.
2. 브라우저에서 스크립트가 실행되는 모습 확인. 스크립트는 또한 대상을 가리키는 poc-oh-attacker-page.html를 작성합니다. 다른 오리진(다른 포트면 충분함)에서 이를 제공하고 엽니다:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
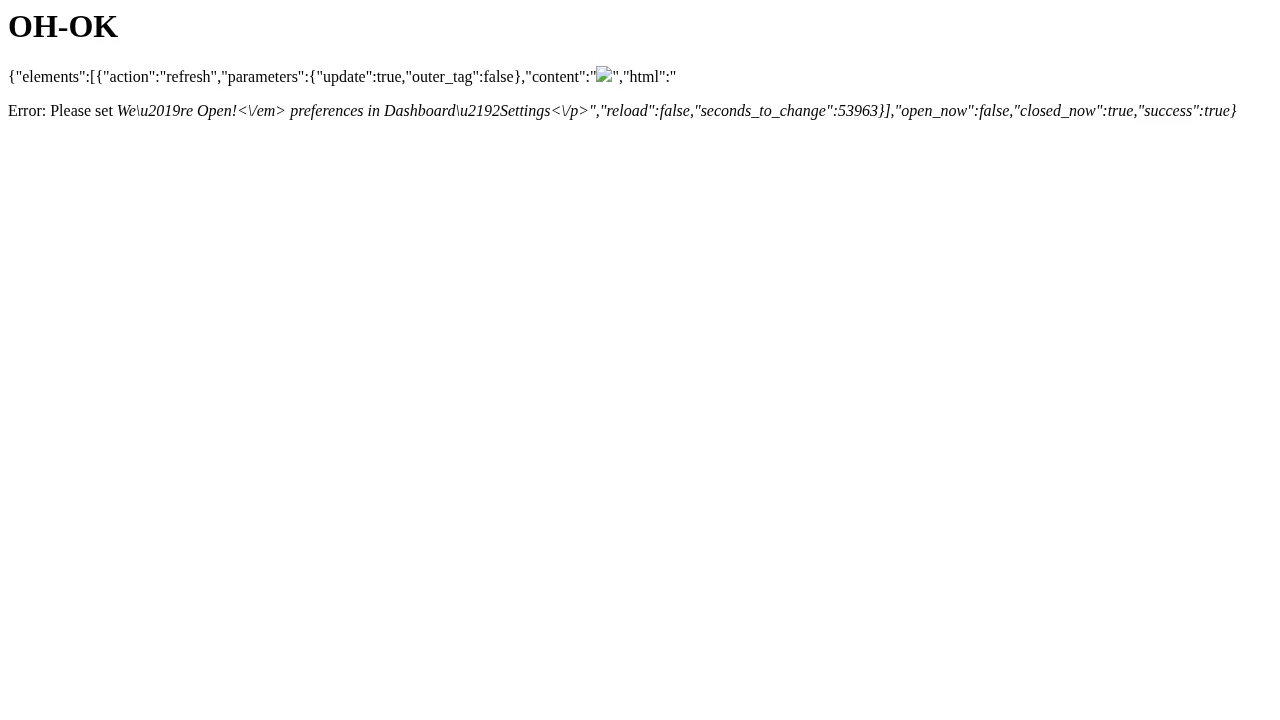
폼이 스스로 제출되고 브라우저는 대상의 admin-ajax.php에 도달합니다. 결과 페이지는 OH-OK을 제목으로 표시하고, 탭 제목은 OH-OK로 표시되며, window.OHPROOF === "OH-OK"이고 location.origin이 대상입니다. OH-OK는 브라우저 내부의 문자 코드로 구성되며 요청에는 절대 나타나지 않으므로, 주입된 스크립트가 실행된 경우에만 표시됩니다.
두 정적 페이지도 같은 방식으로 작동합니다. 이들은 http://localhost:8080,을 대상으로 하므로 다른 호스트를 사용하려면 폼 action를 편집한 다음, 다른 오리진에서 제공하고 엽니다.
| 파일 | 용도 |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | 인증되지 않은 요청을 보내고, 반사된 content 값을 출력하고, 대상에 대한 공격자 페이지를 작성한 뒤 결과와 함께 종료합니다. |
poc-cross-origin-autosubmit.html | 자동 제출 공격자 페이지. 페이로드가 OH-OK을 계산하여 페이지 제목과 제목 표시에 기록합니다. |
poc-reflected-xss.html | 자동 제출 공격자 페이지. 페이로드가 window.XSSFIRED = 1을 설정하고 페이지 제목을 사이트의 도메인으로 다시 작성합니다. |
images/cross-origin-xss-executed.png | 크로스 사이트 전달 후 브라우저가 도달한 페이지로, OH-OK를 제목으로 표시합니다. |
승인된 보안 테스트 및 교육 목적으로만 사용하십시오. 소유하고 있거나 테스트가 허용된 시스템에 대해서만 실행하십시오.
이스라엘의 CVE 헌터이자 버그 바운티 헌터인 Mor Golan이 발견하고 보고했습니다.






