 mohammadzarnian1357/ashwesker-cve-2025-52691
CVE-2025-52691

상태: 🔥 치명적 — 즉시 조치 필요 CVSS v3.1 점수: 10.0 / 10 공개일: 2025년 12월 29~30일
CVE-2025-52691은 SmarterTools SmarterMail Server에 영향을 미치는 치명적인, 인증되지 않은 임의 파일 업로드 취약점입니다. 악용 시 원격 코드 실행(RCE) 및 전체 서버 장악으로 이어질 수 있습니다.
| 카테고리 | 세부 정보 |
|---|---|
| 제품 | SmarterTools SmarterMail |
| 영향받는 버전 | 빌드 ≤ 9406 |
| 수정된 버전 | 빌드 9413 이상 |
| 공격 경로 | 🌐 네트워크 |
| 인증 필요 | ❌ 없음 |
| 사용자 상호작용 | ❌ 없음 |
| CWE | CWE-434 — 제한 없는 파일 업로드 |
| 영향 범위 | 변경됨 |
| 기밀성 | 🔴 높음 |
| 무결성 | 🔴 높음 |
| 가용성 | 🔴 높음 |
CVSS 벡터:
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
인증되지 않은 원격 공격자는 다음을 수행할 수 있습니다:
✅ 모든 서버 위치에 임의 파일 업로드 ✅ 악성 실행 파일 또는 웹 셸 배치 ✅ 메일 서버에서 임의 코드 실행 ✅ 전체 시스템 제어 획득 ✅ 스팸, 피싱 또는 수평 이동을 위한 메일 인프라 악용
⚠️ 메일 서버는 일반적으로 인터넷에 노출되어 있으므로 실제 위험은 매우 높습니다.
| 요소 | 위험 |
|---|---|
| 익스플로잇 복잡성 | 🟢 낮음 |
| 필요 권한 | 🟢 없음 |
| 노출 | 🔴 인터넷 연결 |
| 잠재적 피해 | 🔴 전체 장악 |
전체 위험 수준: 🚨 치명적
🚫 공개적으로 널리 유포된 PoC 없음 (현재 기준)
⚠️ 활발한 악용 가능성 높음 이유:
CVE 할당 기관: 싱가포르 사이버 보안청 (CSA)
참조 기관:
템플릿 저장
YAML을 파일에 복사: cve-2025-52691.yaml
Nuclei 설치/업데이트 (필요한 경우)
go install -v github.com/projectdiscovery/nuclei/v3/cmd/nuclei@latest
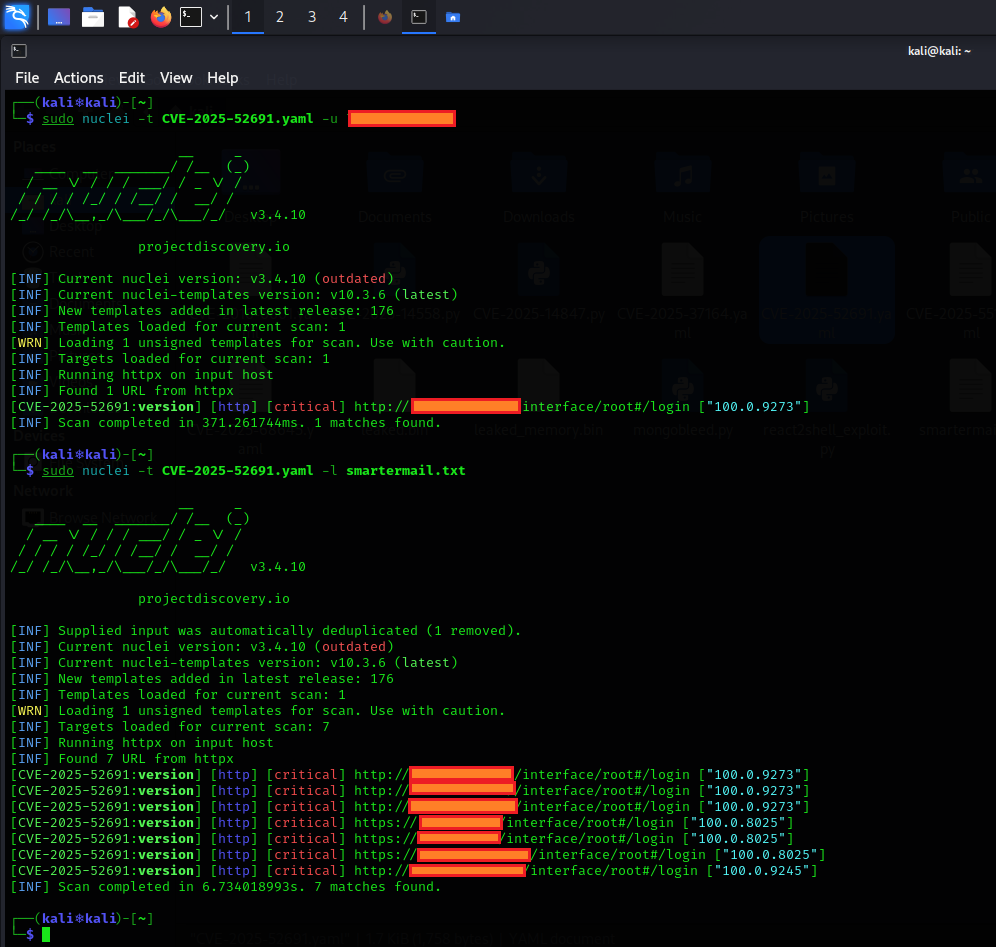
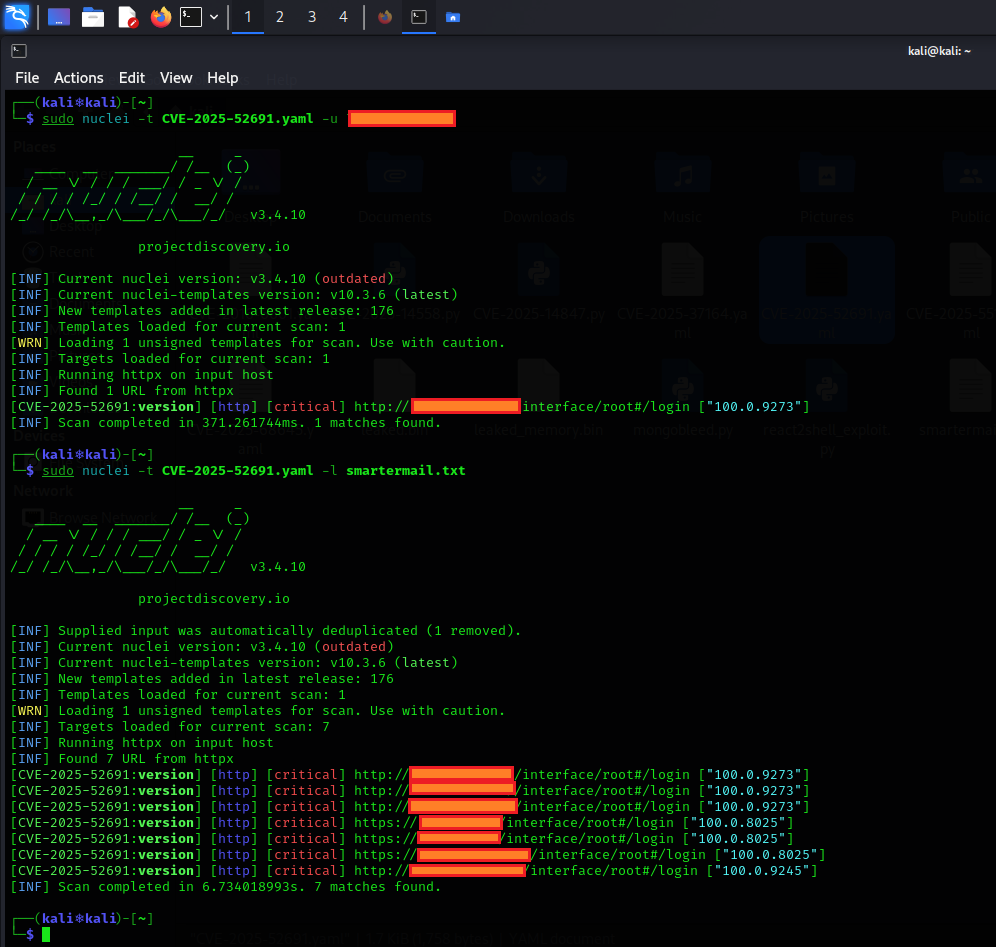
단일 대상에서 실행
nuclei -t cve-2025-52691.yaml -u https://your-smartermail-domain.com
여러 대상에서 실행 (targets.txt 파일에서)
nuclei -t cve-2025-52691.yaml -l targets.txt
유용한 선택적 플래그
-v → 자세한 내용 확인-o results.txt → 출력 저장-silent → 일치 항목만 표시이것으로 끝입니다! 취약한 버전(< Build 9413)을 발견하면 경고가 표시됩니다.
알림: 소유하거나 권한이 있는 시스템만 스캔하세요. 😊
