 minanagehsalalma/cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure
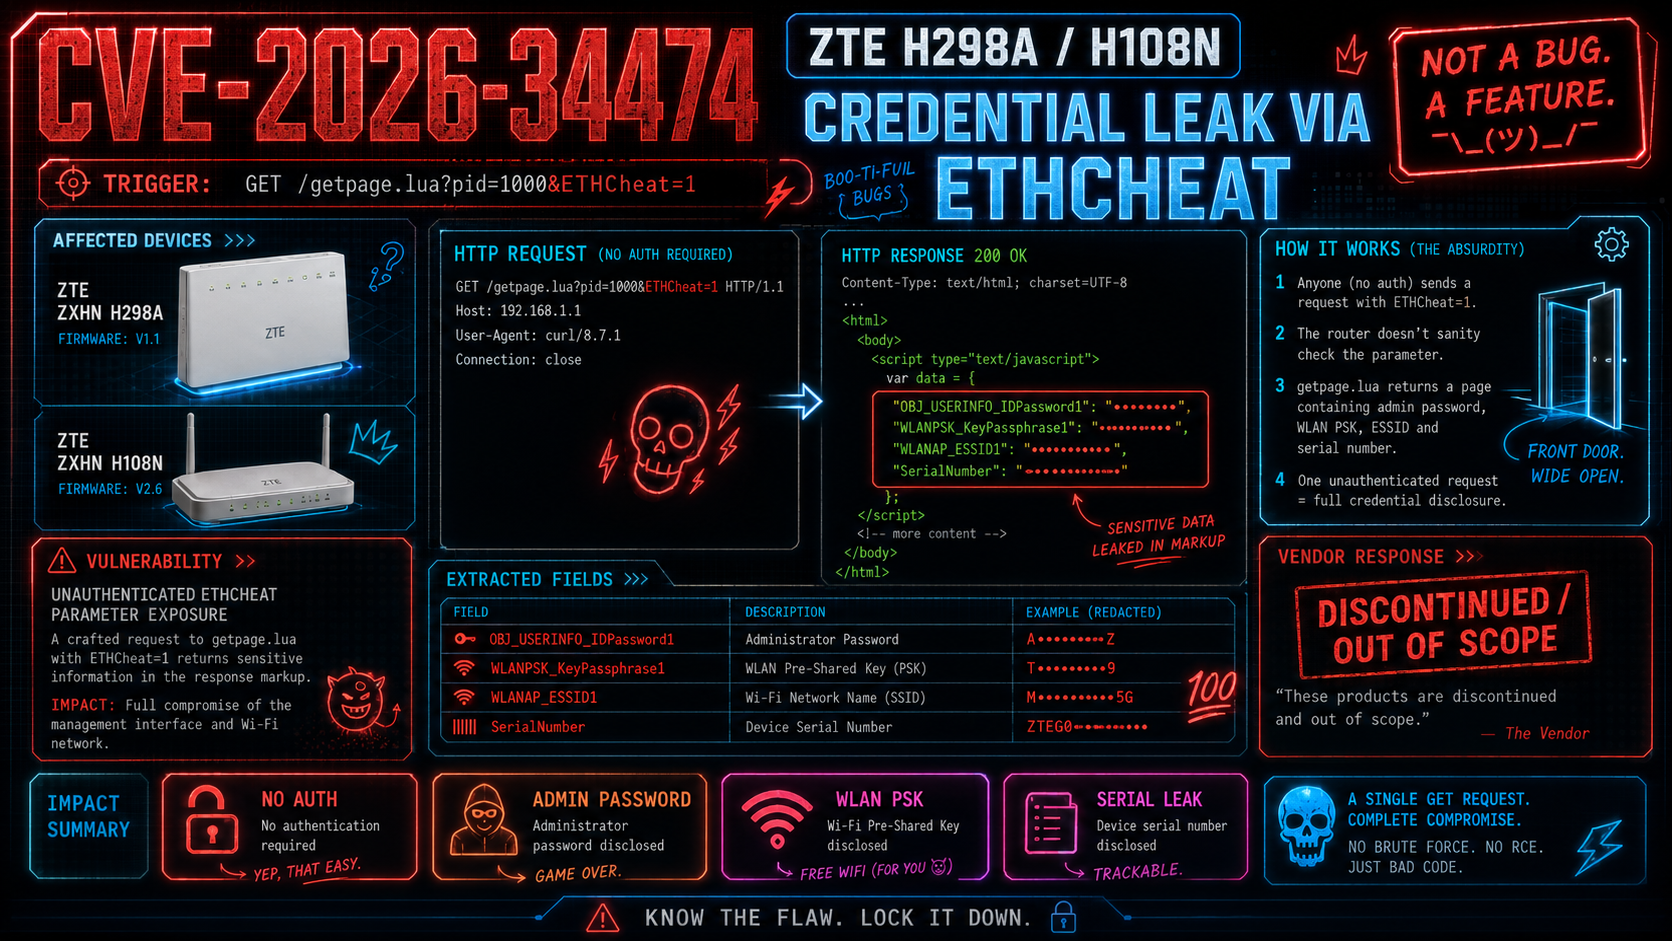
CVE-2026-34474: 인증되지 않은 ETHCheat=1 요청이 ZTE H298A/H108N 라우터에서 관리자 비밀번호와 Wi-Fi PSK를 유출합니다.

인증되지 않은 ETHCheat=1 요청이 영향을 받는 ZTE ZXHN H298A 1.1 및 H108N 2.6 라우터가 응답 마크업에서 활성 관리자 비밀번호, ESSID 및 WLAN PSK를 반환하도록 만드는 CVE-2026-34474에 대한 기술적 분석입니다.
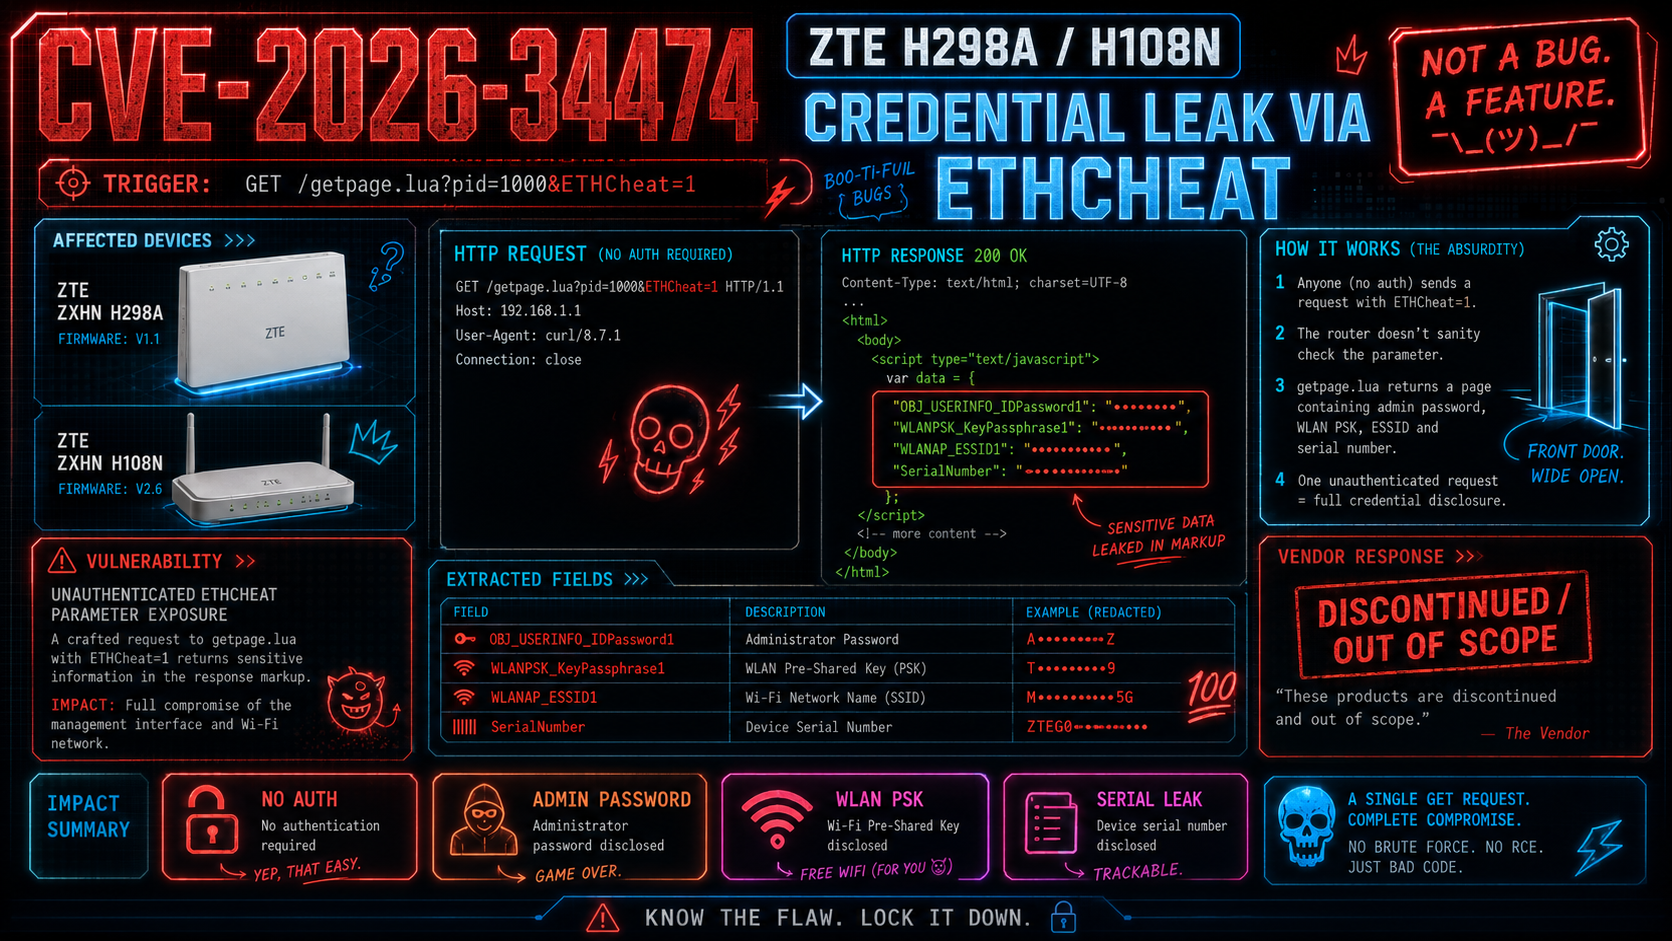
관찰된 익스플로잇 경로는 인증되지 않은 관리 페이지 정보 노출입니다. getpage.lua?pid=1000ÐCheat=1에 대한 조작된 GET 요청은 OBJ_USERINFO_IDPassword1, WLANPSK_KeyPassphrase1, WLANAP_ESSID1과 같은 필드를 포함하는 HTML을 반환합니다. 보고된 H298A 및 H108N 빌드에서는 라우터가 인증되지 않은 호출자에게 활성 관리자 비밀번호와 WLAN PSK를 직접 노출한다는 의미입니다.
로컬 PoC 자료에는 wizard_page/wizard_overETHfail_set_lua.lua에 대한 보조 요청도 포함되어 있으며, 이는 구조화된 출력으로 일련번호를 노출합니다. 동일 모델의 일부 변종은 전체 비밀번호 및 PSK 조합 대신 축소된 식별자 집합을 유출한 것으로 알려졌지만, 인증 경계는 여전히 동일한 방향으로 실패했습니다.
2026-05-18 기준, 공개 기록에는 CVE-2026-34474가 2026-05-06에 게시된 것으로 표시됩니다. 2026년 대응에서 ZTE가 밝힌 입장은 영향을 받는 제품이 2022년과 2023년에 단종되었으며, 이를 근거로 공급업체 측 CVE 할당을 거부했다는 것입니다.
ZXHN H298A 1.1ZXHN H108N 2.6현재 보존된 증거는 다음 체인을 뒷받침합니다:
GET /getpage.lua?pid=1000ÐCheat=1을 요청합니다.이것이 이 문제가 정보 노출 단계를 넘어 실질적인 침해로 이어지는 이유입니다. 관리 인터페이스 자체가 공격자가 관리자 및 Wi-Fi 접근에 필요한 활성 비밀을 반환하기 때문입니다.
index.html: 주요 공개 분석 문서assets/: 페이지 CSS 및 JavaScriptimages/: 로컬 스크린샷 및 정리된 게시용 아트워크poc/: 추출 스크립트 및 검증 메모2024-05-02: 최초 보고서가 ZTE PSIRT에 전송됨2024-05-06: ZTE가 접수 확인2024-05-08: ZTE가 문제를 확인하고 EOS 공지를 언급2026-01-17: H298A / H108N 패키지로 MITRE 서비스 요청 1980204 접수2026-02-02: ZTE가 제품 단종을 이유로 공급업체 측 CVE 할당을 거부2026-03-27: MITRE가 CVE-2026-34474 할당2026-03-30: 공개 참조가 MITRE에 전송되고 서비스 요청 2016046으로 후속 조치 시작2026-05-06: CVE-2026-34474가 cve.org에 게시됨이 저장소에서 현재 가장 강력한 기술적 증거는 보존된 응답 동작과 반환된 마크업에서 추출된 필드 이름입니다. ETHCheat 분기에 대한 정확한 서버 측 구현을 복구하는 것은 여전히 열린 리버스 엔지니어링 트랙으로 남아 있습니다.
