 minanagehsalalma/cve-2026-34472-auth-bypass-zte-h188a-router
CVE-2026-34472에 대한 기술적 분석: ZTE H188A 라우터에 영향을 미치는, 유출된 자격 증명을 통한 인증 우회 취약점.

CVE-2026-34472에 대한 기술 분석: ZTE ZXHN H188A V6 펌웨어에 영향을 미치는, 유출된 자격 증명을 통한 인증 우회 취약점입니다.
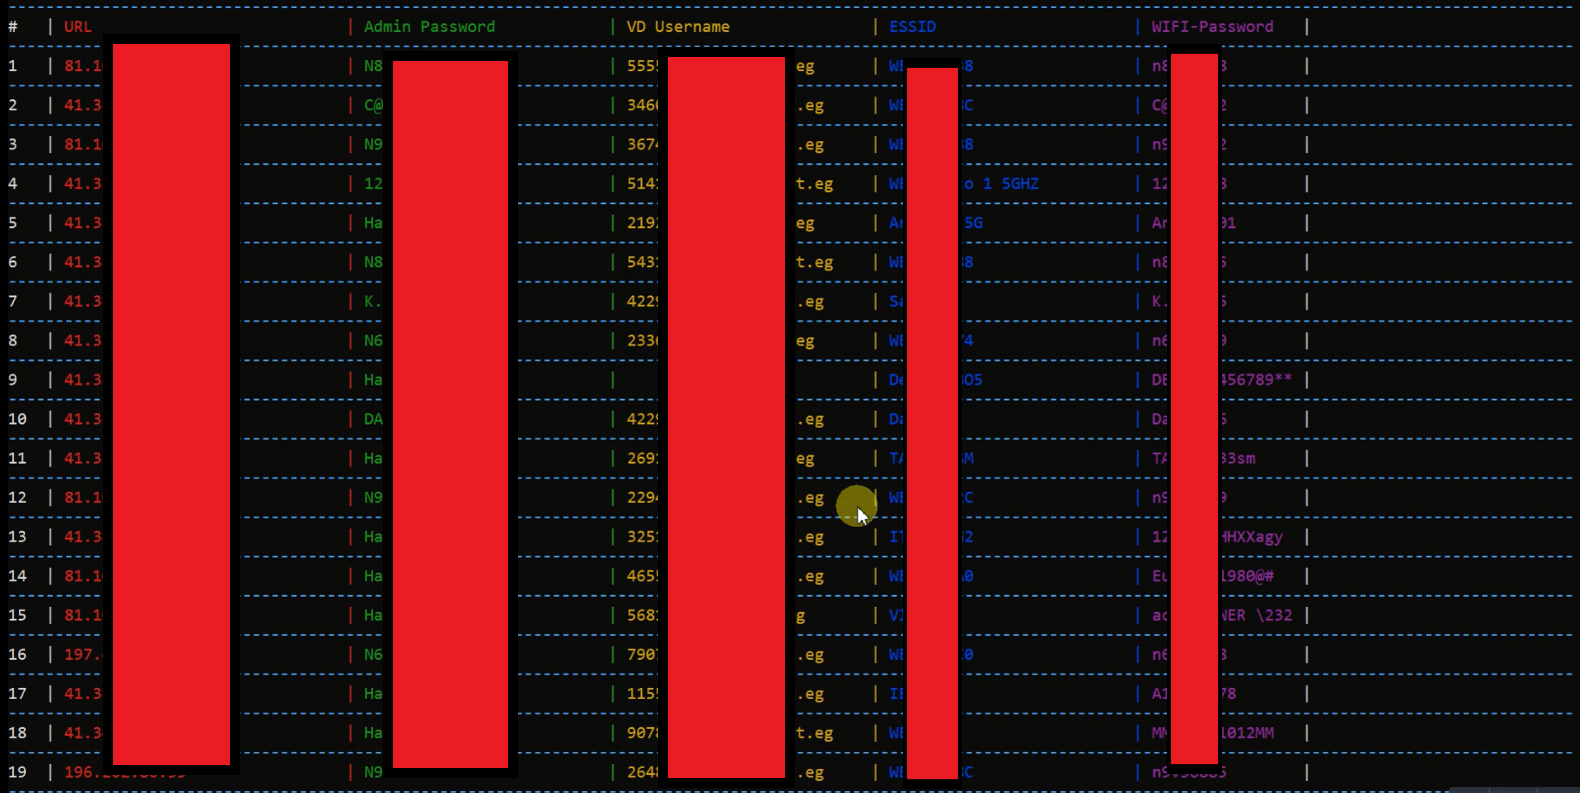
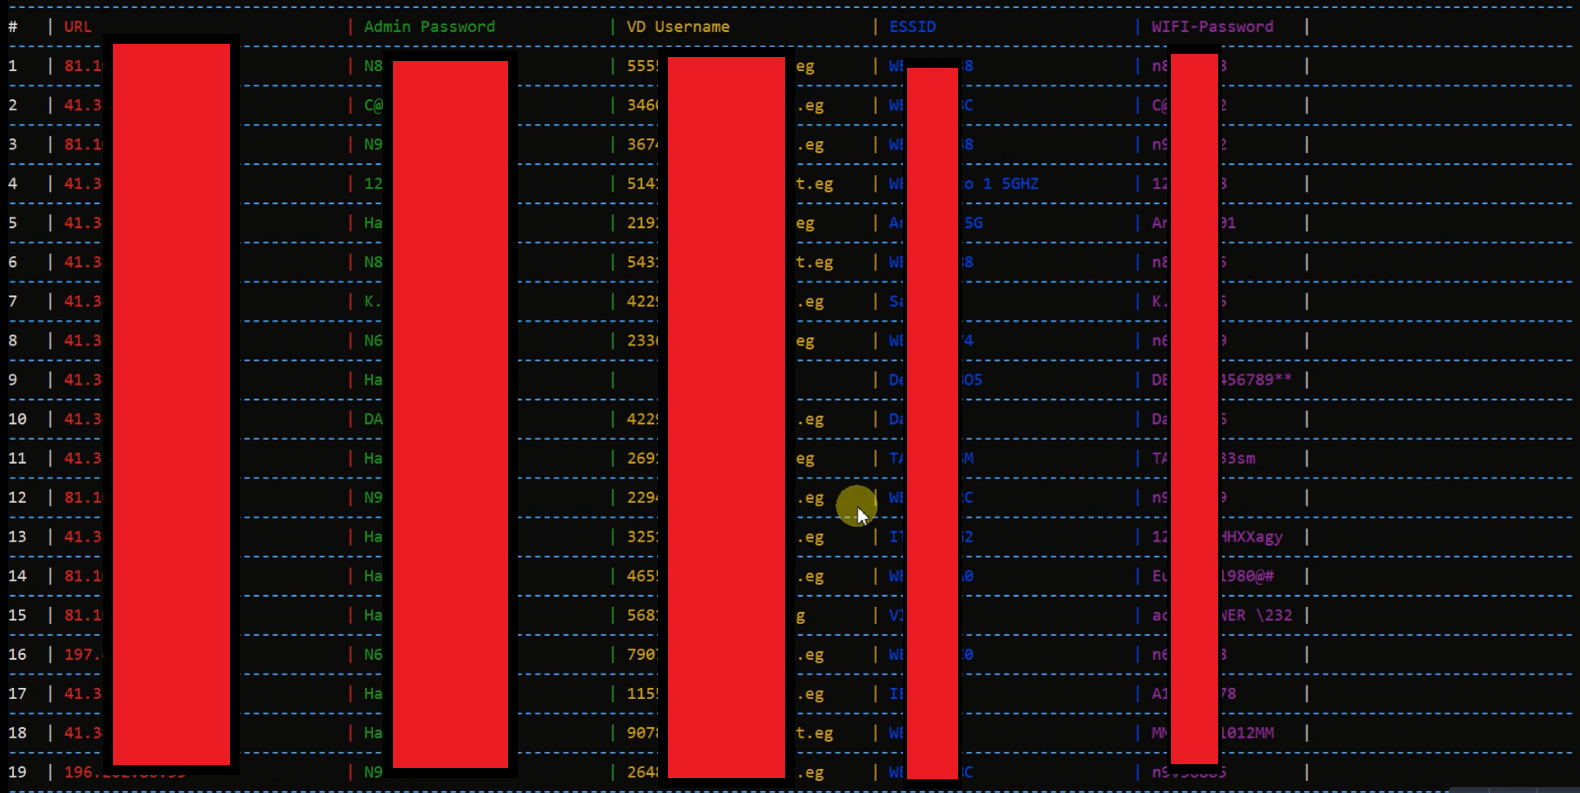
테스트한 H188A V6 빌드에서는 루트 경로에 대한 인증되지 않은 요청이 로그인 전 마법사 핸들러에 도달하여 다음을 포함한 민감한 데이터를 노출할 수 있습니다.
이 취약점이 단순 정보 노출에 그치지 않고 인증 우회로 이어지는 이유는 다음과 같습니다. 이 라우터에서는 유출된 Wi-Fi 비밀번호가 대문자로 변환되면 기본 관리자 비밀번호가 됩니다. 이 유출은 라우터가 이후 정상적인 접근을 위해 기대하는 정확한 비밀값을 노출함으로써 인증 경계를 넘어섭니다.
디컴파일된 근본 원인은 더 광범위합니다. 루트 경로 라우팅은 공격자가 제어하는 _type 및 _tag 값을 신뢰하며, QuickSetupEnable 게이트는 _type이 없을 때 사용되는 폴백 경로에서만 실행됩니다. 이로 인해 로그인 전 마법사 핸들러 계열이 도달해서는 안 되는 상황에서도 도달 가능해집니다.
최초 보고 시점 기준으로 인터넷에서 약 500개의 공개적으로 노출된 H188A 라우터 인터페이스에 접근할 수 있었습니다.
2026-05-18 기준으로 CVE-2026-34472에 대한 ZTE의 공개 보안 권고문이나 수정된 펌웨어 릴리스를 찾을 수 없었습니다. 공개 기록은 여전히 CVE/NVD 항목과 공개 참조 자료로만 구성되어 있습니다.
ZXHN H188A V6.0.10P2_TEZXHN H188A V6.0.10P3N3_TE로컬 분석에서 확인된 취약한 체인은 다음과 같습니다.
router_logic_impl.lua는 빈 경로 요청에 대해 _type 및 _tag를 직접 허용합니다.urlpath_2type_modifier.lua는 _type이 없을 때만 QuickSetupEnable을 적용합니다.Tedata_notLogin_wizard_page_manage.lua는 인증되지 않은 사용자를 위해 요청된 마법사 데이터 파일을 로드합니다.getPassword, wlan_get, ppp_get과 같은 자격 증명을 포함하는 읽기 작업을 노출합니다.검증된 H188A 경로에서 반환된 Wi-Fi 자격 증명이 정보 유출을 인증 우회로 바꾸는 핵심입니다. 동일한 값이 대문자 변환 후 기본 관리자 비밀번호가 되기 때문입니다. WLAN 및 PPPoE 비밀값도 중요합니다. 웹 패널을 넘어 네트워크 접근까지 영향을 확장하기 때문입니다.
동일한 핸들러 계열에는 cmapi.setinst를 사용하는 쓰기 경로도 포함되어 있어, 근본적인 인가 실패는 단일 정보 유출 엔드포인트보다 더 큰 범위에 영향을 미칩니다.
index.html: 주요 공개 라이트업assets/: 페이지 CSS 및 JSimages/: 라이트업에 사용된 편집(redacted) 스크린샷poc/: 공개 PoC 노트 및 정리된 추출 스크립트2024-04-26 ~ 2024-05-02: 로컬 검증 스크린샷 및 PoC 아티팩트 생성2024-05: ZTE PSIRT에 최초 보고서 전송2024-05-10: 이후 MITRE 에스컬레이션 기록에 따르면 ZTE는 이 시점부터 응답을 중단함2026-01-17: 증거 패키지를 MITRE로 에스컬레이션2026-02-02: ZTE PSIRT가 CVE 배정을 명시적으로 거부2026-03-27: MITRE가 CVE-2026-34472 배정2026-03-30: 공개(disclosure) 참조 자료 제출