

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
DbgShell — Windows 디버거 엔진을 위한 PowerShell 프론트엔드입니다. | Kitploit

도구/GitHubGitHub/microsoft/dbgshell
Reverse EngineeringScripting & AutomationDebuggersUtilities & FrameworksBinary Analysis
GitHubmicrosoft/dbgshell

DbgShell

Windows 디버거 엔진을 위한 PowerShell 프론트엔드입니다.

저장소 보기
69891592년 전Kitploit 검토 완료
공유

DbgShell

Windows 디버거 엔진을 위한 PowerShell 프론트엔드.

탭으로 멋지게 이동할 준비가 되셨나요? 빠른 소개는 Getting Started를 참조하세요.

Build status

면책 사항

  1. 이 프로젝트는 Windows 디버거 팀에서 제작, 보증 또는 모니터링하지 않습니다. 디버거 팀은 자체 API 및 프론트엔드(windbg, kd 등)에 대한 피드백을 환영하지만, 이 프로젝트와는 아무런 관련이 없습니다. 이 프로젝트에 관한 버그나 피드백을 디버거 팀에 제출하지 마십시오.

  2. 이 프로젝트는 자금 지원을 받지 않습니다: 공식적으로 할당된 리소스가 없으며, 오직 자원봉사자에 의해 작업됩니다. 스스로 완전히 지원할 의사가 없는 한 이 프로젝트에 대한 프로덕션 의존성을 갖지 마십시오. 이슈를 제출하고 풀 리퀘스트를 보내는 것은 자유지만, 제한된 자원봉사자로 인해 처리가 다소 시간이 걸릴 수 있음을 이해해 주십시오.

  3. 이는 실험적인 프로젝트입니다: 완전히 완성되지 않았으며, 자주 호환성을 깨는 변경이 있을 수 있습니다.

위 면책 사항의 귀결: 중요한 라이브 대상에 DbgShell을 연결하는 것은 피하는 것이 좋습니다.

바이너리

https://aka.ms/dbgshell-latest

동기

디버거(cdb/ntsd/kd/windbg)에서 무언가를 자동화하려고 시도한 적이 있나요? 결과가 어땠나요?

DbgShell의 주요 동기는 디버거에서 무언가를 자동화하는 것이 너무 어렵다는 점입니다. 물론 현재 디버거 자동화를 지원하는 기능이 있습니다. 하지만 제 생각에는 그것들이 사람들의 요구를 충족시키지 못하고 있습니다.

  • 내장 스크립팅 언어는 난해하고, 제한적이며, 제대로 사용하기 어렵고, 도움을 받기도 어렵습니다.
  • 본격적인 디버거 확장 DLL을 작성하는 것은 매우 강력하지만 상당한 투자가 필요합니다—무작위 실제 문제를 디버깅할 때 빠른 '일회성' 문제를 해결하기에는 너무 비용이 큽니다. 그럼에도 불구하고 많은 디버거 확장이 존재합니다. 그 수가 훨씬 적어야 한다고 생각합니다. 그렇게 많은 이유는 실행 가능한 대안이 없기 때문이라고 생각합니다.
  • 더 나은 인터페이스를 제공하려는 기존 시도(예: PowerDbg)는 '스크래핑' 및 텍스트 파싱에 기반하여 매우 제한적이며(이념적으로도 짜증납니다) 진정으로 더 나은 인터페이스의 약속을 이행할 수 없습니다(기껏해야 약간 나은 수준입니다).
  • 디버거 확장을 더 쉽게 작성할 수 있는 기존 시도는 단지 디버거 확장 개발의 고통을 완화하는 임시방편에 불과합니다. 더 큰 문제를 해결하지는 못합니다. (예를 들어, 두 가지 주요 단점은: 여전히 너무 저수준이며(dbgen COM API를 다뤄야 함), REPL이 없다는 것입니다.)
  • 디버거 팀은 최근에 Javascript 스크립팅을 도입했습니다. Javascript는 오래된 windbg 스크립팅 언어보다 훨씬 더 좋고(더 잘 정의된) 언어이지만, PowerShell이 몇 가지 장점을 가진다고 생각합니다. 가장 큰 장점은 누구도 실제로 Javascript 셸을 사용하지 않는다는 점입니다—PowerShell은 결합된 셸 이자 스크립팅 언어로서 훨씬 더 뛰어납니다.

DbgShell 프로젝트의 목표는 객체 기반 PowerShell 세계의 장점을 디버깅 세계로 가져오는 것입니다. 'dt'를 사용하여 '객체'를 덤프하면 실제 객체를 얻을 수 있어야 합니다. 스크립팅은 PowerShell 스크립트를 작성하는 것만큼 쉬워야 합니다.

DbgShell 프로젝트는 dbgeng.dll을 위한 PowerShell 프론트엔드를 제공합니다, 포함:

  • (원한다면 C#에서도 사용 가능한) 관리형 "객체 모델"로, dbgeng COM API보다 상위 수준입니다.
  • 디버깅 대상의 측면을 계층적 네임스페이스로 노출하는 PowerShell "탐색 공급자"(특정 스레드로 "cd"하고, "dir"을 입력하여 스택을 보고, 프레임으로 "cd"하고, 다시 "dir"을 입력하여 지역 변수/레지스터 등을 볼 수 있음),
  • 대상을 조작하기 위한 cmdlet,
  • 디버거 CLI 경험을 더 잘 제어할 수 있고 표준 powershell.exe 호스트에서는 제공되지 않는 기능(특히 ANSI 이스케이프 코드를 사용한 텍스트 색상화 지원 (ISO/IEC 6429 기준))을 제공하는 사용자 지정 PowerShell 호스트.

사용자 지정 호스트는 여전히 명령줄(conhost.exe 기반) 프로그램입니다(ntsd/cdb/kd와 유사), 하지만 windbg(!DbgShell)에서 호출할 수 있습니다.

자동화를 훨씬 더 쉽고 강력하게 만드는 것 외에도, 디버거를 자주 사용하지 않는 사람들을 위한 사용 편의성과 같은 다른 문제도 해결할 것입니다. (들어본 불만 중 하나는 "windbg를 사용해야 할 때 모든 시간을 .CHM에서 보낸다"는 것입니다.)

반면에 노련한 windbg 사용자에게는 전환을 가능한 한 매끄럽게 만드는 것이 또 다른 목표입니다. 예를 들어, 네임스페이스 공급자가 데이터에 접근하는 유일한 방법은 아닙니다. "~3 s", "k" 등과 같은 전통적인 명령을 계속 사용할 수 있습니다.

"자동화"와 "스크립팅"이 무엇을 의미하나요?

텍스트 편집기를 열고 복잡한 작업을 수행하는 큰 스크립트를 작성하는 종류만을 말하는 것이 아닙니다—명령줄에서 직접 비교적 간단한 작업을 즉시 수행할 수 있는 것도 말하는 것입니다. 약간의 논리를 사용하고 싶지만 저장할 정도로 크거나 재사용 가능하지 않은 상황이 많습니다. "열려는 파일이 사용자 바탕 화면에 있고 함수 Blah가 스택에 있을 때 CreateFile에서 중단"과 같은 "원라이너"를 쉽게 작성할 수 있어야 합니다.

왜 PowerShell인가?

분명히 말씀드리자면: PowerShell에 "익숙해지는" 데 약 4년이 걸렸습니다. 날카로운 모서리, 단순히 어려운 측면, 설계 및 구현 모두에서 많은 버그가 있다고 생각합니다. 때로는 정말 짜증납니다. 하지만 PowerShell의 이점은 매력적이며, 이 프로젝트에 사용하기에 가장 좋은 것이라고 확신하게 되었습니다:

  • 스크립팅 환경이자 CLI 환경입니다. 둘 다 수행해야 한다는 사실은 학습 곡선이 더 가파르다는 등의 부정적인 면을 초래하지만, 결국에는 명령줄 REPL에서 빠르게 작업할 수 있고, 본격적인 강력한 스크립트를 작성할 수 있다는 점에서 매우 편리합니다.
  • 매우 발견 가능합니다—Get-Command, 탭 완성, 파일 시스템처럼 계층적 데이터를 노출하는 기능, 도움말 제공 및 합성 기능이 매우 좋습니다.
  • 탭 완성. 이전 글머리 기호에서 언급했지만, 이것만으로도 별도의 글머리 기호를 가질 만큼 훌륭합니다.
  • 객체 파이프라인: PowerShell 파이프라인의 객체 지향 특성은 문자열 파싱 기반 스크립팅의 암울했던 시절보다 훨씬 더 강력하고 사용하기 쉽습니다. "dt"를 사용하여 "객체"를 "덤프"하고 실제로 객체를 얻는 것을 상상해보세요. DbgShell이 그렇게 합니다.
  • 사람들이 알고 있습니다: PowerShell 및/또는 C#을 아는 사람의 수가 windbg 스크립팅 기술을 아는 사람보다 최소한 몇 자릿수는 더 많을 것으로 추정합니다. 이는 더 많은 사람들이 PowerShell 기반 디버거를 쉽게 "배울" 수 있다는 것을 의미합니다. 또한 도움이 필요할 때 잠재적 도움을 줄 수 있는 사람의 풀이 훨씬 더 큽니다(어쨌든 스크립팅 관련 문제에 대해서는).
  • PowerShell은 여전히 범용 셸입니다: DbgShell을 사용할 때 디버거 명령뿐만 아니라 파일 시스템, 레지스트리, AD 등으로 "cd"할 수 있습니다. Send-MailMessage, Get-WmiObject, Invoke-WebRequest, Invoke-RestMethod를 실행하고 임의의 프로그램을 실행할 수 있습니다.

현재 상태

DbgShell은 오랫동안 "프로토타입 모드"에 있었습니다. 무엇인가를 어떻게 또는 어떻게 해야 하는지 파악하는 데 많은 시간을 보냈지만, 모든 것을 "완료"하지는 않았습니다. 현재 코드에는 엄청난 수의 TODO가 있습니다. 따라서 실제로 유용해지기 시작했지만 프로젝트는 아직 많이 미성숙합니다. 하지만 어떤 모습일지 충분히 맛볼 수 있을 만큼은 확실히 보여줄 수 있습니다.

아래는 몇 가지 스크린샷입니다. 보이는 모든 것이 dbgeng 텍스트 출력이 아니라는 점에 유의하는 것이 중요합니다. 출력의 일부는 익숙해 보이겠지만, 이는 PowerShell의 서식 및 출력 기능을 사용하여 특정 객체가 표시되는 방식을 사용자 지정했기 때문입니다—보이는 모든 출력은 실제로 실제 완전한 .NET 객체에 해당합니다. 예를 들어, ModLoad 메시지는 각각 MS.Dbg.ModuleLoadedEventArgs 객체에 해당하며, 이 객체는 Out-Default로 보낼 때 표시되는 것보다 더 많은 속성을 가지고 있습니다. dbgeng의 어떤 문자열도 파싱하지 않습니다. (음... 거의 그렇습니다. 정보를 얻을 다른 방법이 없는 몇 가지 절충을 했습니다. 예를 들어, 디스어셈블리 또는 adjustor thunk 함수의 기호 이름을 파싱하여 오프셋을 찾는 것 등입니다.)

일종의 "hello world" 시나리오입니다: cmd.exe 인스턴스에 연결하는 것. 먼저 PowerShell 내장 명령 Start-Process를 사용한 다음, 출력을 DbgShell 명령 Connect-Process로 파이프하고, 네임스페이스를 탐색합니다:
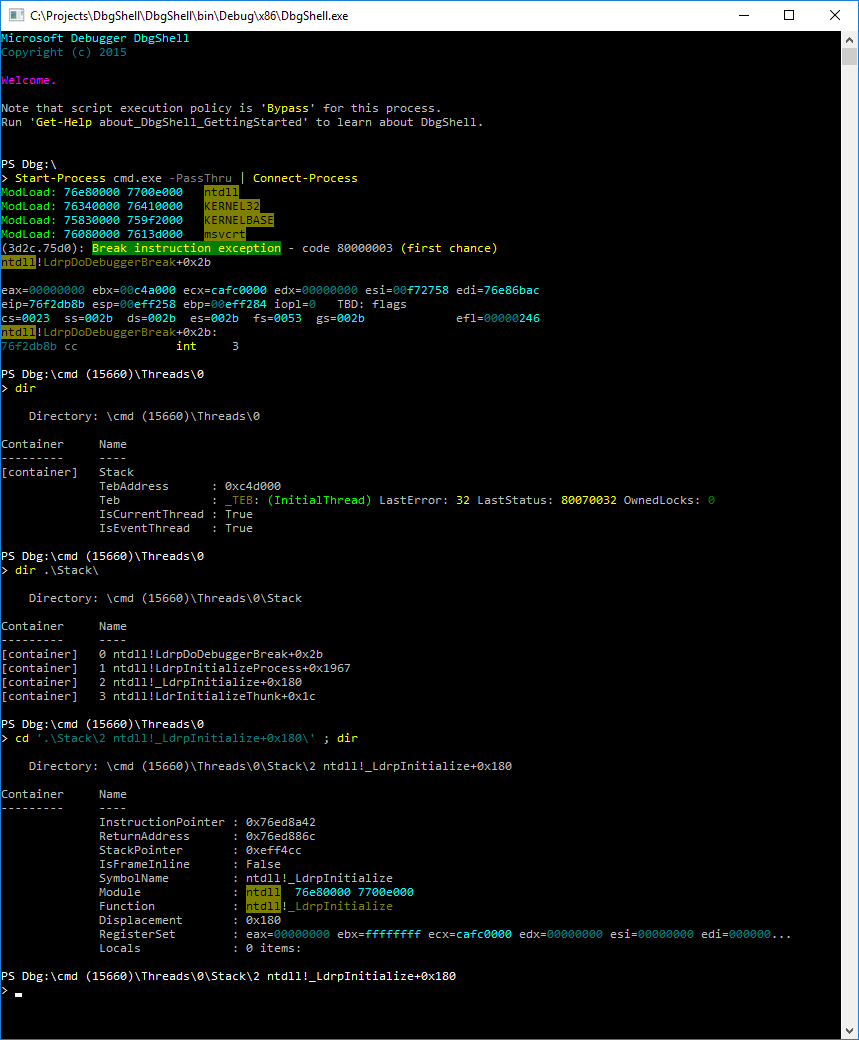
Hello DbgShell

여기서는 테스트 프로그램에 연결하고, 스택을 살펴보고, 특정 스택 프레임으로 전환하고, 지역 변수를 덤프하고, 지역 std::map의 값을 검사하고, 지역 열거형 값의 일부 형식 정보를 검사했습니다. 열거형 값 표시에 주목하세요: DbgShell은 단일 열거자의 기호 이름을 조회할 뿐만 아니라 여러 열거자가 OR로 결합된 경우도 처리합니다. 스크린샷에서는 알 수 없지만, 이 모든 것에 탭 완성이 있습니다.

tbd

주목할 만한 기능

  • 색상: ANSI 이스케이프 코드를 사용한 텍스트 색상화 지원 (ISO/IEC 6429 기준)
  • 사용자 지정 서식 엔진: .ps1xml이 마음에 들지 않나요? 저도 마찬가지입니다. 표준 테이블, 목록 및 사용자 지정 보기 외에도 기호 값 표시를 사용자 지정하는 데 매우 편리한 "단일 행" 보기를 정의할 수 있습니다.
  • 사용자 지정 기호 값 변환: 대부분의 변수에 대해 기본 변환 및 표시가 충분합니다. 하지만 때로는 디버거가 조금 더 작업을 해주기를 원할 수 있습니다. 기호 값 변환 기능을 사용하면 예를 들어 STL 컬렉션 객체를 다루기 훨씬 쉬운 .NET 컬렉션 객체로 변환할 수 있습니다.
  • 파생 형식 감지: 변수가 IFoo이지만 실제 객체는 FooImpl인 경우에 유용합니다.
  • 풍부한 형식 정보: 프로그래밍 방식으로 사용할 수 있도록 노출됩니다.
  • Q: WinDbg에서 작동하나요? 저는 WinDbg만 사용할 것입니다. A: 네—DbgShellExt.dll 확장 DLL을 로드한 다음 "!dbgshell"을 실행하여 DbgShell 콘솔을 열면 됩니다.

현재 단점

  • 가장 큰 단점은 현재 커널 모드를 잘 지원하지 않는다는 것입니다(올바른 컨텍스트에 이미 있는 경우 값을 표시할 수 있지만 DbgShell 내에서 컨텍스트를 변경할 수 없고 네임스페이스가 연결되지 않았습니다).
  • 일반적인 방식으로 전통적인 디버거 확장을 로드하고 실행할 수 있지만 여전히 많은 windbg 명령이 누락되어 있습니다.
  • 원격은 지원되지 않습니다: dbgeng API는 원격 디버거에 연결하는 것을 지원합니다. 불행히도 dbgeng API가 노출하는 기호 및 형식 정보는 DbgShell의 요구에 치명적으로 부족하여, DbgShell은 dbghelp API를 사용합니다. 불행히도 원격 dbghelp라는 것은 없습니다. 이 문제를 해결하기 위해 디버거 팀과 협력해야 할 것입니다.

라이선스

MIT 라이선스에 따라 라이선스가 부여됩니다.

기여

이 프로젝트는 기여와 제안을 환영합니다. 대부분의 기여는 귀하가 기여를 사용할 권리가 있으며 실제로 그렇게 한다는 것을 선언하는 기여자 라이선스 계약(CLA)에 동의해야 합니다. 자세한 내용은 https://cla.microsoft.com을 방문하십시오.

풀 리퀘스트를 제출하면 CLA-bot이 자동으로 CLA를 제공해야 하는지 여부를 결정하고 PR에 적절히 레이블/댓글을 추가합니다. 봇이 제공하는 지침을 따르기만 하면 됩니다. CLA를 사용하는 모든 리포지토리에서 이 작업을 한 번만 수행하면 됩니다.

프로젝트 기여에 대한 자세한 내용은 Contributing을 참조하십시오.

행동 강령

이 프로젝트는 Microsoft Open Source Code of Conduct를 채택했습니다.

자세한 내용은 Code of Conduct FAQ를 참조하거나 추가 질문이나 의견이 있으면 [email protected]으로 문의하십시오.

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    429
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Shadowserver 보고서를 MongoDB로 수집하고 이를 대화형 지도, 분석, 발견 사항, 권고 및 경영진 대시보드로 재생하는 CSIRT 플랫폼입니다.

    256

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →





