
 mein-0/fortiless
FortiClient의 FortiShield_74.sys 미니필터에서 발생하는 type-3 커널 out-of-bounds write에 대한 개념 증명 및 분석으로, 포트 프로토콜 세부 정보와 BSOD 크래시 증거를 포함합니다.

안녕 해커들.
FortiClient 7.4.8.2066은 altitude 320000에 서명된 minifilter인 FortiShield_74.sys를 포함한다. 이는 FltBuildDefaultSecurityDescriptor로 \FortiShieldPort를 생성하므로 SYSTEM과 Administrators만 연결할 수 있다. 일반 사용자는 0x80070005를 받는다. UAC 우회도, 표준 사용자 동화도 없다.
포트 프로토콜은 아주 작다. 타입 0은 "인증"이다: MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). 시크릿은 .rdata에 있는 정적 문자열이다. 2026년 최고 수준의 보안이다. 이것으로 자신의 PID를 우회 목록에 추가하고 보호를 전환한다(타입 1/2). 타입 3이 버그다. 와이드 경로 문자열을 받아 길이 검사 없이 전역 버퍼의 끝에 복사한다. 4000 wchar 후에는 +0x400의 protect 경로를 덮어쓰고 드라이버가 .pdata에 쓰게 된다. 힙 그루밍도, 레이스도 없다. 그냥 페이지 밖으로 걸어 나간다.
Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
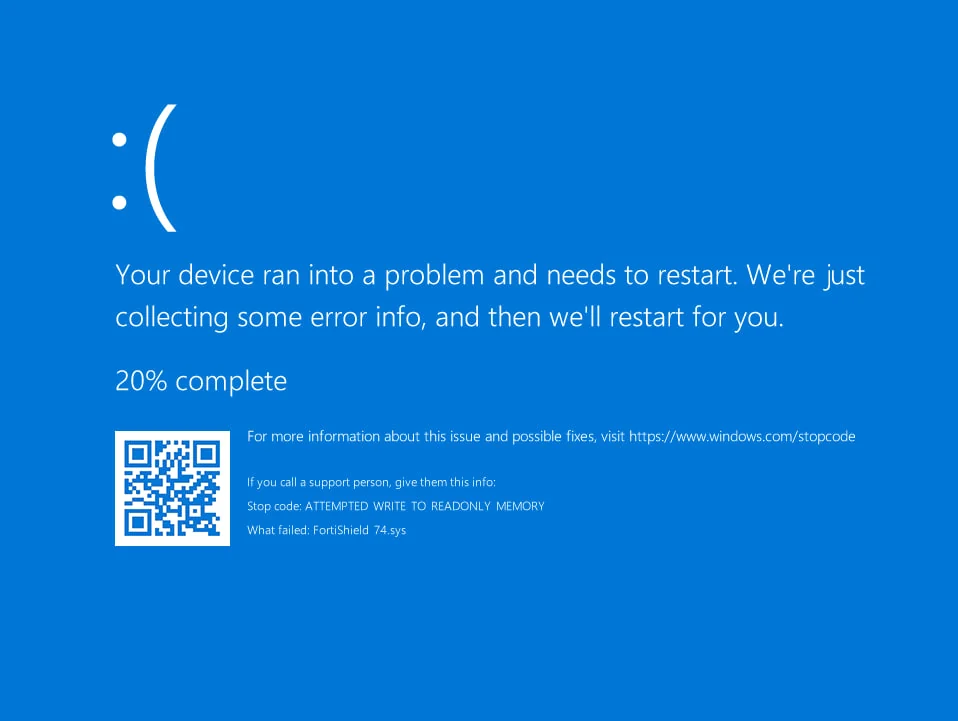
복사 루프는 +0xb560에 있고, 목적지는 DAT_14001b690+0x2e이다. 읽기 전용 페이지에 도달하기 전에 FortiClient protect 경로를 먹어버린다. Fortinet은 이것을 방패라고 부르지만, 그 방패는 아무것도 BSOD로부터 보호하지 못한다. Windows 10 x64 22H2(빌드 19045.6456)와 FortiClient 7.4.8.2066에서 테스트했다. ZTNA 설치 프로그램은 minifilter를 등록조차 하지 않으므로 직접 로드했다
그리고 Altitude=320000이 있는 Instances\<name> 키도 추가했다.
Fortnite를 신고할 수 없었다. 사람들이 나를 차단했기 때문이다. CVE도, 수정도 없다.
계속 지켜봐 주고, 해킹을 계속하라.
