
 md-thalal/cve-2023-29489
CVE-2023-29489은 cPanel에서 반사형 크로스 사이트 스크립팅(XSS)으로 악용될 수 있는 취약점입니다.



특정 버전의 cPanel에서 악용 가능한 반사형 크로스 사이트 스크립팅(XSS) 취약점이 발견되어 CVE-2023-29489로 지정되었습니다. 이 취약점으로 인해 공격자는 인증 없이 임의의 JavaScript 코드를 실행할 수 있습니다. 이 XSS 취약점은 cPanel 관리 포트가 외부에 노출되지 않은 경우에도 악용될 수 있습니다. 80번 및 443번 포트의 웹사이트도 cPanel로 관리되는 경우 이 취약점에 영향을 받을 수 있습니다.
cPanel 11.109.9999.116 이전 버전에서 문제가 발견되었습니다. 잘못된 webcall ID를 통해 cpsrvd 오류 페이지에서 크로스 사이트 스크립팅(XSS)이 발생할 수 있습니다.
pip install CVE-2023-29489
CVE-2023-29489 -h
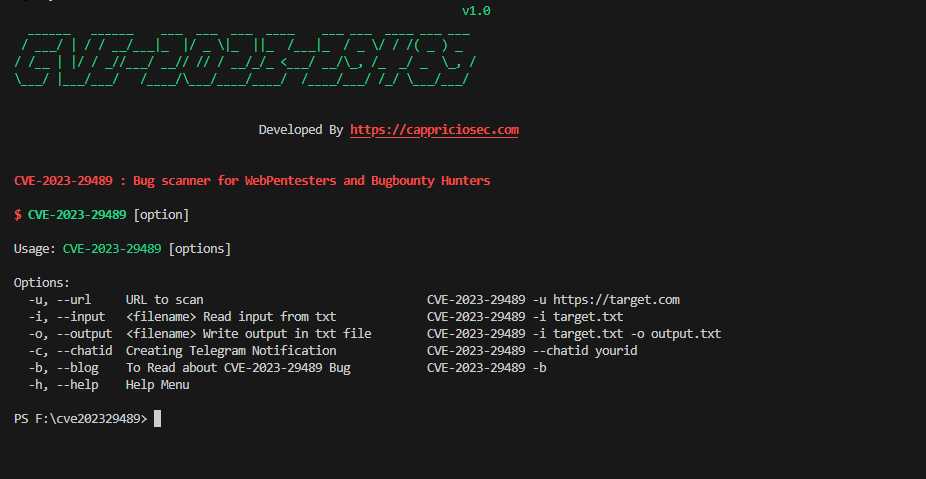
| Options | Description | Examples |
|---|---|---|
| -u, --url | 스캔할 URL | CVE-2023-29489 -u https://target.com |
| -i, --input | txt 파일에서 입력 읽기 | CVE-2023-29489 -i target.txt |
| -o, --output | txt 파일에 출력 쓰기 | CVE-2023-29489 -i target.txt -o output.txt |
| -c, --chatid | Telegram 알림 생성 | CVE-2023-29489 --chatid yourid |
| -b, --blog | CVE-2023-29489 버그 정보 보기 | CVE-2023-29489 -b |
| -h, --help | 도움말 메뉴 |
                                                                           v1.0
   _______    ________    ___   ____ ___  ___       ___  ________________
  / ____/ |  / / ____/   |__ \ / __ \__ \|__ \     |__ \<  /__  /__  <  /
 / /    | | / / __/________/ // / / /_/ /__/ /_______/ // / /_ <  / // /
/ /___  | |/ / /__/_____/ __// /_/ / __// __/_____/ __// /___/ / / // /
\____/  |___/_____/    /____/\____/____/____/    /____/_//____/ /_//_/

                              Developed By https://cappriciosec.com


CVE-2022-21371 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2022-21371 [option]

Usage: CVE-2022-21371 [options]

Options:
  -u, --url     URL to scan                                CVE-2022-21371 -u https://target.com
  -i, --input   <filename> Read input from txt             CVE-2022-21371 -i target.txt
  -o, --output  <filename> Write output in txt file        CVE-2022-21371 -i target.txt -o output.txt
  -c, --chatid  Creating Telegram Notification             CVE-2022-21371 --chatid yourid
  -b, --blog    To Read about CVE-2022-21371 Bug           CVE-2022-21371 -b
  -h, --help    Help Menu


웹사이트 : https://cappriciosec.com/
이메일 : [email protected]






