
Skip to content
KitploitKITPLOIT
도구블로그
제출
도구블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
도구/GitHubGitHub/marinafabregat/cve-2025-41089
Vulnerability AnalysisExploitationWeb Application ExploitationWeb SecurityPapers & Research
GitHubmarinafabregat/cve-2025-41089

CVE-2025-41089

# Xibo CMS v4.1.2의 반사형 교차 사이트 스크립팅(XSS) Xibo Signage의 Xibo CMS v4.1.2에서 사용자 입력에 대한 적절한 검증 부재로 인해 발생하는 반사형 교차 사이트 스크립팅(XSS) 취약점.

저장소 보기
41011개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2025-41089: Xibo CMS의 반사형 XSS

저는 Xibo CMS v4.1.2에서 반사형 크로스사이트 스크립팅(XSS) 취약점을 발견했습니다. 이 문제는 템플릿 편집기의 특정 위젯에 있는 'Configuration Name' 필드에서 사용자가 제공한 입력을 애플리케이션이 제대로 삭제하지 못하는 데서 비롯됩니다.

공격자는 특수 링크를 제작하거나 이 필드에 악성 스크립트를 주입하는 작업을 트리거할 수 있습니다. 사용자가 영향을 받는 페이지와 상호작용하면 스크립트가 서버에서 반사되어 피해자의 브라우저에서 실행됩니다.


개념 증명(PoC)

취약점을 트리거하려면 인증된 사용자가 다음 단계를 따라야 합니다:

  1. Design > Templates 섹션으로 이동하여 새 템플릿을 생성합니다.
  2. 'Clock' 위젯과 같이 'Configuration Name' 필드가 포함된 위젯을 추가합니다.
  3. (왼쪽 패널에 있는) 'Configuration Name' 필드에 악성 XSS 페이로드(예: <script>alert(1337)</script>)를 삽입합니다.
  4. 이 데이터가 URL 또는 POST 본문에 포함된 상태로 양식이 제출되거나 페이지가 다시 로드되면 서버는 페이로드를 브라우저에 반사하여 스크립트가 실행되도록 합니다.

악용 및 영향

저장형 XSS와 달리 반사형 XSS 페이로드는 데이터베이스에 저장되지 않습니다. 다음 그림은 손상된 구성 요소를 보여줍니다:
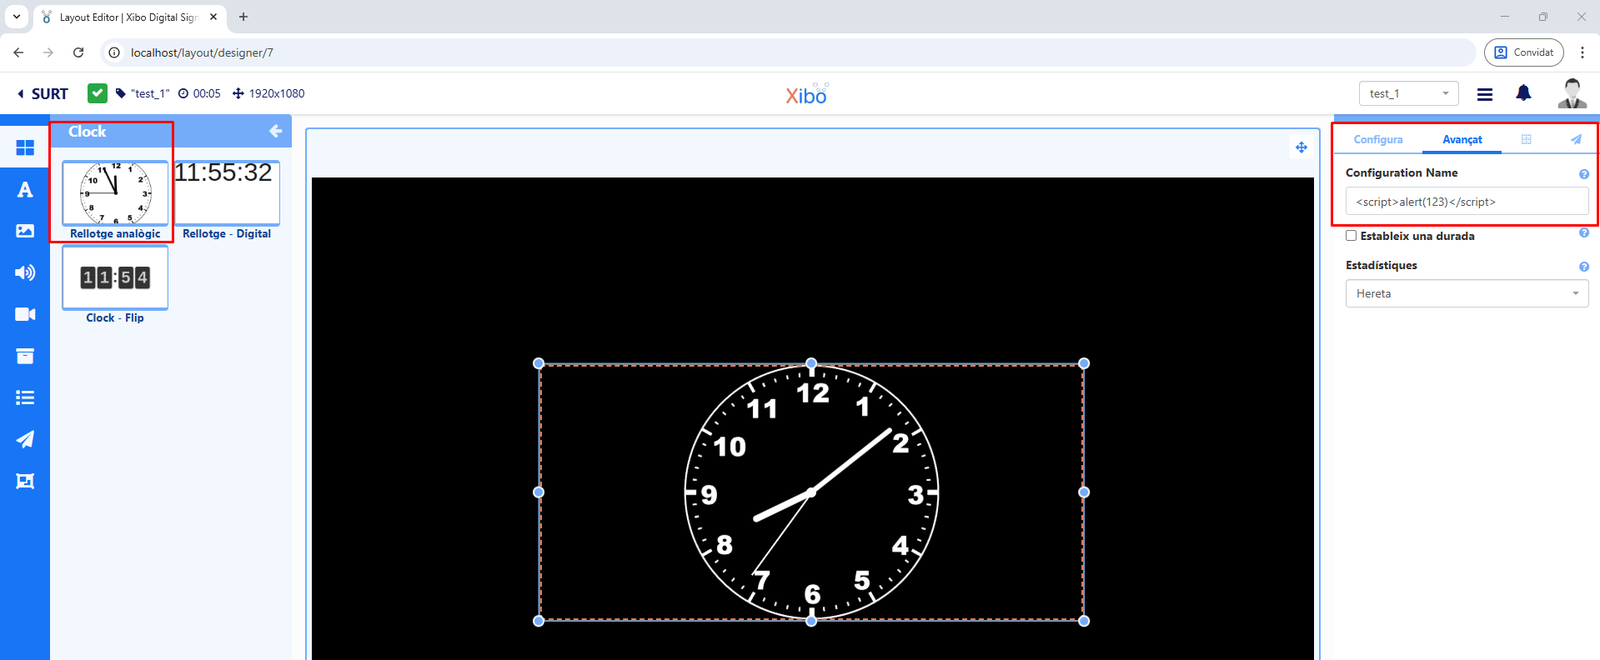
Script_Location_2

페이로드가 저장되지 않으므로 페이지를 정상적으로 방문하는 다른 사용자에게는 영향을 미치지 않습니다. 다음 그림은 최종 결과를 보여줍니다:
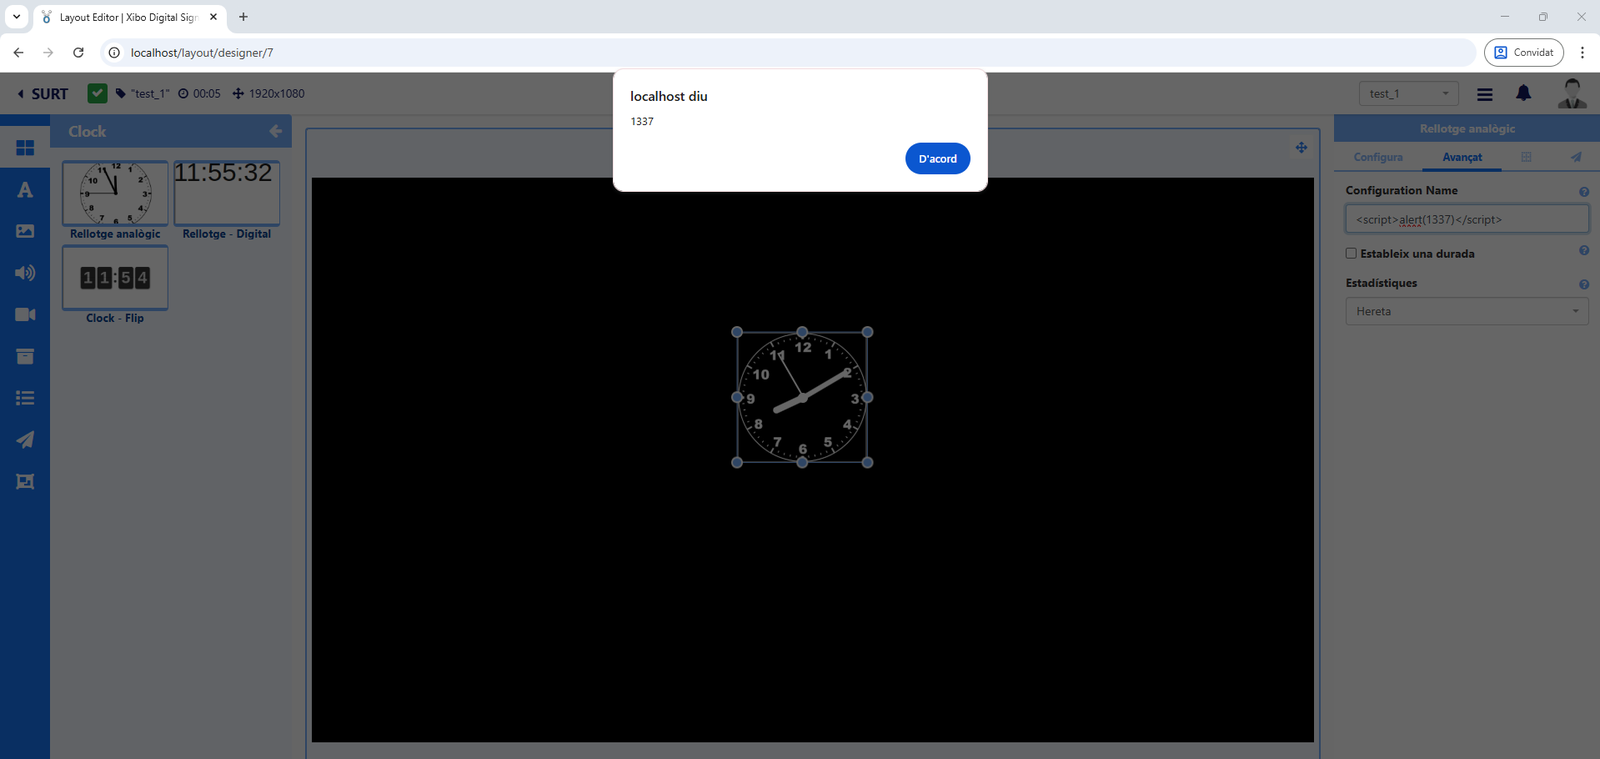
Result

참고 자료

  • INCIBE-CERT(스페인어): Múltiples vulnerabilidades en Xibo CMS
  • INCIBE-CERT(영어): Multiple vulnerabilities in Xibo CMS

면책 조항

이 정보는 교육 및 연구 목적으로만 제공됩니다. 저는 이 정보로 인해 발생하는 오용이나 손해에 대해 책임을 지지 않습니다.

도구 다운로드