 magicsword-io/loldrivers
선별된 취약 및 악성 Windows 드라이버 데이터베이스와 YARA, Sigma, ClamAV, Sysmon 탐지 규칙을 포함하여 사전 대응 위협 헌팅 및 침해 대응을 지원합니다.


LOLDrivers(Living Off The Land Drivers)에 오신 것을 환영합니다. 이 흥미로운 오픈소스 프로젝트는 취약한 드라이버, 악성 드라이버, 알려진 악성 Windows 드라이버를 하나의 포괄적인 저장소에 모아 놓았습니다. 우리의 사명은 모든 규모의 조직이 드라이버 관련 보안 위험을 이해하고 해결할 수 있도록 지식과 도구를 제공하여 시스템을 더 안전하고 신뢰할 수 있게 만드는 것입니다.
LOLDrivers와 함께 여정을 시작하려면 LOLDrivers.io 사이트를 확인하거나 저장소를 클론하여 카테고리별 디렉터리에 담긴 풍부한 정보를 살펴보세요. 우리는 취약한 드라이버로부터 시스템을 보호하는 데 필요한 통찰력을 쉽게 찾을 수 있도록 사이트를 설계했습니다.
yaml 파일 생성을 빠르게 하려면 loldrivers.streamlit.app을 확인하세요.
버그를 제출하거나 기능을 요청하려면 GitHub 이슈 트래커를 사용해 주세요.
정기적으로 업데이트를 확인하고 프로젝트에 기여하여 LOLDrivers 커뮤니티와 계속 소통하세요. 여러분의 참여는 프로젝트가 최신 상태를 유지하고 다른 사람들에게 더욱 가치 있게 만드는 데 도움이 됩니다.
전 세계 조직을 위해 더 안전하고 보안이 강화된 디지털 환경을 만드는 우리의 여정에 함께해 주세요. LOLDrivers와 함께라면 드라이버 관련 보안 위험에 대처하고 끊임없이 진화하는 사이버 환경을 자신 있게 헤쳐 나갈 수 있습니다.
기여하고 싶으시다면 다음 단계를 따라 주세요:
더 자세한 지침은 CONTRIBUTING.md 파일을 참조하세요. 드라이버용 새 YAML 파일을 만들려면 제공된 YML-Template을 사용하세요.

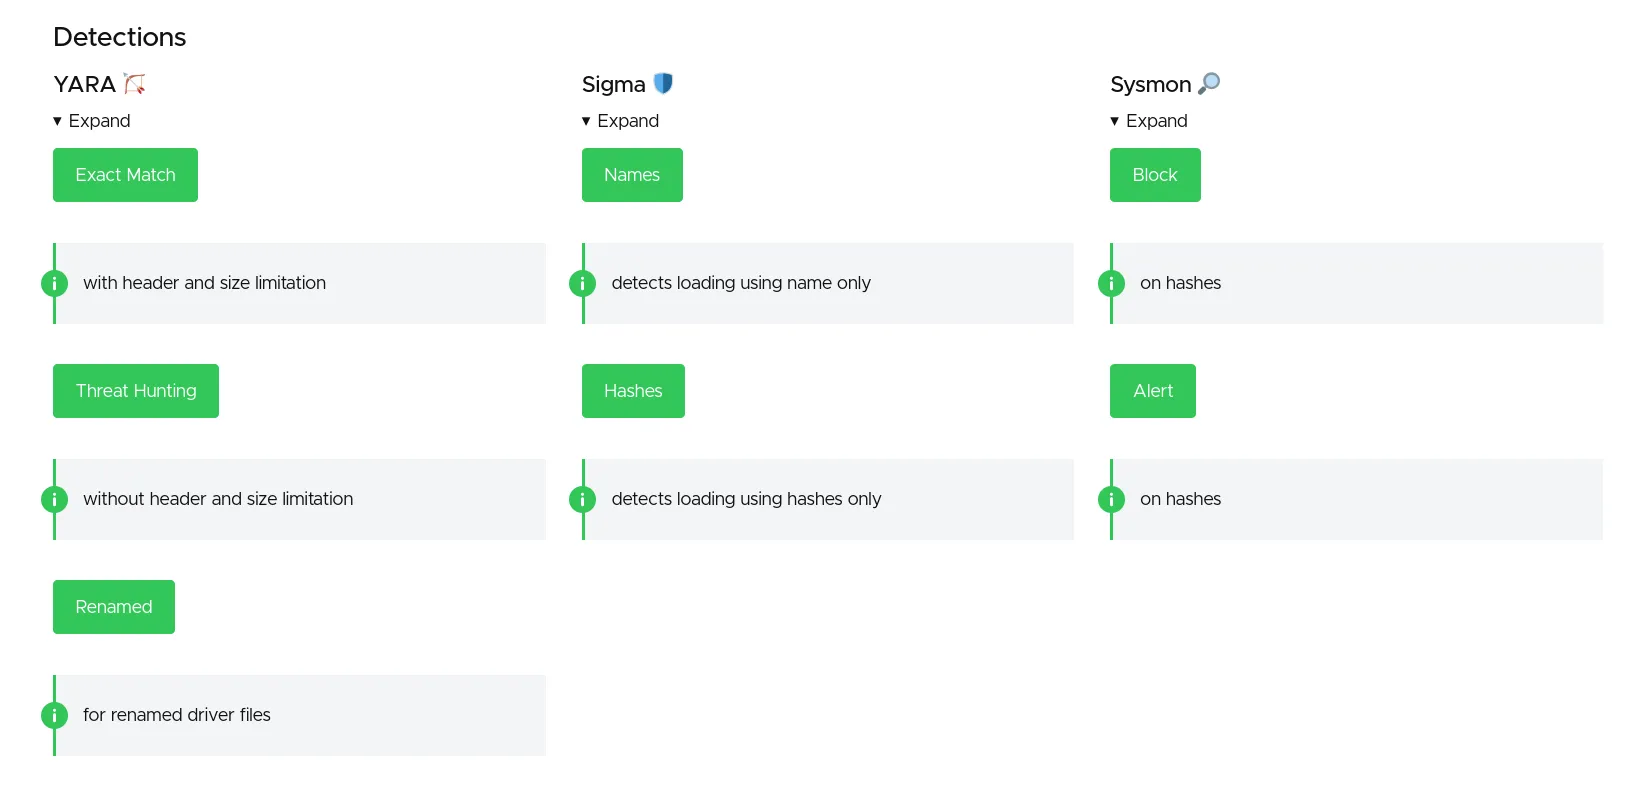
LOLDrivers는 잠재적 위협을 효과적으로 탐지할 수 있도록 포괄적인 Sigma, Yara, ClamAV 및 Sysmon 탐지 규칙을 제공합니다. 이러한 규칙을 자세히 살펴보려면 detection 폴더 아래의 sigma, yara, av 및 sysmon 디렉터리로 이동하세요. 또한 Florian Stosse와 HotCakeX 덕분에 WDAC 정책도 있습니다.
즐거운 사냥 되세요! 🕵️♂️
커뮤니티는 @Oddvarmoe, @M_haggis, IISResetMe의 도움으로 잠재적으로 악성인 드라이버를 식별하는 데 도움이 되는 PowerShell LOLDriver 스캐너도 만들었습니다. 여기에서 사용할 수 있는 이 스크립트를 사용하면 지정된 Windows 폴더에서 의심스러운 파일을 스캔할 수 있습니다. 다음과 같은 디렉터리에서 스크립트를 실행하는 것을 권장합니다:
C:\WINDOWS\inf
C:\WINDOWS\System32\drivers
C:\WINDOWS\System32\DriverStore\FileRepository
기본 웹사이트는 website/에서 Astro를 사용합니다. Node 24 / Python 3.11 설정, 공개 API 생성, 로컬 미리보기 및 브라우저 검사에 대해서는 해당 가이드를 참조하세요. 웹사이트를 빌드하거나 배포하는 데 Hugo와 Go는 더 이상 필요하지 않습니다.
Deploy Site 워크플로는 풀 리퀘스트에서 프로덕션 아티팩트를 검증하고, main에 푸시한 후 테스트된 Astro 아티팩트를 GitHub Pages에 게시합니다. 별도의 미리보기 워크플로는 분석을 비활성화한 상태로 유지합니다. 태그된 릴리스는 웹사이트를 배포하지 않고 드라이버 다운로드를 패키징합니다.
URL 계약 및 남은 유지 관리 작업에 대해서는 프로덕션 마이그레이션 및 롤백 가이드를 참조하세요.
